

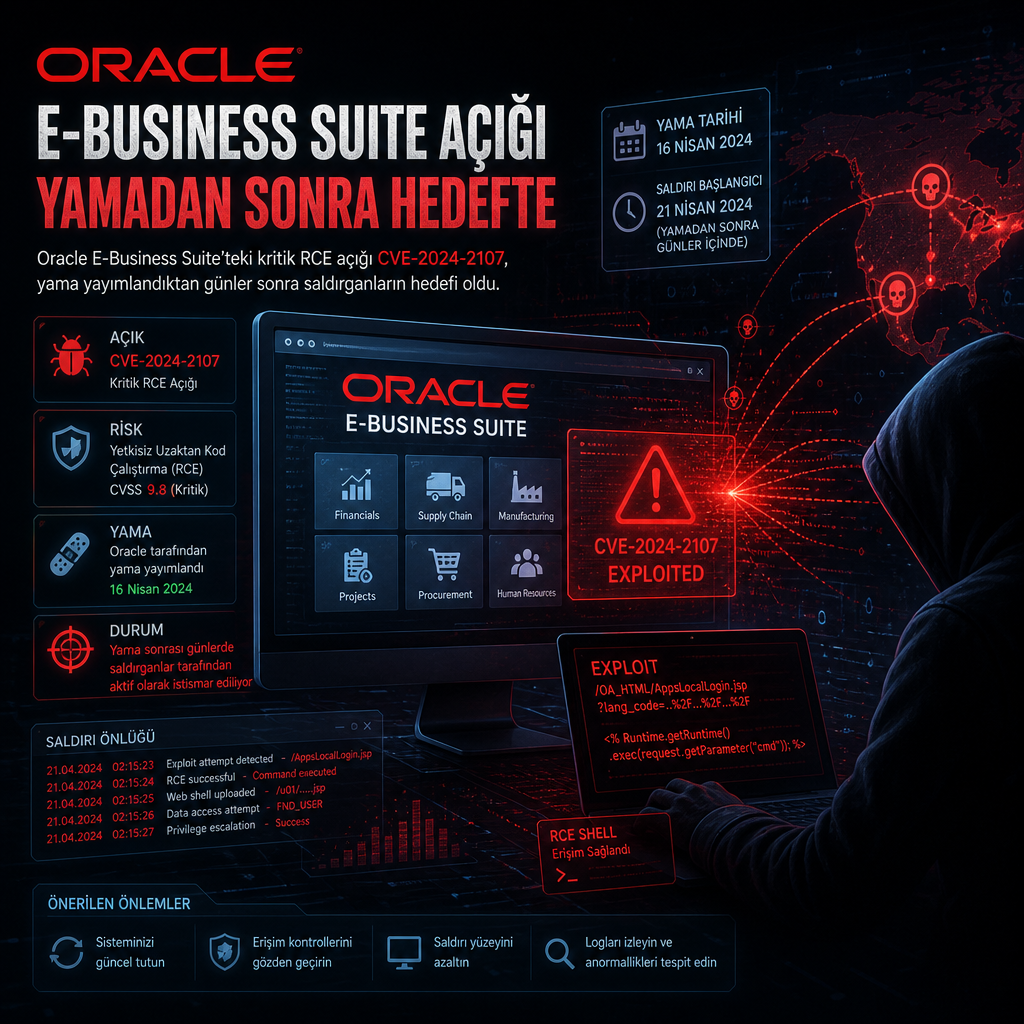
Oracle E-Business Suite’te kritik bir uzaktan kod çalıştırma açığı, güvenlik yaması yayımlandıktan sadece günler sonra saldırıların hedefi oldu. Risk altındaki taraf ise EBS kurulumlarını kullanan kurumlar ve bu sistemler üzerinden işlerini yürüten şirketler.
Son teknik incelemeler, saldırganların kısa süre önce kapatılan bu zafiyeti yokladığını ortaya koydu. Yetkisiz bir saldırganın uzaktan kod çalıştırmasına izin verebilen açık, bu yüzden yüksek risk sınıfında değerlendiriliyor. Oracle’ın yamayı dağıtmasının ardından gelen hızlı istismar girişimleri, kurumsal uygulama katmanlarına dönük saldırıların ne kadar çabuk fırsata çevrildiğini de gösterdi.
İncelemelerde açığa bir CVE numarası da veriliyor: CVE-2024-2107. Zafiyetin ayrıntıları ve teknik kaydı NVD üzerinde şu bağlantıda yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2024-2107. Güvenlik ekipleri, E-Business Suite ortamlarında yama durumunu ve dışa açık servisleri denetlerken, saldırganlar aynı yazılım zincirindeki zayıf noktaları istismar etmeye çalışıyor.
Oracle E-Business Suite, finans, tedarik zinciri ve operasyon süreçlerini tek platformda toplayan yaygın bir kurumsal uygulama seti olarak kullanılıyor. Bu nedenle açık, yalnızca bir yazılım bileşenini değil, o bileşene bağlı iş akışlarını da etkiliyor. Son saldırı dalgası, yamaların yayımlanmasının riski kendiliğinden ortadan kaldırmadığını; özellikle kritik kurumsal yazılımlarda istismar girişimlerinin çok kısa sürede başlayabildiğini ortaya koydu.