

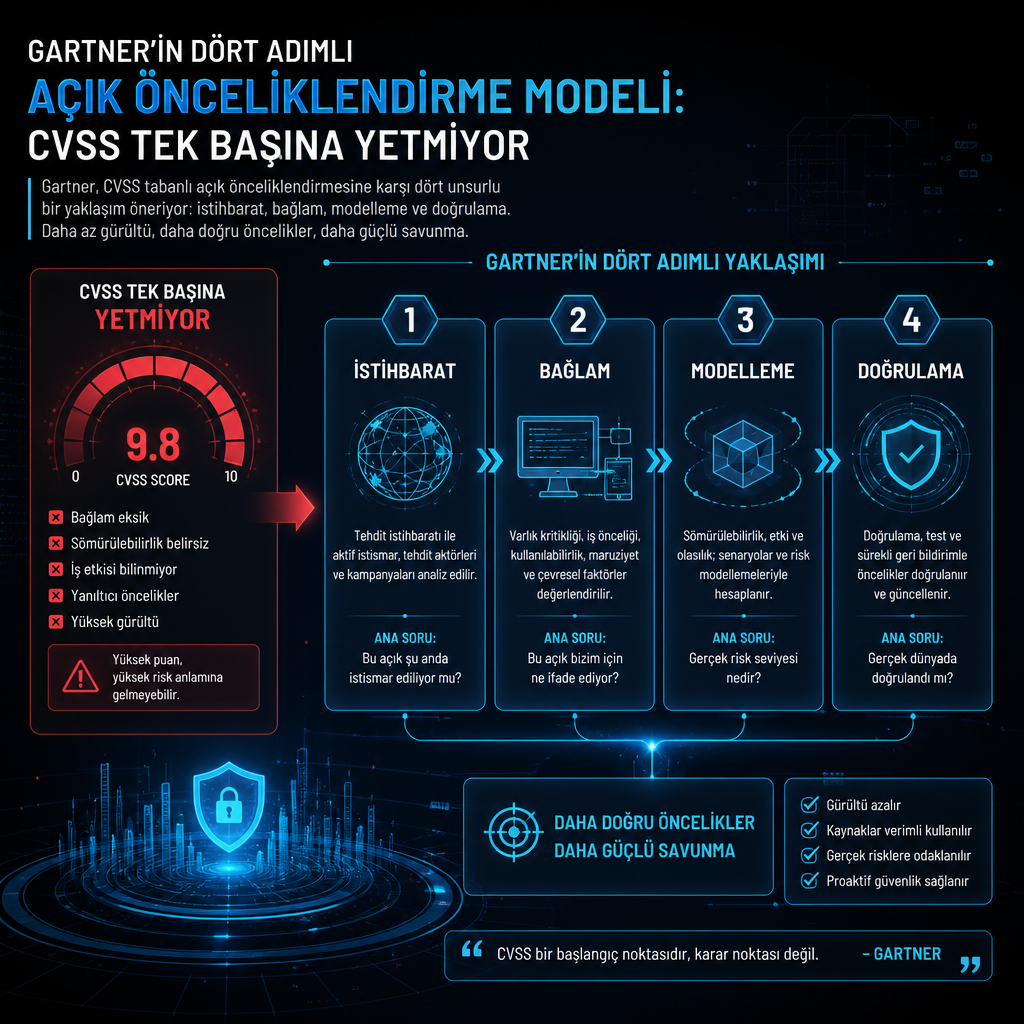
Açıkların yalnızca küçük bir bölümü fiilen istismar edilmesine rağmen, çoğu ekip bunları acilmiş gibi ele alıyor. Yapılan son analizlere göre sorun, CVSS puanlarının tek başına bir açığın gerçekten kullanılıp kullanılmayacağını ya da iş etkisini doğru yansıtmaması. Bu yaklaşım, bulut, SaaS, kimlik altyapıları ve tedarik zinciri bileşenleri arasında biriken on binlerce açık karşısında güvenlik ekiplerini yanlış önceliklendirme döngüsüne sokuyor.
Analizde, tehdit istihbaratı, varlık bağlamı, istismar edilebilirlik modellemesi ve güvenlik kontrollerinin doğrulanması birlikte kullanıldığında, CVSS merkezli zafiyet önceliklendirmesine kıyasla 2028’e kadar ihlal olasılığının en az yüzde 70 azaltılabileceği öngörülüyor. Kurumların büyük bölümü hâlâ ciddi görünen her açığı aynı öncelikte kapatmaya çalışsa da, raporun çizdiği tablo daha farklı: Risk, yalnızca puanla değil, saldırganın o açığı gerçekten kullanıp kullanamadığı ve kurumun o saldırıyı mevcut savunmalarla durdurup durduramadığıyla belirleniyor.
Rapor, klasik şiddet derecesi temelli yaklaşımın bir dönem için mantıklı olduğunu, ancak o dönemin sona erdiğini vurguluyor. Statik saldırı yüzeyi, sınırlı saldırgan araçları ve yamalanacak açık sayısının bugünkü kadar yüksek olmadığı bir ortamda bu yöntem işe yarıyordu. Şimdi ise kurumsal ekipler her yıl on binlerce yeni açıkla, daha kısa süre içinde istismara dönüşen kampanyalarla ve yapay zekâ destekli saldırı zincirleriyle uğraşıyor. Analize göre bir açığın duyurulmasıyla istismarı arasındaki süre haftalardan, hatta aylardan saatlere indi.
Kurumların şiddet puanına tutunmasının arkasında yalnızca alışkanlık yok. Rapor, eski ölçütlerin, uyum baskısının ve parçalı sorumluluk yapısının ekipleri gerçekten etkili olandan çok denetlenebilir olana yönelttiğini belirtiyor. Sonuçta birçok kurum, kapatılan açık sayısını artırırken ölçülebilir risk düşüşü sağlayamıyor. Güvenlik ekiplerinin önünde çok sayıda iş bileti birikiyor, ancak bunların önemli bir kısmı iş açısından anlamlı bir risk azaltımı üretmiyor.
Bu yüzden analiz, risk temelli açık yönetimin gerçek anlamına dönülmesini öneriyor: Başarı, kapatılan varsayımsal zafiyet sayısıyla değil, azaltılan istismar edilebilir maruziyetlerle ölçülmeli. Raporun çerçevesi dört unsur üzerine kuruluyor ve bu unsurlar ayrı ayrı değil, birlikte değerlendirilince anlam kazanıyor. Tek bir unsurun uygulanması sınırlı fayda sağlarken, dördünün aynı akışta birleştirilmesi hem maruz kalınan süreyi hem de ekiplerin yaşadığı önceliklendirme yorgunluğunu azaltıyor.
İlk unsur tehdit istihbaratı. Bu katman, saldırganların hangi açıkları gerçekten hedef aldığını göstererek önceliklendirmeye karşı tarafın bakışını ekliyor. Sahadaki birçok yüksek dereceli açık hiç kullanılmıyor; buna karşın saldırganlar, daha kolay sömürülen veya yaygın kullanılan sistemleri etkileyen orta dereceli açıkları silaha dönüştürebiliyor. Geçmiş istismar kanıtı, ekiplerin kapatılacak backlog’u daha dar ama daha riskli bir kümeye indirmesine yardım ediyor. Buradaki operasyonel mesele hız. Tehdit duyurusu ile test ve düzeltme arasındaki süre ne kadar kısalırsa, kampanya kuruma ulaşmadan önce alınan aksiyon da o kadar erken oluyor.
İkinci unsur varlık bağlamı ve iş kritikliği. İstismar edilebilir bir açık, kritik iş süreçlerini taşıyan, düzenlemeye tabi veri işleyen ya da daha değerli sistemlere sıçrama noktası sağlayan bir varlık üzerinde bulunduğunda gerçek risk haline geliyor. Varlık bağlamı olmadan önceliklendirme, tüm sistemleri eşit kabul ediyor. Böyle bir tabloda düşük etkili sistemler ön plana çıkarken, en değerli hedefler aynı kuyruğun içinde bekleyebiliyor. Analiz, bu bilginin tarayıcılar, CMDB’ler, bulut güvenliği platformları ve kimlik sistemlerinde zaten bulunduğunu, asıl işin bunları birleştirip güncel tutmak olduğunu söylüyor. Amaç, varlığı envanterde nasıl görünüyorsa öyle değil, bugün nasıl savunuluyorsa öyle değerlendirmek.
Üçüncü unsur istismar edilebilirlik modellemesi. EPSS gibi modeller, bir açığın istismar edilme olasılığını, saldırı karmaşıklığı, bileşenin yaygınlığı ve duyurudan istismara geçiş süresi gibi örüntülere bakarak tahmin ediyor. Bu modeller, tehdit istihbaratını tamamlıyor ve henüz yaygın biçimde kullanılmamış ama istatistiksel olarak istismara açık olan riskleri öne çıkarıyor. Böylece ekipler savunma refleksinden çıkıp daha öngörülü, hatta proaktif bir moda geçebiliyor. Rapora göre bu tür modeller, dünyadaki genel olasılığı anlatıyor; kurumun kendi ortamında neyin gerçekten sömürülebilir olduğunu ise ancak doğrulama ortaya koyuyor. EPSS’nin, KEV benzeri listelerin ve benzer modellerin nasıl tartılacağına ilişkin ayrıntılar da analizde ayrıca ele alınıyor.
Dördüncü unsur güvenlik kontrollerinin doğrulanması. Raporun en çok eksik görülen parçası da bu. Kontrol doğrulaması, her maruziyeti çevresindeki savunmalarla birlikte değerlendiriyor: ağ segmentasyonu, uç nokta koruması, tespit kapsamı ve kimlik kontrolleri. Dışarıdan kritik görünen bir açık, mevcut savunmaların arkasında fiilen ulaşılamaz olabilir. Buna karşılık puanı daha düşük bir açık, zayıf izlenen bir varlık üzerinde çok daha yüksek risk taşıyabilir. Analize göre kontrol bağlamı göz ardı edildiğinde risk sistematik biçimde olduğundan büyük görünür ve ardından gereksiz düzeltme çabaları gelir.
Doğrulama, bir açığın saldırganlar tarafından o ortamda gerçekten sömürülüp sömürülemeyeceğini test ediyor. Raporda bu kapasitenin, güvenli olduğu durumlarda canlı saldırı yürütülerek yapılan adversarial exposure validation yöntemleriyle ya da varlığa dokunulamayan durumlarda saldırı zinciri analiziyle sağlanabildiği aktarılıyor. Bu yaklaşım, güvenlik ekiplerinin elindeki teorik skoru pratik kanıta dönüştürüyor.
Uygulama tarafında örnek olarak bir platform mimarisi anlatılıyor. Çözüm, keşif, doğrulama, önceliklendirme ve harekete geçme adımlarını sürekli bir döngüye bağluyor. Tehdit istihbaratı bir ekipte, varlık bağlamı başka bir ekibin envanterinde, istismar puanları tarayıcıda, kontrol etkinliği ise dönemsel raporlarda kaldığında tek karar noktası oluşmuyor. Platformun aktardığı modele göre bu dört veri kaynağı tek akışta toplanınca, önceliklendirme bir rapor egzersizi olmaktan çıkıp müdahale kararına dönüşüyor.
Doğrulama ayağı burada ayrı bir ağırlık kazanıyor. Platformun kullandığı üç yöntemden biri olarak güvenlik açıkları üzerinde saldırı zinciri simülasyonu yapan Breach and Attack Simulation, diğeri üretim ortamındaki erişilebilir varlıklara gerçek istismar yolları deneyen Autonomous Penetration Testing, üçüncüsü ise bir CVE’yi saldırganın kullanmak zorunda olduğu teknik adımlara ayırıp her adımı mevcut kontrollere karşı sınayan Exposure Validation olarak anlatılıyor. Son yöntemde açık için gerçek bir exploit ateşlenmiyor; bu sayede canlı test yapılamayan varlıklar için de kanıta dayalı bir karar üretilebildiği belirtiliyor.
Bu üç doğrulama yöntemi birlikte kullanıldığında, her açık için açıklanabilir ve kuruma özel bir puan üretildiği ifade ediliyor. Analizde bu puanın, genel bir risk notundan ziyade o kurumun ağ yapısına, kontrol düzeyine ve varlık değerine göre değişen bir sonuç sunduğu vurgulanıyor. Raporun mantığına göre ancak bu şekilde hangi açıkların düzeltilmesi, hangilerinin azaltılması ve hangilerinin kabul edilmesi gerektiği savunulabilir hale geliyor.
Kurumların başarması gereken değişim de üç göstergede özetleniyor. İlk olarak savunmaların daha iyi çalışması gerekiyor. İkinci olarak yeni tehditlere yanıt süresi kısalmalı. Üçüncü olarak ekipler, gerçekten önemli maruziyetlere zaman ayırmalı. Paylaşılan verilere göre çözümün devreye alınmasından sonraki üç ay içinde güvenlik kontrollerinin saldırıları bloklama ya da tespit etme oranı yaklaşık iki katına çıkıyor. Yeni tehditlere yanıt süresi yüzde 89 azalıyor. Kritik ve yüksek önem dereceli açıklar için kaçırılan düzeltme tarihleri yüzde 92 düşüyor, çünkü kuyrukta artık yalnızca istismar edilebilir olduğu kanıtlanan maruziyetler kalıyor.
Bir müşterinin kritik bilet birikimini yüzde 98 azalttığı, yeni bir tehdit ya da değişiklik tespitinden doğrulanmış bulgunun doğru ekibe iletilmesine kadar geçen tam döngünün altı saatin altına indiği de aktarılıyor. 2026 Validation Summit’te konuşan bir CISO ise şiddet puanının sıralama için yararlı bir etiket olduğunu, ancak daha akıllı stratejinin iş için gerçekten zarar verebilecek saldırı yollarını kapatmak olduğunu söyledi. Rapor, bu yaklaşımın arkasını dolduran verileri bu örneklerle birlikte sunuyor.
Analizin vardığı çerçeve net: Açık önceliklendirme bir risk kararı. Tehdit istihbaratı açığın saldırgan için anlamını, varlık bağlamı kuruma maliyetini, istismar edilebilirlik modeli gerçekleşme olasılığını, kontrol doğrulaması ise bunun mevcut ortamda mümkün olup olmadığını gösteriyor. Dört unsur bir araya geldiğinde güvenlik ekipleri, her maruziyet için yönetim kuruluna ve denetçiye kanıtla savunulabilir bir karar üretebildiklerini söylüyor. Karar, açığı kapatmak, azaltmak ya da kanıtla kabul etmek yönünde veriliyor.
Bu çerçeve, tarayıcıların ürettiği ham bulgu yığınını doğrudan bir operasyonel karara dönüştürmeyi hedefliyor. Raporda öne çıkan nokta, sorunlu olanın açıkların kendisi değil, bunların bağlamdan kopuk şekilde aynı aciliyetle ele alınması olduğu. Güvenlik ekipleri için asıl farkı yaratan şey, bir açığın puanı değil, o açığın saldırı zincirinde nereye oturduğu, hangi varlığı etkilediği ve mevcut kontrollerin bunu gerçekten durdurup durduramadığı olarak tarif ediliyor.