

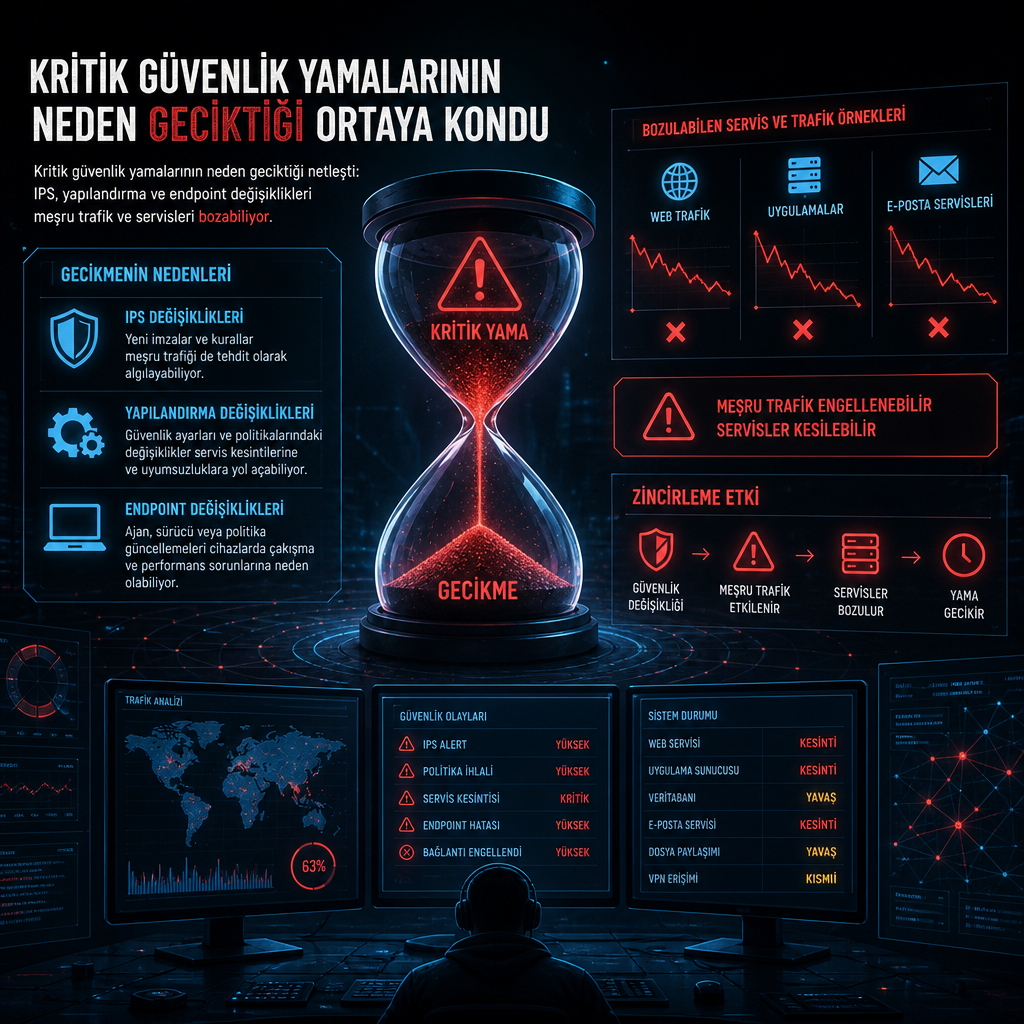
Kuruluşlar, acil güvenlik güncellemelerini çoğu zaman hemen uygulamıyor; çünkü tek bir yama, üretimde çalışan bir hizmeti kesebilir, meşru trafiği engelleyebilir ya da bir uygulamanın işleyişini bozabilir. Güvenlik ekipleri de tam bu nedenle, düzeltme adımlarını sadece “uygula” komutuyla değil, etkisini doğrulayarak ilerletmeye çalışıyor.
Yapılan son değerlendirmeler, kurumların tereddüdünün teknik olduğunu gösteriyor. Bir IPS koruması yasal trafik akışını kesebiliyor. Bir yapılandırma değişikliği hizmeti yarıda bırakabiliyor. Uç nokta politikası ise doğrudan bir uygulamanın davranışını değiştirebiliyor. Bu yüzden bazı kritik değişiklikler, açık kapatmak için hazırlanmış olsa bile, devreye alınmadan önce daha dikkatli bir doğrulama sürecinden geçiriliyor.
Güvenlik ekipleri değişikliğin etkisini önce sınamak istiyor
Bu yaklaşım, güvenlik tarafında uzun süredir bilinen bir ihtiyaca dayanıyor: bir önlem gerçek saldırı riskini azaltırken iş sürekliliğini zedelememeli. Kurumlar, özellikle IPS kuralları, sistem ayarları ve endpoint politikaları gibi müdahalelerde, üretim ortamında doğrudan değişiklik yapmak yerine önce sonucu gözlemlemeyi tercih ediyor.
Analizlerde öne çıkan nokta, sorunun çoğu zaman isteksizlik değil, yanlış bir değişikliğin yaratabileceği kesinti riski olduğu. Bu nedenle ekipler, önce davranışı gözlemleyip etkisini kanıtlıyor, ardından adımı uyguluyor ve son olarak sonucu tekrar doğruluyor. Böylece güvenlik düzeltmesi, uygulama ve operasyon ekibinin aynı anda kabul edebileceği bir değişiklik haline geliyor.
Özellikle hizmet sürekliliğinin kritik olduğu ortamlarda, küçük görünen bir kural güncellemesi bile beklenmedik bir yan etki yaratabiliyor. Bu yüzden kurumlar, acil güvenlik kararlarını hızlandırmak isterken, doğrulama adımını atlamamaya çalışıyor.