

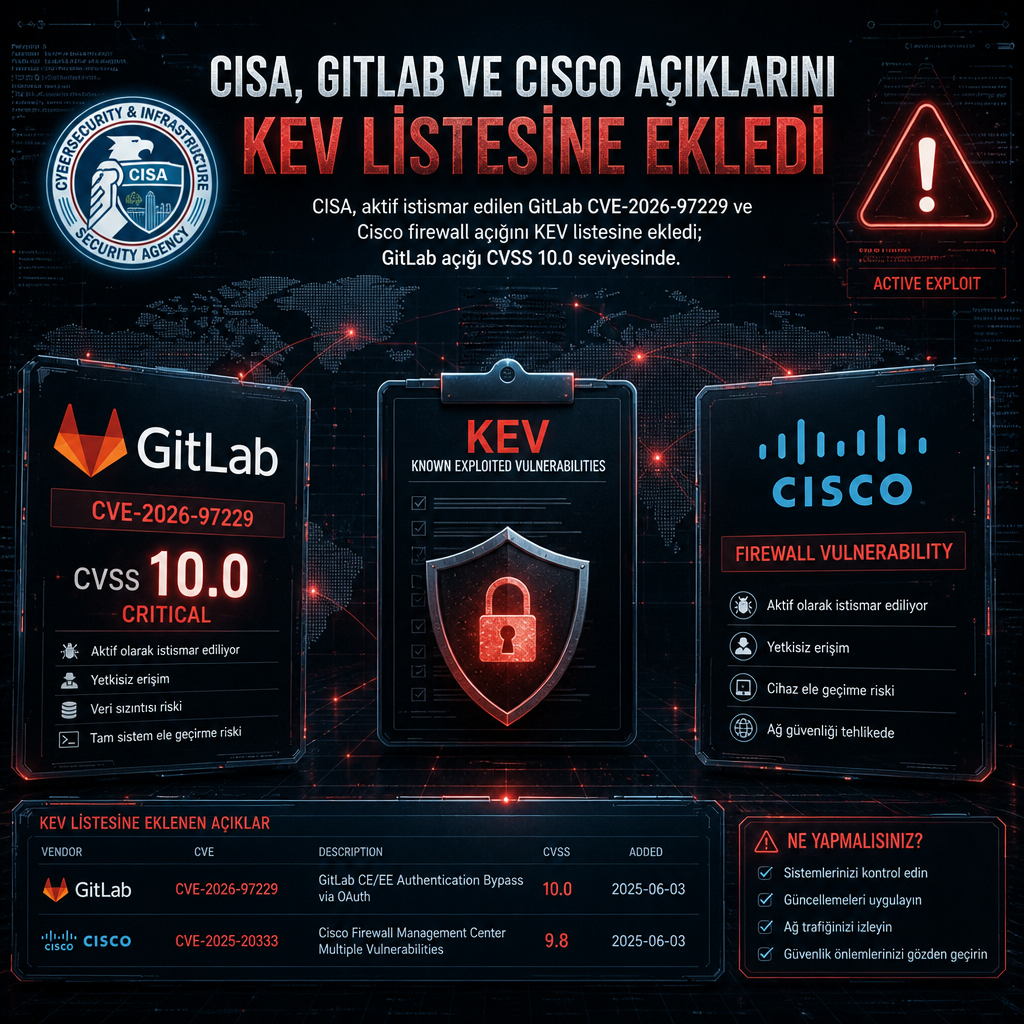
CISA, aktif olarak istismar edilen iki kritik yazılım açığını Bilinen İstismar Edilen Güvenlik Açıkları listesine ekledi. Listede GitLab Community Edition ve Enterprise sürümlerinde yer alan CVE-2026-97229 ile Cisco firewall ürünlerini etkileyen bir hizmet reddi açığı bulunuyor.
Kuruma göre GitLab tarafındaki açık, CVSS puanı 10.0 olan bir tam sayı taşması ya da sarma hatasından kaynaklanıyor. Güvenlik kaydı, bu zafiyetin GitLab Community Edition ve Enterprise kurulumlarında bulunduğunu gösteriyor.
GitLab tarafında kritik taşma hatası
CVE-2026-97229 için NVD kaydı şu adreste yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-97229. CISA, bu açığın aktif biçimde istismar edildiğini belirterek KEV envanterine taşıdı.
KEV listesi, kurumların öncelikli yama ve müdahale planlarında doğrudan dikkate aldığı açıkları içeriyor. CISA’nın bu kaydı eklemesi, zafiyetin sahada kötüye kullanıldığına dair yeterli bulgu bulunduğu anlamına geliyor.
Cisco firewall açığı da aktif istismar altında
Listede Cisco güvenlik duvarlarını hedef alan bir başka açık da bulunuyor. Kurum, bu zafiyetin de aktif olarak kullanıldığını açıkladı; ancak paylaşılan kısa metinde ilgili CVE numarası ve teknik ayrıntı yer almadı.
CISA’nın KEV güncellemesi, GitLab ve Cisco ekosistemini kullanan kurumların yamaları ve öncelikli risk takibini hızlandırması gerektiğini gösteriyor. Listeye giren açıklar, güvenlik ekiplerinin olay müdahalesi ve yama yönetimi süreçlerinde ilk sıraya alınıyor.