

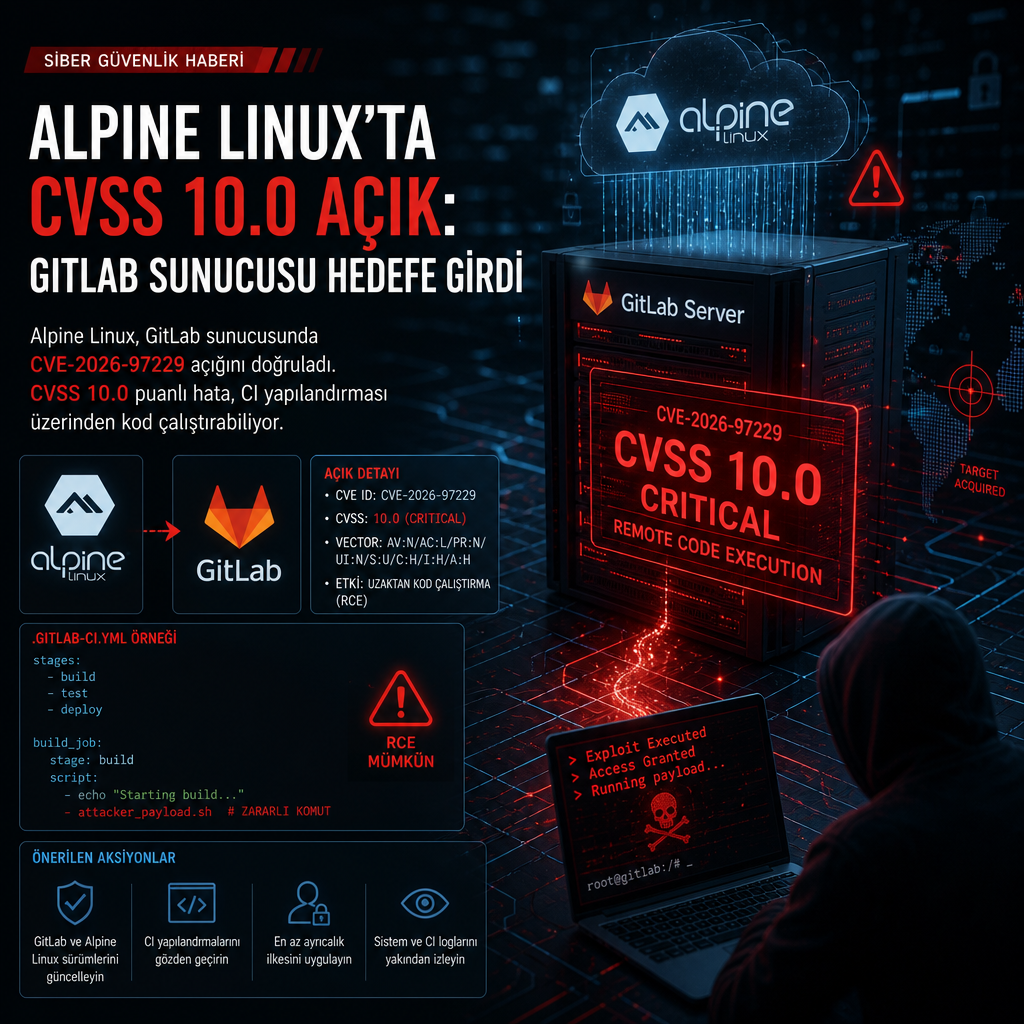
Alpine Linux, GitLab sunucusunda uzaktan kod çalıştırmaya kapı aralayabilecek CVE-2026-97229 kodlu kritik açığı doğruladı. CVSS taban puanı 10.0 olarak ölçülen hata, CI yapılandırmasında özel olarak hazırlanmış bir düzenli ifade üzerinden istismar edilebiliyor.
CI ayarındaki düzenli ifade risk yarattı
Güvenlik incelemesine göre açık, GitLab’ın sürekli entegrasyon akışında kullanılan yapılandırma dosyalarına yerleştirilen saldırgan kontrollü bir regex ile tetiklenebiliyor. Bu senaryo başarıya ulaşırsa saldırgan, GitLab sunucusunda kod çalıştırma yetkisi elde edebiliyor. Açık, etkilediği bileşen nedeniyle Git tabanlı geliştirme süreçlerini yürüten kurumların dikkatini çekiyor.
NVD kaydı henüz yayımlanmadı; ancak açığın numarası CVE-2026-97229 olarak paylaşıldı. CVSS 10.0 puanı, hatanın en yüksek risk sınıfına yerleştiğini gösteriyor.
Alpine saldırı girişimini gördü, başarı kanıtı bulamadı
Alpine, bu zafiyeti kullanmaya dönük bir saldırı girişimi gördüğünü ancak istismarın başarıyla sonuçlandığına dair bir bulguya rastlamadığını açıkladı. Şirket, olayın etkisini sınırlamak için incelemeyi sürdürürken açığın teknik ayrıntılarını da netleştirdi.
Bulgu, CI/CD zincirlerinde kullanılan yapılandırmaların yalnızca iş akışını değil, doğrudan sunucu güvenliğini de etkileyebileceğini bir kez daha ortaya koydu. GitLab üzerinde çalışan projeler için risk, kod depo yönetiminden derleme aşamasına kadar uzanıyor.
GitLab kullanan ekipler için kritik bileşen
GitLab, yazılım geliştirme ekiplerinde kaynak kodu yönetimi ve sürekli entegrasyon süreçlerinin merkezinde yer alıyor. Bu nedenle tek bir yapılandırma hatası, ilgili sunucu üzerinde geniş yetkilerle komut çalıştırılmasına kadar uzanabiliyor. Alpine’in açıklaması, açığın kullanıcı tarafında sessizce kalmadığını, en azından girişimin fark edildiğini gösteriyor.
Açığın hangi sürümleri etkilediğine ilişkin ayrıntılar paylaşılırken, güvenlik araştırmaları CI yapılandırmalarındaki küçük bir sözdizimi hatasının bile yüksek etkili bir sunucu açığına dönüşebildiğini ortaya koydu.