Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
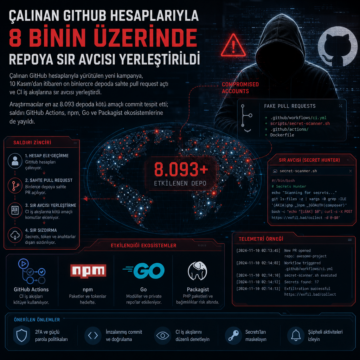


Çalınan GitHub hesaplarıyla yürütülen yeni kampanya, 10 Kasım’dan itibaren on binlerce depoda sahte pull request açtı ve CI iş akışlarına sır avcısı…
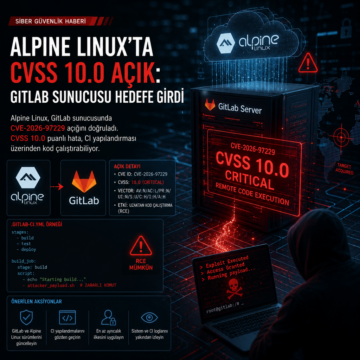
Alpine Linux, GitLab sunucusunda CVE-2026-97229 açığını doğruladı. CVSS 10.0 puanlı hata, CI yapılandırması üzerinden kod çalıştırabiliyor.
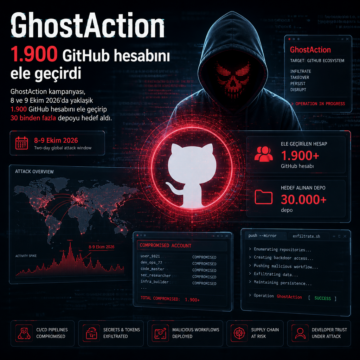
GhostAction kampanyası, 8 ve 9 Ekim 2026’da yaklaşık 1.900 GitHub hesabını ele geçirip 30 binden fazla depoyu hedef aldı.
GitLab, CI/CD akışında özel bir düzenli ifade üzerinden kimlik doğrulaması gerektirmeden sunucu kodu çalıştırılmasına yol açabilecek kritik açığı kapattı.
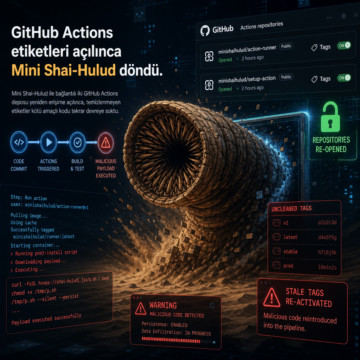
Mini Shai-Hulud ile bağlantılı iki GitHub Actions deposu yeniden erişime açılınca, temizlenmeyen etiketler kötü amaçlı kodu tekrar devreye soktu.
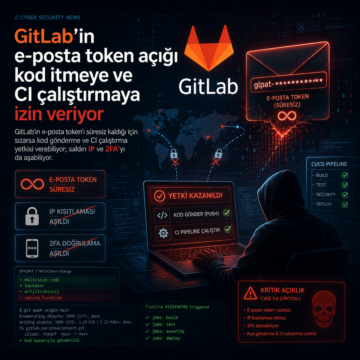
GitLab’in e-posta token’ı süresiz kaldığı için sızarsa kod gönderme ve CI çalıştırma yetkisi verebiliyor; saldırı IP ve 2FA’yı da aşabiliyor.

Snowflake’in GitHub Actions akışındaki açık, hazırlanmış issue ile komut enjeksiyonuna izin verdi; Jira token’ı riske girdi.

LiteLLM tedarik zinciri saldırısında 434.000 dosya üzerinden 2.100’den fazla kuruluşun gizli anahtarları ve parolaları açığa çıkmış olabilir.

Novee Security’nin Black Hat USA’de 5 Ağustos’ta paylaştığı çalışmada Gemini CLI, Claude Code ve OpenAI Codex’in varsayılan akışları hedef alındı. Gemini CLI’de CVSS 10.0’lık komut enjeksiyonu ve Claude Code’da veri sızdırma zinciri CVE aldı, Codex tarafındaki bulgu ise ürün yaması veya CVE üretmedi.

CISA, JetBrains TeamCity’deki CVE-2026-63077 açığının sahada aktif olarak istismar edildiğini açıkladı. 9,8 puanlı hata, kimliği doğrulanmamış saldırganlara sunucu üzerinden komut çalıştırma ve CI/CD süreçlerine sızma imkânı verebiliyor. Federal kurumlar için son yamalama tarihi 8 Ağustos 2026.