

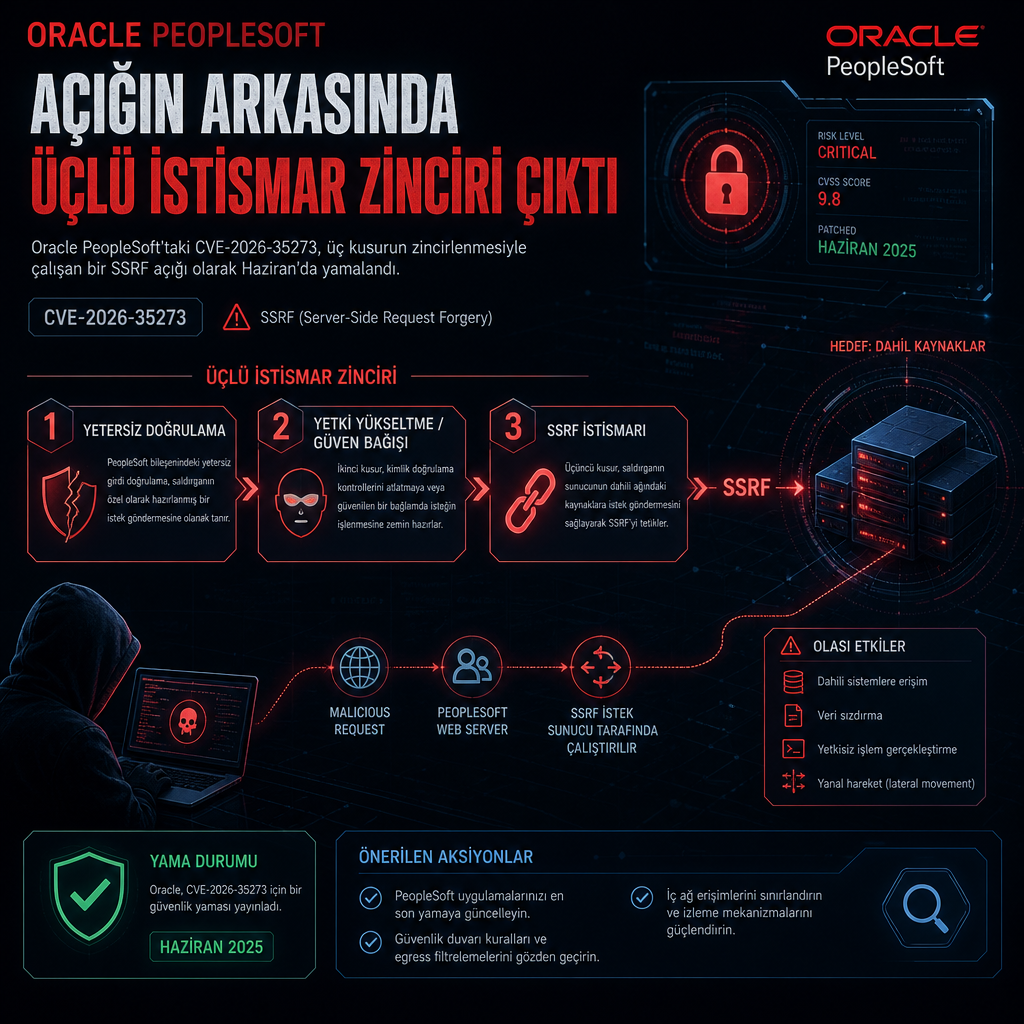
Oracle’ın PeopleSoft ürününde tek bir sıfırıncı gün gibi görünen açık, aslında birbirine bağlanan üç ayrı kusurun birleşiminden oluşuyordu. Haziran ayında tek bir kimlik altında yamalanan hata, saldırganların iç yönetim arayüzüne ulaşmasına kapı açan bir server-side request forgery (SSRF) zincirine dayanıyor.
Güncelleme, CVE-2026-35273 numarasıyla yayımlandı. Yapılan son analizler, açığın tek başına bir kusur değil, üç zafiyetin ardışık kullanımıyla çalışan bir istismar yolu olduğunu ortaya koydu. Bu zincirin başlangıç noktası, PeopleSoft’un kendi loopback adresine güvenmesi nedeniyle iç ağa yönelen istekleri kabul etmesi oldu.
İç arayüze uzanan SSRF zinciri
SSRF, dışarıdan gelen bir isteğin sunucu tarafından arka plandaki başka bir hedefe gönderilmesini sağlayan bir teknik olarak öne çıkıyor. Buradaki durumda saldırgan, PeopleSoft’un kendi yerel adresine duyduğu güveni kullanarak normalde dışarıdan erişilemeyen bir yönetim arayüzüne ilerleyebiliyor.
Oracle, üç kusuru Haziran yamasında tek bir CVE kaydı altında topladı. Bu yaklaşım, saldırı yolunun tek bir zafiyet gibi görünse de pratikte birkaç adımın birleştirilmesiyle çalıştığını gösteriyor. Analizlerde, zincirin ana taşıyıcısının SSRF olduğu, geri kalan iki kusurun ise bu ilk erişimi işlevsel bir istismara dönüştürdüğü belirtiliyor.
PeopleSoft kullanıcıları için ne biliniyor
Kampanyanın hangi grupları hedeflediğine ilişkin ayrıntılar sınırlı olsa da, açığın Oracle PeopleSoft kurulumlarını etkilediği netleşti. PeopleSoft, özellikle kurumsal insan kaynakları ve iş uygulamalarında kullanılan bir platform olduğu için, zafiyetin erişim modeli doğrudan işletme içi yönetim yüzeylerini ilgilendiriyor.
Yamalar Haziran’da dağıtıldı ve araştırmalar, saldırı zincirinin tek bir numarayla izlenmesinin olayın karmaşıklığını gizleyebildiğini gösterdi. CVE kaydı için NVD bağlantısı: https://nvd.nist.gov/vuln/detail/CVE-2026-35273