

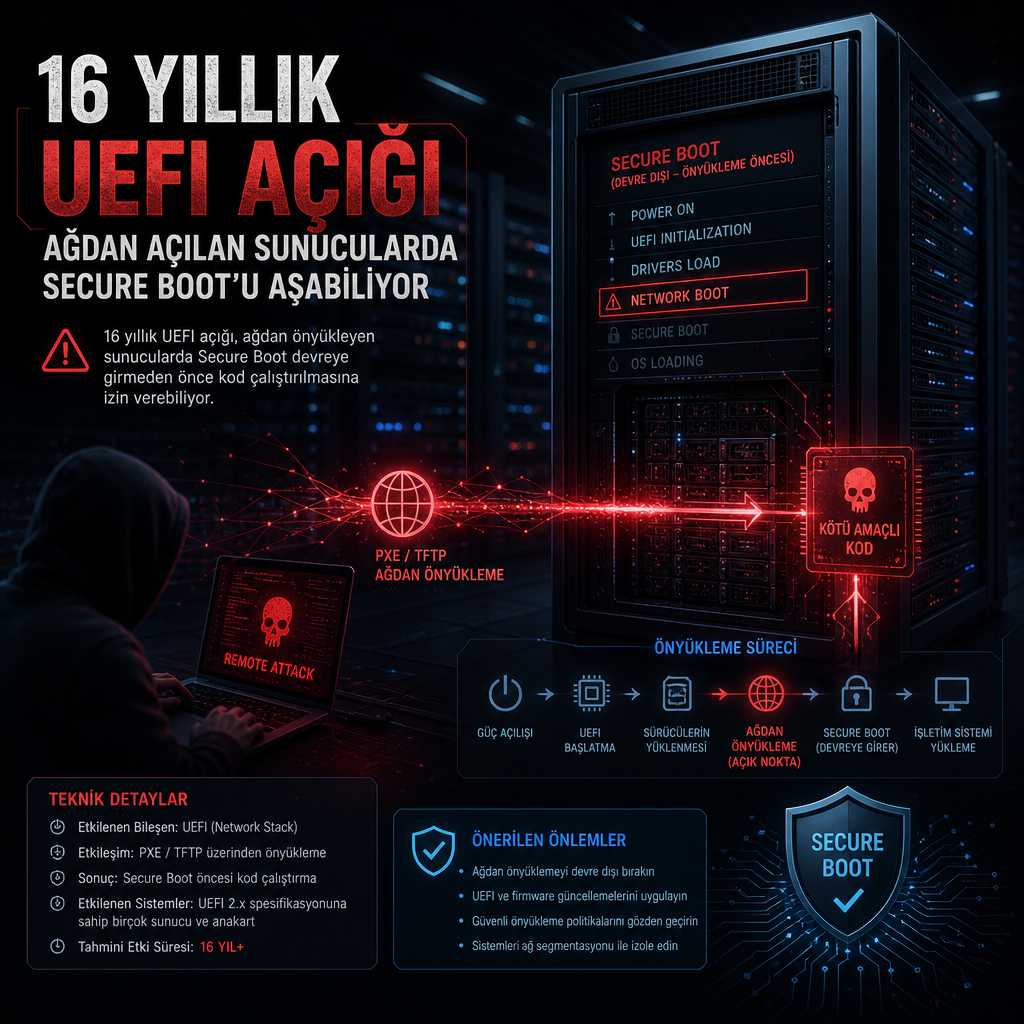
Güvenlik araştırmacıları, 16 yıldır varlığını sürdüren kritik bir UEFI açığının ağdan önyükleme yapan sunucularda Secure Boot devreye girmeden önce kod çalıştırmaya izin verebildiğini ortaya koydu. Zafiyet, doğrudan ağ üzerinden başlayan sistemlerde önyükleme zincirini hedef alıyor ve saldırgana işletim sistemi yüklenmeden önce müdahale şansı veriyor.
Araştırmada öne çıkan nokta yalnızca açığın eski bir kod parçasında kalmamış olması değil, network boot kullanan kurumsal sunucuları da etkilemesi. Bu tür sistemler veri merkezlerinde, laboratuvarlarda ve merkezi yönetilen altyapılarda sık görülüyor. Güvenlik ekipleri aynı UEFI bileşenlerini meşru olarak önyükleme güvenini doğrulamak ve donanım katmanını denetlemek için kullanıyor; açık ise tam bu güven zincirini bozuyor.
Önyükleme zincirinde erken aşama müdahale
UEFI katmanında çalışan bu kusur, sistemin güvenilir yazılımı yüklemeden önce saldırgan kodunu çalıştırmasına yol açabiliyor. Secure Boot’un amacı imzasız ya da yetkisiz kodun açılışta devreye girmesini engellemek olsa da, bu açık ağdan başlatılan makinelerde korumanın altından sızmayı mümkün kılıyor. En kritik yan ise saldırının işletim sistemi görünmeden önce gerçekleşebilmesi.
Zafiyetin 16 yıllık geçmişi, sorunun yeni bir hata olmadığını, uzun süredir sistemlerde taşınan bir miras olduğunu gösteriyor. Son analizler, ağ önyüklemesine bağımlı sunucularda bu açığın daha hassas bir yüzey oluşturduğunu ortaya koydu. Konuya ilişkin teknik ayrıntılarda CVE kimliği paylaşılırsa, kayıt NVD üzerinde şu adreste izlenebilecek: https://nvd.nist.gov/vuln/detail/CVE-XXXX-XXXX.
UEFI tabanlı önyükleme, kurumsal altyapılarda hız ve merkezi yönetim sağladığı için yaygın biçimde kullanılıyor. Ancak bu haberde ortaya konan durum, zincirin en erken halkasının da hedef alınabildiğini gösteriyor. Araştırmacılar, saldırının çalışma biçimini ağ önyüklemesi sırasında devreye giren kod akışı üzerinden tanımlıyor.