

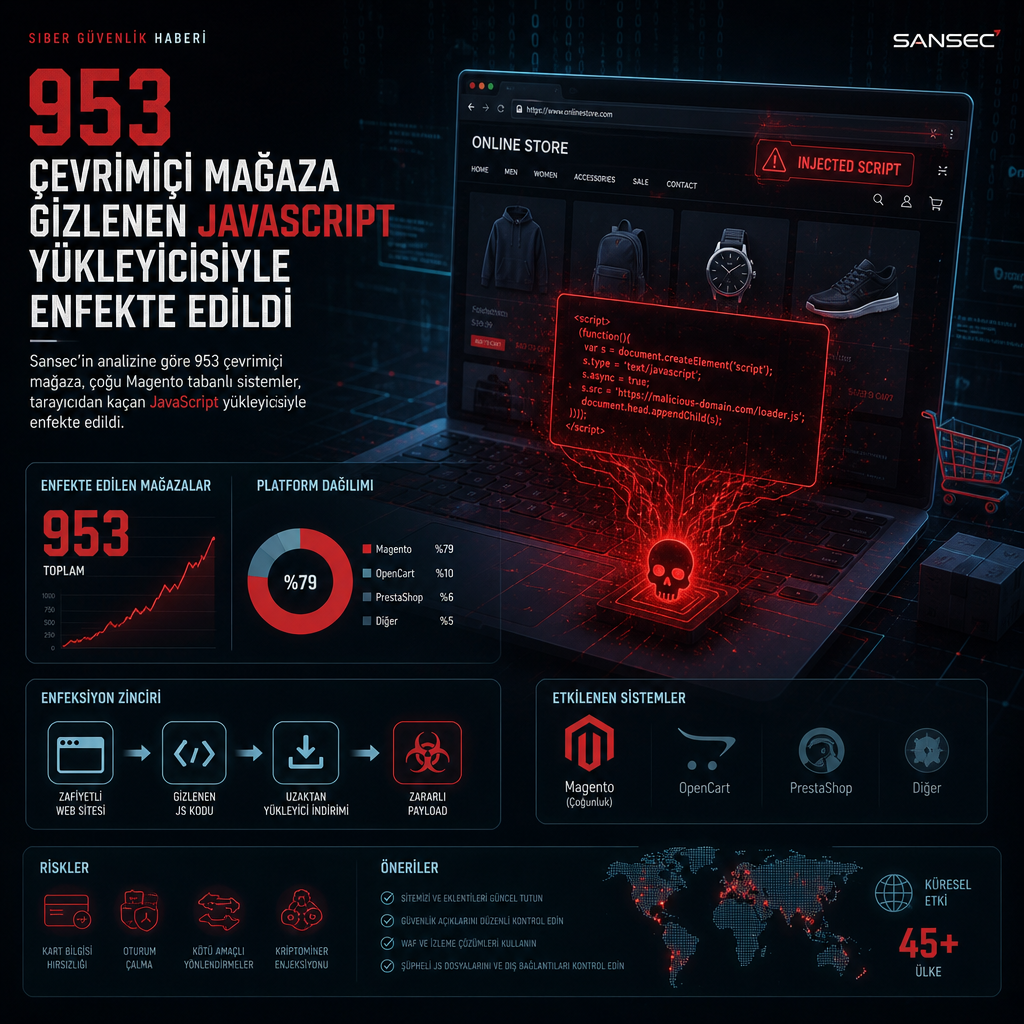
Dutch e-ticaret güvenliği şirketi Sansec’in son analizine göre, saldırganlar 953 çevrimiçi mağazaya tarayıcıdan kaçan JavaScript kodu yerleştirdi. Vakaların büyük bölümü Magento tabanlı mağazalarda görüldü.
Kampanyanın amacı, mağaza sayfalarına küçük bir kod parçası eklemek ve bu sayfaları ziyaret eden kullanıcılara Magento CMS blokları üzerinden kötü amaçlı JavaScript yükleyicisi sunmak. Böylece zararlı içerik, ilk bakışta sıradan görünen bir sayfa bileşeni üzerinden çalıştırılıyor.
Magento blokları üzerinden gizlenen yükleyici
Sansec, saldırının sayfaya gömülen bu küçük parçanın, kullanıcı siteyi açtığında yükleyici kodu devreye sokacak şekilde tasarlandığını belirtti. Kullanılan yöntem, doğrudan görünür bir zararlı dosya yerine CMS bileşenleri içine saklanan bir teslim zinciri kuruyor.
Şirketin incelemesinde öne çıkan nokta, saldırının özellikle Magento ekosistemini hedeflemesi oldu. Magento, geniş kullanım alanı nedeniyle saldırganların sık tercih ettiği platformlar arasında yer alıyor ve bu olayda da mağaza altyapısının içerik blokları saldırı yüzeyi olarak kullanıldı.
İncelemede kampanyanın tam olarak hangi son aşama yükü dağıttığına dair ayrıntı yer almadı; ancak yükleyicinin rolü, sonraki zararlı JavaScript bileşenlerini mağaza trafiğine enjekte etmek oldu. Bu tür zincirler genellikle ödeme sayfalarında veri toplama, yönlendirme ya da ek kötü amaçlı komutların çalıştırılması için kullanılıyor.
Sansec’in aktardığı sayılar, kampanyanın yaygınlığını gösterdi: toplam 953 mağaza etkilenmiş durumda. Araştırma, saldırının tekil bir vakadan ziyade birden fazla siteye yayılan organize bir enjeksiyon faaliyeti olduğunu ortaya koydu.