CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
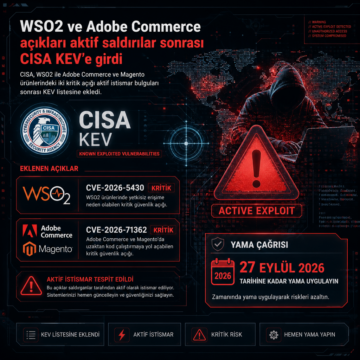


CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
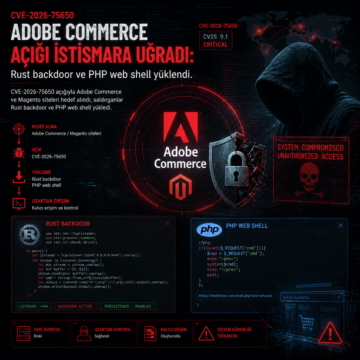
CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
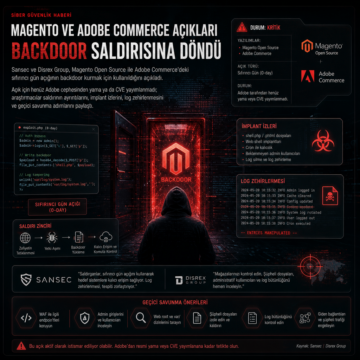
Sansec ve Disrex Group, Magento Open Source ile Adobe Commerce’deki sıfırıncı gün açığının backdoor kurmak için kullanıldığını açıkladı.

Magento platformunda kullanılan Mirasvit Cache Warmer eklentisinde kritik bir uzaktan kod yürütme açığı (CVE-2026-45247) tespit edildi ve aktif olarak istismar ediliyor. Bu zafiyet, kimlik doğrulaması olmadan kötü amaçlı PHP nesneleri ile saldırganların sunucuda rastgele kod çalıştırmasına olanak sağlıyor. Kurumsal ve e-ticaret sistemleri için acil yama ve güvenlik önlemleri kritik önem taşıyor.
Son dönemde ortaya çıkan gelişmiş web skimming kampanyası, özellikle Magento ve WordPress altyapılı e-ticaret sitelerini hedef alıyor. Saldırganlar, Stripe ödeme seçeneğini taklit eden sahte formlar aracılığıyla kredi kartı bilgilerini ve kişisel verileri çalıyor. Bu tehdit, ödeme güvenliği ve e-posta güvenliği alanlarında yeni önlemler alınmasını gerektiriyor.
Adobe Commerce ve Magento platformlarında bulunan CVE-2025-54236 kodlu kritik güvenlik açığı, son 24 saatte 250'den fazla mağazaya yönelik saldırılarda kullanıldı. SessionReaper olarak bilinen bu zafiyet, Commerce REST API'deki hatalı giriş doğrulama nedeniyle müşteri hesaplarının ele geçirilmesine olanak tanıyor. Güvenlik uzmanları, kullanıcıların yamaları acilen uygulaması gerektiğini vurguluyor