CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
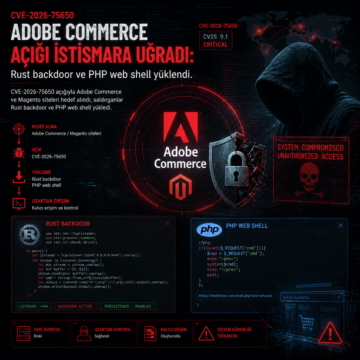


CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.
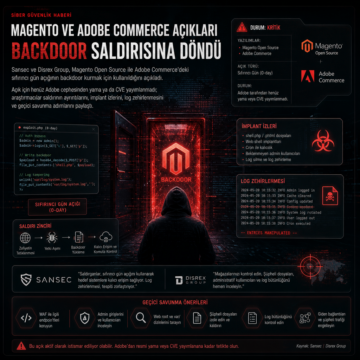
Sansec ve Disrex Group, Magento Open Source ile Adobe Commerce’deki sıfırıncı gün açığının backdoor kurmak için kullanıldığını açıkladı.
Everest Forms Pro WordPress eklentisinde kritik bir uzaktan kod yürütme açığı, Mart 2026’da yayımlanan yama öncesi birçok siteyi etkiledi. Saldırganlar, bu zafiyeti kullanarak yönetici hesapları oluşturup sunuculara kalıcı erişim sağlıyor. Aynı zamanda Stripe altyapısını kötüye kullanan karmaşık skimmer kampanyaları, e-ticaret sitelerinin ödeme verilerini hedef alıyor.