

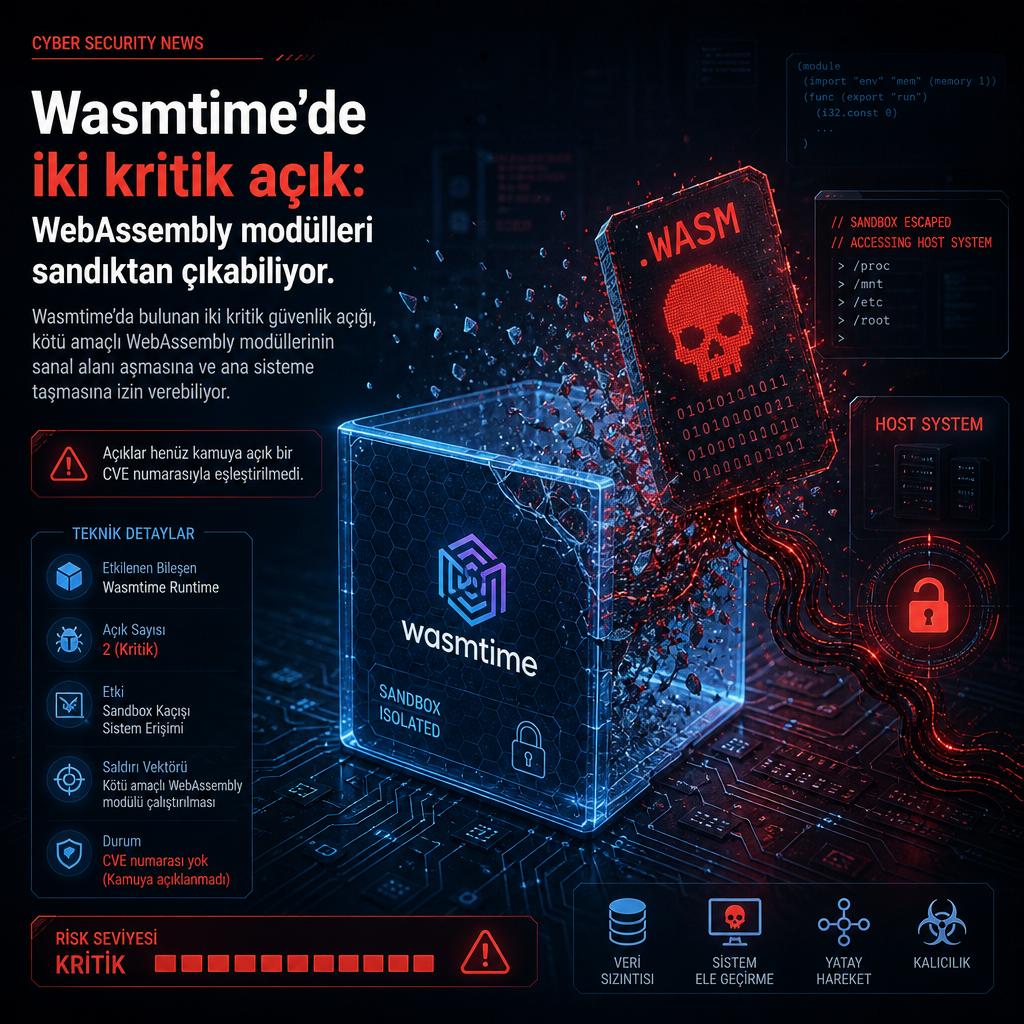
WebAssembly çalıştırma altyapısı Wasmtime’da bulunan iki kritik güvenlik açığı, kötü amaçlı modüllerin sanal alanı aşmasına ve ana sisteme taşmasına yol açabiliyor. Açıklar, Wasmtime kullanan geliştirici ekipleri ve bu motoru uygulamalarında yerleştiren kurumları ilgilendiriyor.
Güvenlik araştırmaları, bu kusurların sandbox izolasyonunu zayıflattığını ve saldırganın hazırlanmış bir WebAssembly modülüyle beklenmeyen ayrıcalıklar elde edebildiğini ortaya koydu. Wasmtime, Rust tabanlı uygulamalardan gömülü sistemlere kadar farklı alanlarda kullanılan bir çalışma zamanı olduğu için, etkilenen yazılımlar motoru hangi amaçla entegre ettiğine göre değişiyor.
WebAssembly izolasyonunda iki ayrı kırılma noktası
İki açığın ayrıntıları paylaşılırken, saldırının özü kötü niyetli bir modülün kendisine ayrılan sınırların dışına çıkabilmesi olarak aktarıldı. Bu tip bir kaçış, WebAssembly’nin güvenli yürütme vaadini doğrudan hedef alıyor. İncelemelerde, kusurların istismar edilmesi halinde saldırganın yalnızca modül içinde kalmak yerine bulunduğu ortamda daha geniş erişim elde edebileceği belirtildi.
Wasmtime, WebAssembly’yi uygulama seviyesinde izole biçimde çalıştırmak isteyen ekipler tarafından tercih ediliyor. Aynı teknoloji, meşru yazılım geliştirme süreçlerinde eklenti çalıştırmak, güvenli çoklu kiracılık sağlamak ve kodu dar bir alanda sınırlandırmak için de kullanılıyor. Bu nedenle açıkların etkisi, yalnızca saldırganların kötü amaçlı modül yüklemesiyle sınırlı kalmıyor; motoru kullanan ürünlerin tasarımına da bağlı oluyor.
Vulnerabilities and Exposures veritabanında yer alması beklenen kayıtlar için henüz kamuya açık bir CVE numarası paylaşılmadı. Ayrıntıların netleşmesiyle birlikte NVD kaydı da erişilebilir hale gelecek: https://nvd.nist.gov/
Araştırmacılar, kusurların düzeltildiği sürümlerin yayımlanmasının ardından güncelleme yapılmasını bekliyor. Wasmtime ekosistemini kullanan projeler ise motor sürümünü ve bağımlılık zincirini ayrıca kontrol etmek zorunda kalıyor; çünkü bir uygulamanın doğrudan Wasmtime kullanması kadar dolaylı bağımlılık olarak içeri alınması da riski belirliyor.