

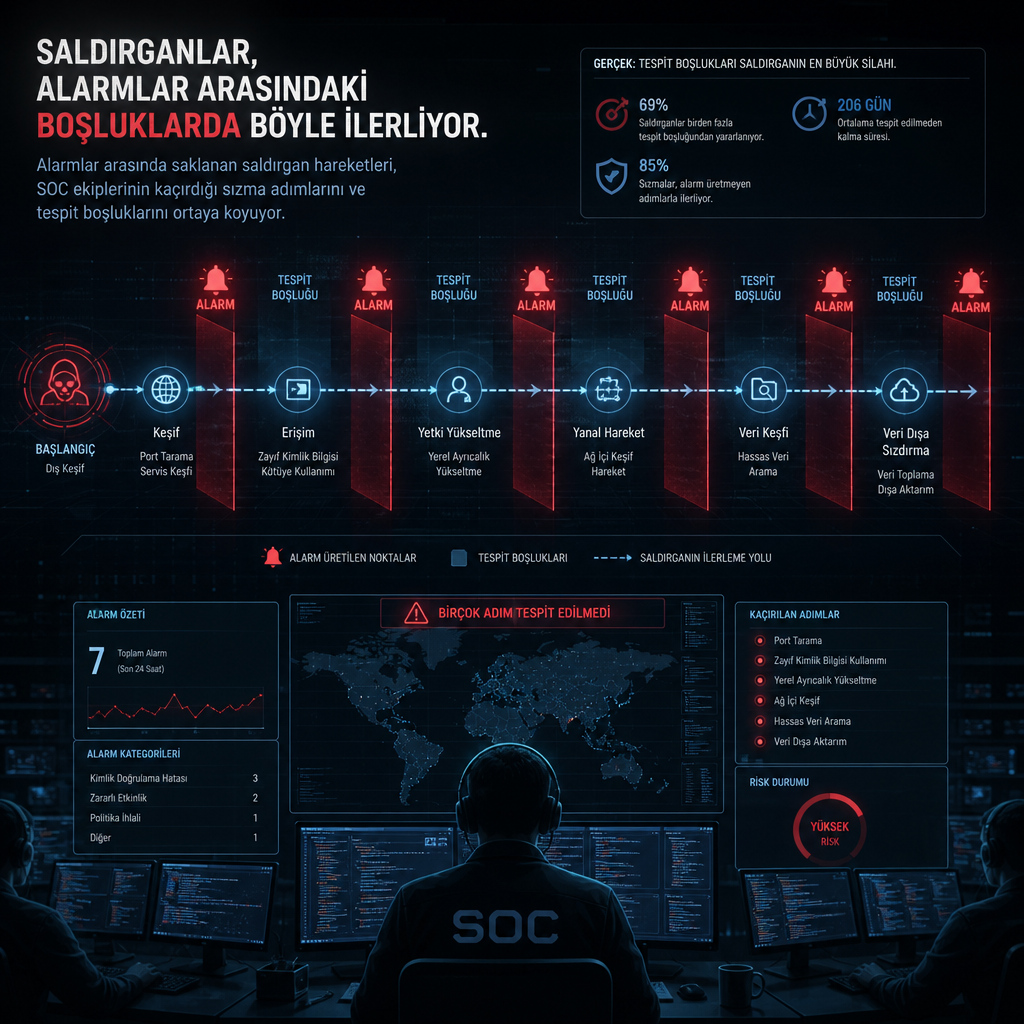
SOC ekipleri çoğu zaman bir sızmayı ilk kez saldırgan ağda derinleştiğinde değil, geride bıraktığı izlerin şekli ortaya çıktığında fark ediyor. Güvenlik operasyon merkezlerinde alarm üstüne alarm düşerken, saldırganlar da tam bu boşluklarda hareket ediyor; kısa süreli oturumlar açıyor, ayrıcalık yükseltiyor, keşif yapıyor ve savunma sistemlerinin otomatik olarak yakalayamadığı anlarda kalıcılık kurmaya çalışıyor.
Yapılan son analizler, bu ara bölgede geçen faaliyetlerin klasik tespit kurallarına kolayca takılmadığını gösteriyor. Çünkü birçok saldırı zinciri, tek bir gürültülü adım yerine küçük ve parçalı hareketlerden oluşuyor. Bir uç noktada komut çalıştırmak, başka bir oturumdan kimlik bilgisi toplamak ya da ağ içinde yanlamasına ilerlemek, güvenlik ekibinin gördüğü ilk alarmla aynı anda gerçekleşmeyebiliyor. Bu nedenle saldırganın asıl amacı çoğu zaman tek bir büyük ihlal değil, görünürlük düşükken sistem içinde yeterince uzun kalmak oluyor.
Analizlerde, saldırganların özellikle tespit boşluklarını kolladığı vurgulanıyor. Otomatik güvenlik araçlarının yalnızca belirli eşiklerde alarm üretmesi, kısa ömürlü işlemleri ya da normal görünen ama sıra dışı zamanlarda yapılan erişimleri arka planda bırakabiliyor. Araştırmacılar bu davranışın MITRE ATT&CK çerçevesindeki keşif, kimlik bilgisi erişimi, yanlamasına hareket ve kalıcılık teknikleriyle örtüştüğünü belirtiyor. Kurumlar açısından asıl zorluk da burada başlıyor: saldırı zinciri, tek tek bakıldığında zararsız görünen parçalar halinde ilerleyince bütün resmi kurmak gecikiyor.
Bu tür faaliyetler, saldırganların yalnızca ilk sızma aşamasına değil, savunmanın göremediği aralıklara da yatırım yaptığını ortaya koyuyor. SOC tarafında görülen şey çoğu zaman olayın tamamı değil, saldırganın ağ içinde bıraktığı gölgeler oluyor. Bu yüzden incelemeler, bir ihlalin nasıl başladığı kadar, saldırganın alarmlar arasında ne yaptığına da odaklanıyor.