

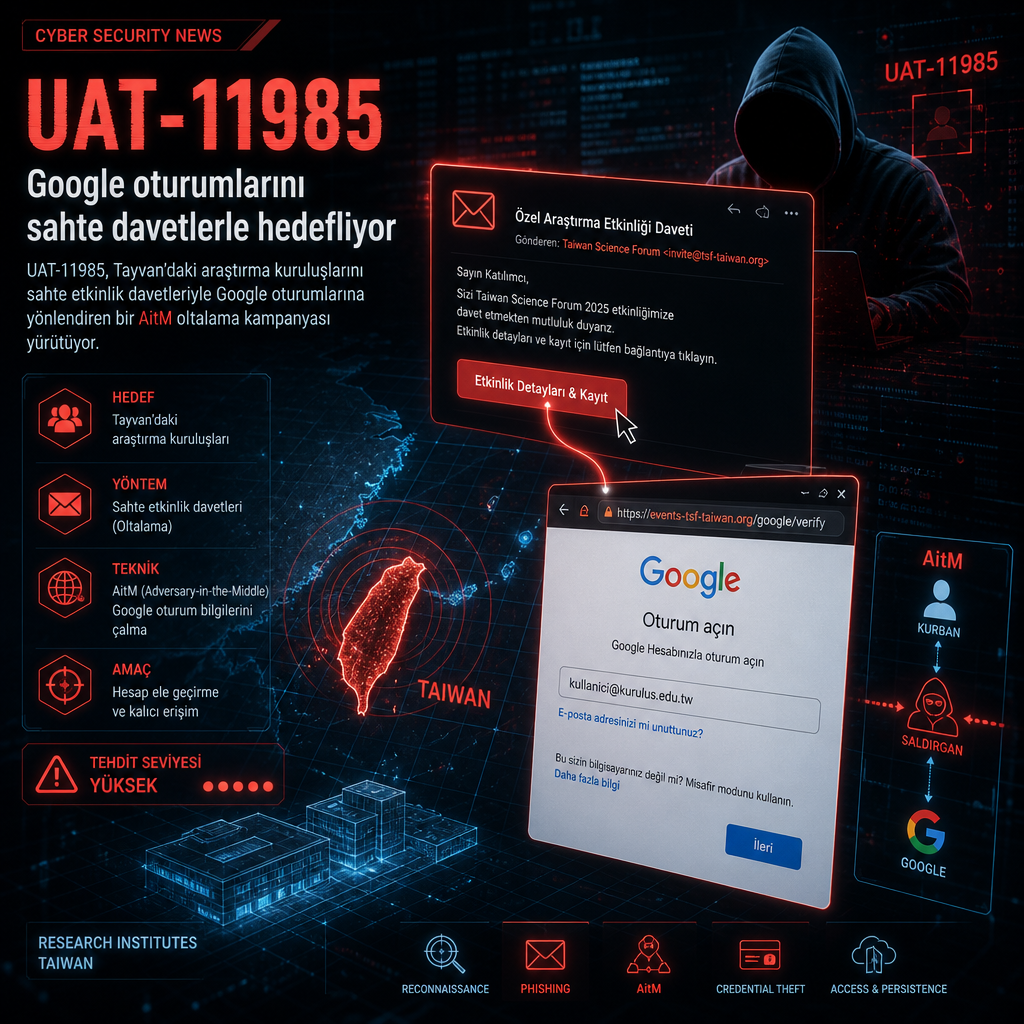
Google oturum açma ekranını taklit eden oltalama saldırıları, Tayvan’daki araştırma kuruluşlarına bağlı hesapları hedef aldı. Kampanya, UAT-11985 olarak izlenen tehdit aktörünün sahte etkinlik davetleri üzerinden kurbanları kandırıp hesap bilgilerini ele geçirmeye çalıştığını gösteriyor.
Saldırı zincirinin ilk halkasında davet e-postaları yer alıyor. Araştırmacılar, iletilerin güvenilir görünmesi için etkinlik çağrısı formatında hazırlandığını ve kullanıcıları yönlendirilmiş sahte giriş sayfalarına taşıdığını belirtti. Buradaki amaç, oturum açma bilgilerini ve varsa ek kimlik doğrulama akışlarını araya giren sahte sayfa üzerinden toplamak.
Sahte davet, gerçek oturum açma ekranı
UAT-11985’in taktiği, hedefi doğrudan teknik bir açığa zorlamak yerine sosyal mühendislik ve araya giren oltalama sayfalarına dayanıyor. Kullanıcı sahte daveti açtığında akış, Google’ın giriş ekranını andıran bir sayfaya uzanıyor; bu yapı, saldırganın kullanıcı ile servis arasına girmesine imkan veriyor.
Bu yöntem, kimlik avını yalnızca şifre toplama girişimi olmaktan çıkarıp oturum trafiğini de ele geçirmeye dönük daha gelişmiş bir modele taşıyor. Google AitM olarak anılan bu yaklaşımda saldırgan, kullanıcı ile meşru hizmet arasındaki etkileşimi canlı biçimde araya alıyor.
Hedefte araştırma ekosistemi var
Analizlerde, kampanyanın Tayvan’daki araştırma bağlı kuruluşları ve akademik çevrelerle ilişkili hesapları yokladığı aktarıldı. Saldırının kimlik bilgilerinden çok erişim oturumlarını hedeflemesi, tehdit aktörünün kurumsal hesaplara kalıcı giriş sağlamayı amaçladığını gösteriyor.
İzlenen etkinlikte kullanılan sahte davetlerin içeriği ve yönlendirme yapısı, oltalama operasyonunun özellikle güvenilir görünen işbirliği davetlerine odaklandığını ortaya koyuyor. Araştırmacılar, kampanyayı takip etmeyi sürdürüyor.