

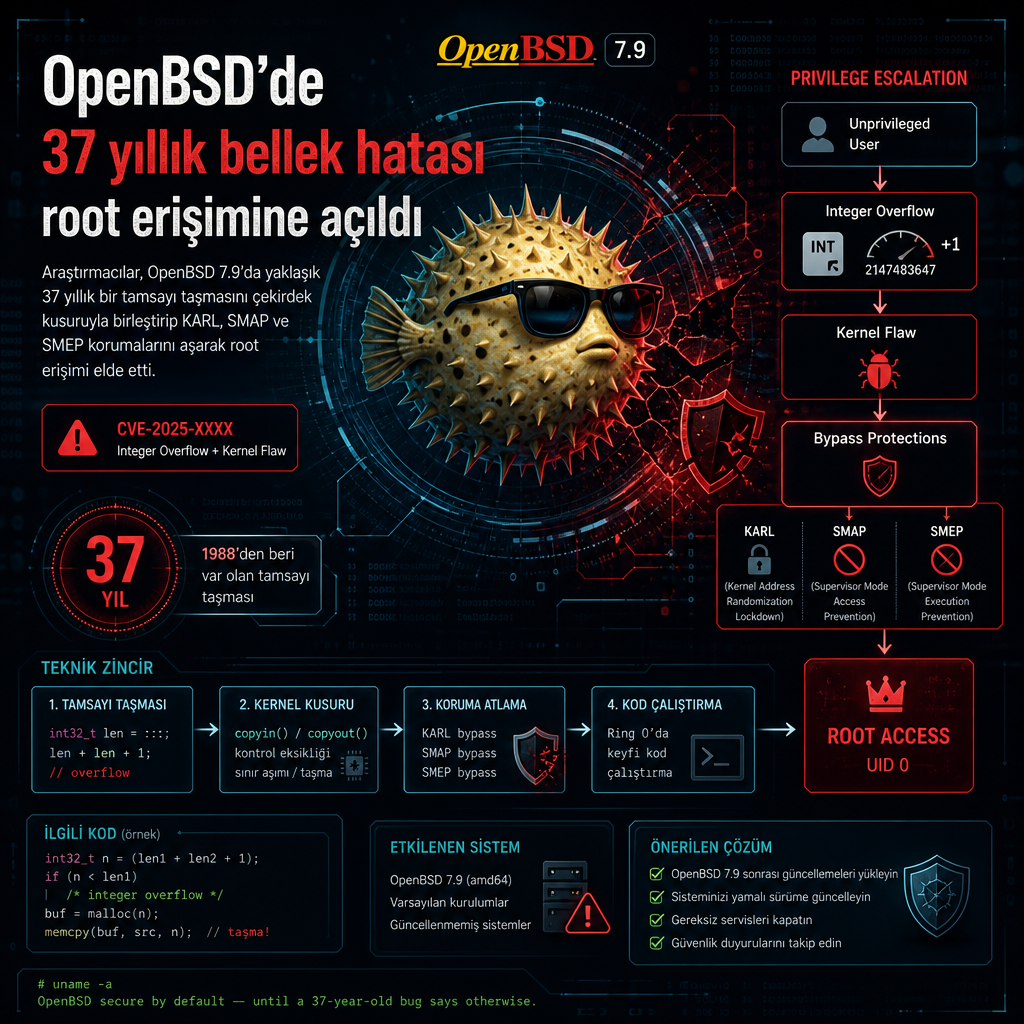
OpenBSD 7.9 üzerinde çalışan yeni bir açık zinciri, yaklaşık 37 yıllık bir tamsayı taşmasını başka bir çekirdek hatasıyla birleştirerek yerel ayrıcalık yükseltmesine ve root erişimine ulaşıyor.
Araştırmacılar, bu yöntemle OpenBSD’nin KARL çekirdek adresi rastgeleleştirmesini ve donanım seviyesindeki SMAP ile SMEP korumalarını aşabildiklerini gösterdi. Bulgulara göre zincir, sistemde yerel erişimi olan bir saldırganın ayrıcalığını yönetici seviyesine çıkarmasına imkan veriyor.
Güvenlik firması Calif kusurları tespit edip bildirirken, OpenBSD yamayı dağıttıktan sonra ayrıntılı teknik incelemeyi ve tam çalışan proof-of-concept kodunu yayımladı. Paylaşılan analiz, açığın tek bir kusurdan değil, birbirini tamamlayan iki zafiyetten oluştuğunu ortaya koyuyor.
İlk halka, geçmişi yaklaşık 37 yıl öncesine dayanan bir paylaşımlı bellek tamsayı taşması. İkinci halka ise çekirdek tarafındaki ayrı bir kusur; araştırmacıların aktardığına göre saldırı, bu iki problemi sırayla kullanarak güvenlik mekanizmalarını devre dışı bırakıyor. Calif’in yayımladığı çalışma, OpenBSD’nin normalde bu tür istismarları zorlaştırmak için kullandığı korumaların zincir karşısında yeterli kalmadığını da gösterdi.