

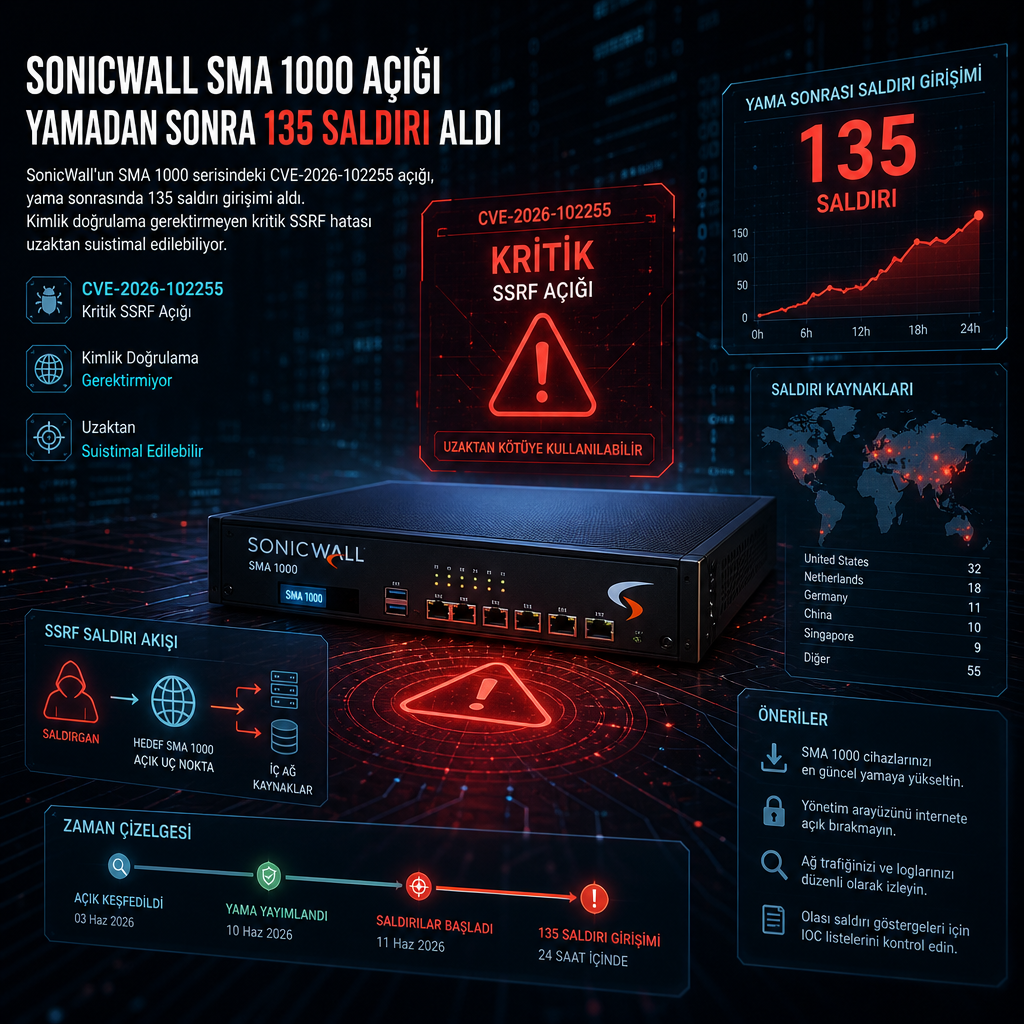
SonicWall’un SMA 1000 serisindeki kritik açık, yama yayımlandıktan sonra kısa sürede istismar edilmeye başladı. Güvenlik araştırmacıları, CVE-2026-102255 olarak izlenen ve CVSS skoru 10.0 olan zafiyete yönelik 135 ayrı saldırı girişimi kaydetti.
Kimlik doğrulama gerektirmeyen bu sunucu tarafı istek sahteciliği (SSRF) hatasında saldırgan, cihazı kendi adına dış istekte bulunmaya zorlayabiliyor. Böylece ağ içinde ya da dış kaynaklara istek yönlendirmek mümkün hale geliyor. NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-102255
Kimleri hedef alıyor, saldırı nasıl işliyor
Kurumsal erişim için kullanılan SonicWall SMA 1000 cihazlarını işleten kurumlar etki alanında yer alıyor. Pre-auth SSRF türündeki bu açıkta saldırganın oturum açması gerekmiyor; cihazın isteği kendi adına iletmesi yeterli oluyor. Bu da güvenlik cihazını istemci gibi kullanarak arka uç servislerle etkileşime geçmenin önünü açıyor.
İlgili güvenlik notunda ayrıntılar sınırlı tutulsa da, saldırı girişimlerinin yama sonrasında başlaması öne çıkıyor. Açıkların duyurulmasının hemen ardından otomatik tarama ve istismar denemelerinin devreye girmesi, bu örnekte de kendini gösterdi.
135 girişim yamadan sonra geldi
Kaydedilen 135 deneme, zafiyetin kısa sürede saldırganların radarına girdiğini ortaya koyuyor. SonicWall’un düzeltmeyi yayımlamasının ardından başlayan bu faaliyet, özellikle internete açık yönetim yüzeylerine sahip cihazların ne kadar hızlı hedef haline gelebildiğine işaret ediyor.
CVE-2026-102255 için yayımlanan yüksek risk puanı, açığın teknik etkisini de ağırlaştırıyor. Araştırmacılar, saldırının ön koşul gerektirmemesi nedeniyle istismar zincirinin basit ama etkili olabildiğini belirtiyor.