

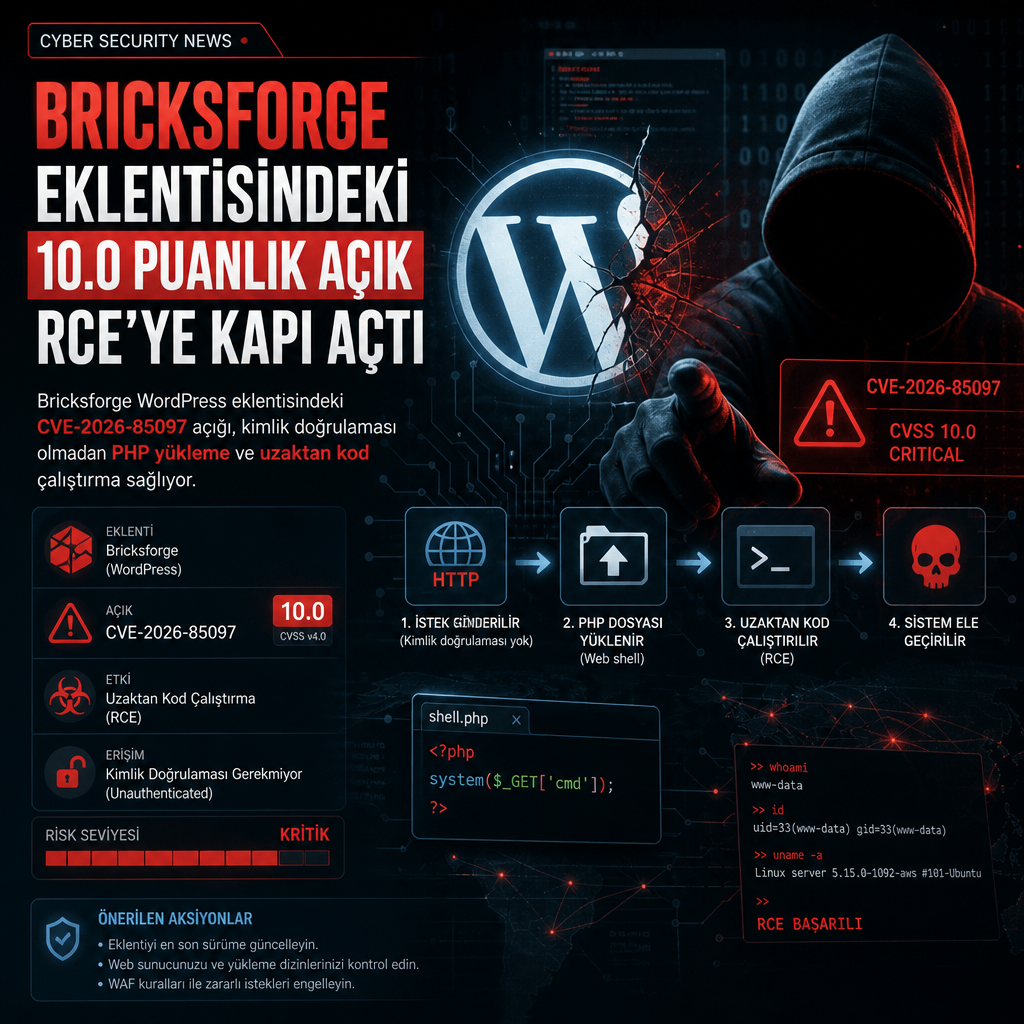
WordPress sitelerinde kullanılan Bricksforge eklentisindeki kritik bir güvenlik açığı, kimlik doğrulaması gerektirmeden kötü amaçlı PHP kodu yüklenmesine ve uzaktan kod çalıştırılmasına izin veriyor. CVE-2026-85097 olarak izlenen açık, CVSS tablosunda 10.0 puanla en yüksek risk seviyesinde yer alıyor.
Kimler risk altında, saldırı nasıl işliyor
Eksik koruma, saldırganların savunmasız WordPress kurulumlarına doğrudan zararlı kod bırakabilmesini sağlıyor. Bu aşamadan sonra yüklenen PHP betiği web sunucusu üzerinde çalıştırılabiliyor ve etkilenen site tamamen ele geçirilebiliyor. Güvenlik araştırmacıları, açığın yetkisiz uzaktan kod çalıştırma zincirini mümkün kıldığını belirtiyor.
Bricksforge, WordPress ekosisteminde site tasarımı ve içerik oluşturma tarafında kullanılan bir eklenti olduğu için, açık eklentiyi kurulu tutan siteleri doğrudan etkiliyor. Saldırı akışında önce dosya yükleme yolu kötüye kullanılıyor, ardından sunucuya bırakılan PHP içerik çalıştırılarak sistem komutları alınabiliyor ya da kalıcı erişim sağlanabiliyor.
CVE-2026-85097 için resmi kayıt
Zafiyet CVE-2026-85097 koduyla izleniyor. NVD kaydı da açığın kapsamını aynı şekilde doğruluyor: https://nvd.nist.gov/vuln/detail/CVE-2026-85097
CVSS 10.0 puanı, istismarın etkisinin yalnızca tek bir siteyle sınırlı kalmadığını; saldırganın kimlik doğrulaması olmadan doğrudan sistem seviyesinde sonuç alabileceğini gösteriyor. Bu nedenle açık, WordPress tabanlı sitelerde çalışan ekipler için yüksek öncelikli bir risk olarak öne çıkıyor.