SonicWall, SonicOS’ta SAML MFA’yı aşabilen CVE-2026-19868 açığını KEV listesine aldı; güncelleme çağrısı yaptı.


SonicWall, SonicOS’ta SAML MFA’yı aşabilen CVE-2026-19868 açığını KEV listesine aldı; güncelleme çağrısı yaptı.
SonicWall, kullanım ömrü sona eren GMS sürümlerindeki CVE-2026-109593 ve CVE-2026-109594 için yama yayımlanmayacağını duyurdu.
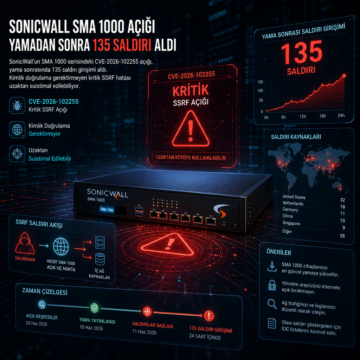
SonicWall’un SMA 1000 serisindeki CVE-2026-102255 açığı, yama sonrasında 135 saldırı girişimi aldı.
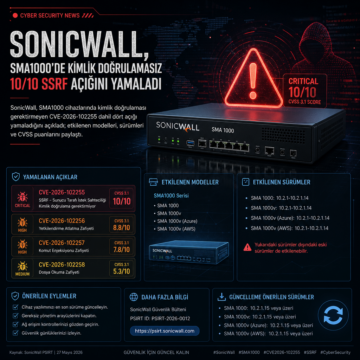
SonicWall, SMA1000 cihazlarında kimlik doğrulamasız CVE-2026-102255 dahil dört açığı yamaladığını açıkladı; etkilenen modelleri, sürümleri ve CVSS…
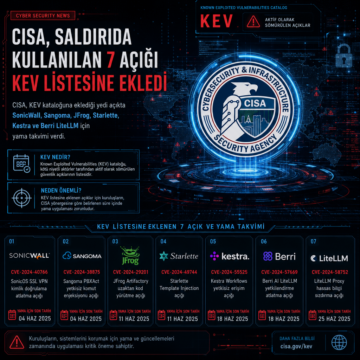
CISA, KEV kataloğuna eklediği yedi açıkta SonicWall, Sangoma, JFrog, Starlette, Kestra ve Berri LiteLLM için yama takvimi verdi.
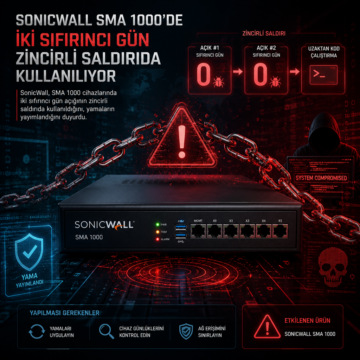
SonicWall, SMA 1000 cihazlarında iki sıfırıncı gün açığının zincirli saldırıda kullanıldığını, yamaların yayımlandığını duyurdu.

SonicWall, Secure Mobile Access (SMA) 100 serisi cihazlarda aktif olarak istismar edilen CVE-2025-40602 numaralı yerel ayrıcalık yükseltme açığını yamayarak güvenlik riskini azalttı. Bu zafiyet, kimlik doğrulaması olmadan root ayrıcalıklarıyla uzaktan kod yürütme sağlayan CVE-2025-23006 ile birlikte kullanıldığı için kritik önem taşıyor. Siber güvenlik ekiplerinin yamaları hızla uygulaması ve ağ s

SonicWall, Eylül ayında yaşanan bulut yedekleme ihlalinin devlet destekli bir tehdit aktörü tarafından gerçekleştirildiğini doğruladı. Saldırganlar API çağrıları yoluyla bulut yedekleme dosyalarına yetkisiz erişim sağladı ve SonicWall, Mandiant iş birliğiyle güvenlik önlemlerini güçlendirdi. Olay, bulut güvenliği ve devlet destekli siber tehditlerin karmaşıklığını ortaya koyuyor.

SonicWall, bulut yedekleme hizmetine yönelik gerçekleşen bir ihlal sonrası müşterilerine şifre sıfırlama ve erişim kısıtlamaları gibi güvenlik önlemleri almasını önerdi. Olay, Akira fidye yazılımı grubunun yamalanmamış SonicWall cihazlarını hedef aldığı kritik bir güvenlik açığı ile bağlantılı. Uzmanlar, kurtarma kodlarının ayrıcalıklı hesap şifreleri kadar korunması gerektiğini belirtiyor.

SonicWall SSL VPN cihazlarında bulunan kritik bir güvenlik açığı ve yanlış yapılandırmalar, Akira fidye yazılımı grubunun saldırılarında aktif olarak kullanılıyor. LDAP varsayılan kullanıcı gruplarının hatalı ayarlanması ve Sanal Ofis Portalı erişim açıkları, saldırganlara ağ içi kritik kaynaklara doğrudan erişim sağlıyor. Uzmanlar, yerel hesapların şifrelerinin değiştirilmesi ve MFA uygulamalarının güçlendirilmesini öneriyor.