

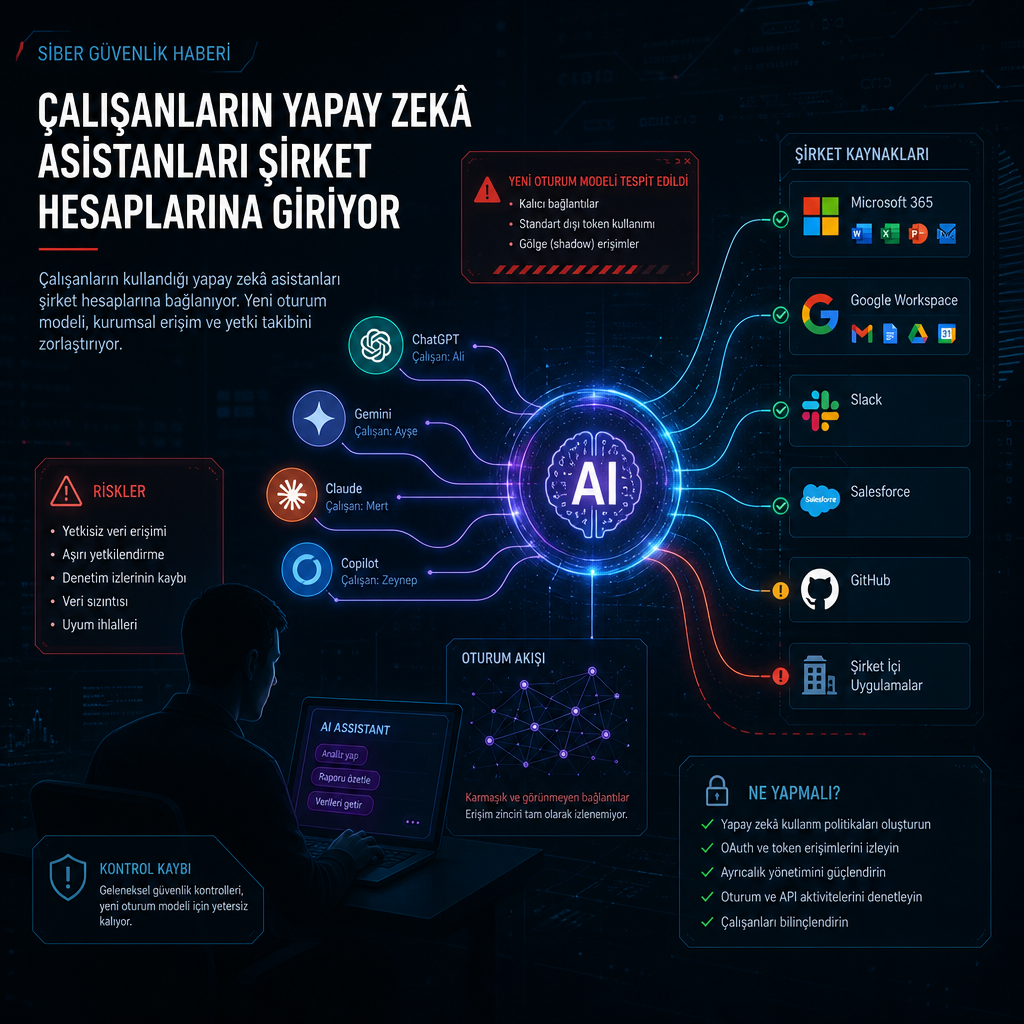
Kurumsal güvenlik ekiplerinin yeni tartışma başlığı çalışanların kullandığı yapay zekâ asistanları oldu. Üretken yapay zekâ servisleri yaygınlaştıkça, bu araçların bir bölümü çalışan adına oturum açabiliyor ve şirket uygulamalarına kalıcı erişim sağlayabiliyor. Böylece kullanıcı cihazında çalışan bir asistan, iş e-postalarına, takvimlere ve dokümanlara fark edilmeden bağlanabiliyor.
Son değerlendirmeler, bu yapının “Bring Your Own Agent” yani çalışanların kendi ajanlarını işe taşıması modeline dönüştüğünü gösteriyor. Buradaki mesele yalnızca yeni bir entegrasyon kolaylığı değil; kimlik bilgileri, izinler ve oturumlar artık insan kullanıcıyla sınırlı kalmıyor. Bir asistanın erişim yetkisi, çalışan cihazı kapalı olsa bile geçerliliğini sürdürebiliyor.
Güvenlik araştırmacıları, bunun klasik “Bring Your Own Device” tartışmasını bir adım öteye taşıdığını belirtiyor. Bu kez şirkete dışarıdan gelen donanım değil, kullanıcının kendi hesabına bağlı yazılım ajanı risk yaratıyor. Ajanlar kimi zaman e-posta okuma, takvim yönetimi, dosya arama veya mesaj yazma gibi izinler alıyor; tek seferlik bir etkileşimle verilen bu izinler uzun süre aktif kalabiliyor.
Teknik riskin merkezinde, çalışanların hangi servisle ne kadar paylaşım yaptığını izleme zorluğu bulunuyor. Klasik denetim araçları insan hesabını görse bile, aynı hesabın arkasında çalışan otomatik bir ajanı her zaman ayırt edemiyor. Bu durum yetki kapsamının sessizce genişlemesine yol açabiliyor; kötü amaçlı bir eklenti ya da ele geçirilmiş üçüncü taraf uygulama üzerinden kurumsal verilere erişim de mümkün hale gelebiliyor.
Henüz tek bir kampanya ya da tek bir açık kodu etrafında şekillenmiş bir ihlal anlatılmıyor. Buna karşın teknoloji dünyasında, üretken yapay zekâ servislerinin hızla kurumsal iş akışına girmesi ve çalışanların bu araçları kişisel hesaplarıyla bağlaması, güvenlik ekiplerinin yakından izlediği başlıklar arasına girdi. Tartışma, asistanların ne yapabildiğinden çok, şirket içinde hangi yetkilerle ve kimin adına çalıştıkları noktasında yoğunlaşıyor.