

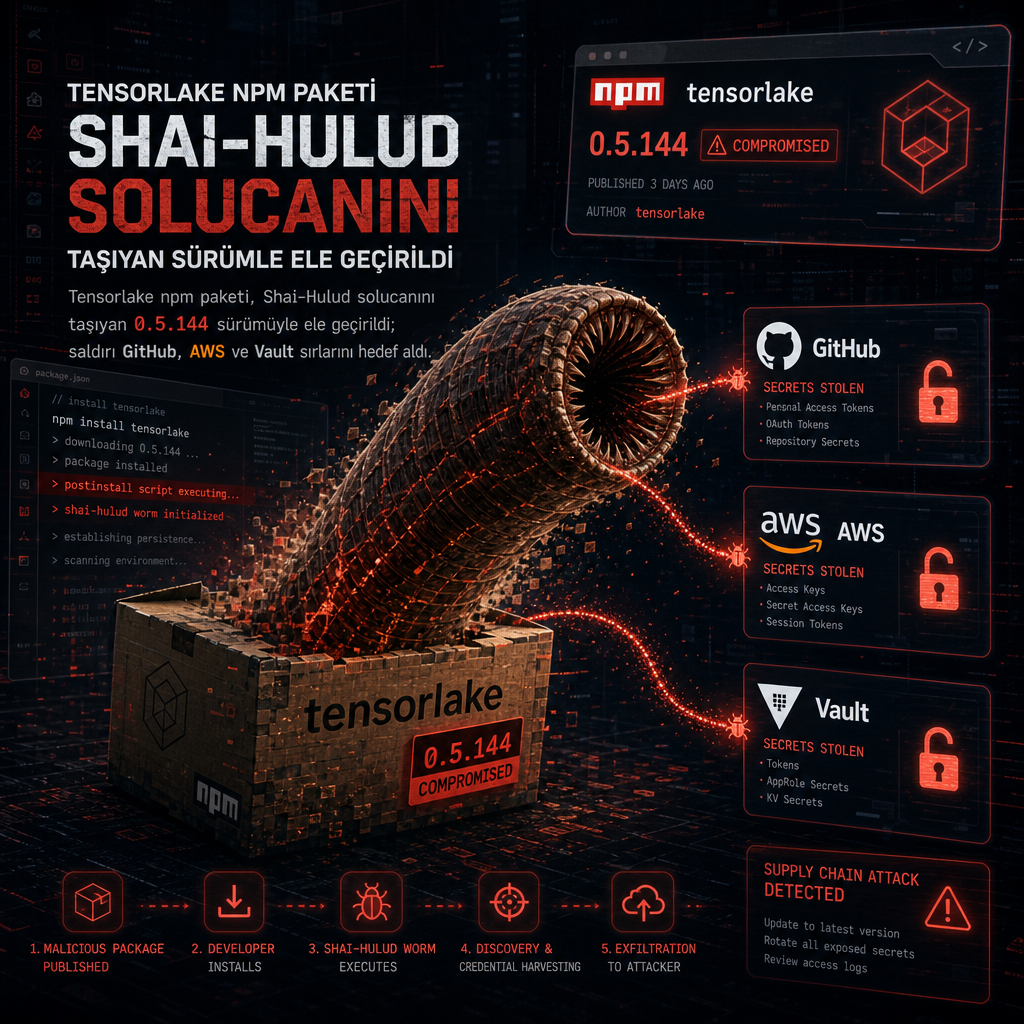
Tensorlake’in TypeScript SDK’sı, npm üzerinden dağıtılan 0.5.144 sürümünde yer alan gizlenmiş zararlı yazılım nedeniyle ele geçirildi. Araştırmacılar, bu paketin kimlik bilgisi toplayan, sırları dışarı aktaran, kalıcılık sağlayan ve uzaktan gelen komutları çalıştıran bir tedarik zinciri saldırısının parçası olduğunu açıkladı.
İzlenen yol, npm ekosistemini hedef alan ChainDrop / Shai-Hulud kampanyasının yeni bir dalına işaret ediyor. Etkilenen paket Tensorlake uygulamaları, sandbox ortamları ve bulut servisleri için kullanılan TypeScript SDK oldu. Zararlı 0.5.144 sürümü artık npm kayıt defterinden indirilemiyor.
İncelemede, paketin kurulma aşamasında çalışan bir preinstall kancasına sahip olduğu görüldü. Bu mekanizma önce package/lib/setup.mjs dosyasını devreye sokuyor, ardından Bun çalışma zamanı üzerinden çalışan ve ana yükü başlatan bulanıklaştırılmış bir yükleyici çağırıyor. Bu ana bileşen package/lib/Math_Symbol.js adıyla yer alıyor ve hem kimlik bilgisi hırsızlığı hem de kendi kendine yayılma işlevini üstleniyor.
Zararlı yazılımın veri toplama alanı oldukça geniş tutulmuş. Yerel dosyaların yanında CI ortamları, Kubernetes yapıları ve Vault kaynakları taranıyor. Ayrıca HackBrowserData ikili dosyası bırakılıyor; bu araç tarayıcılardan şifre, çerez ve diğer oturum verilerini çıkarmak için kullanılıyor. Toplanan içerik dışarı aktarılıyor, sistemde kalıcılık oluşturuluyor ve saldırganın uzaktan sağladığı kodun çalıştırılmasına zemin hazırlanıyor.
Analize göre bu kombinasyon, tek bir API anahtarının çalınmasının ötesine geçiyor. İşlem yapan süreç hangi sırlara erişebiliyorsa onların tamamı risk altına giriyor. Kaldırılan bir bağımlılık bile saldırgan erişimini hemen sonlandıramıyor; çünkü kalıcılık mekanizmaları makinede yaşamaya devam edebiliyor.
Çalınan veri türleri arasında npm token’ları, GitHub token’ları, Amazon Web Services kimlik bilgileri ve sırları, HashiCorp Vault verileri, Kubernetes kimlik bilgileri, SSH anahtarları, .env dosyaları, kripto para cüzdanları, mesajlaşma uygulaması verileri ile Anthropic Claude, Cursor, Kiro, Windsurf ve Zed ile ilişkili yapılandırma ve MCP dosyaları yer alıyor.
Solucanın yayılma mantığı da paketin ait olduğu yayınlama kimliğine bağlı başka paketleri saymak, Sigstore provenance üretmek ve ele geçirilmiş sürümleri yeniden yayımlamak üzerine kurulmuş. Kod içinde yer alan sahte Copilot ya da Dependabot iş akışlarına yapılan göndermeler, saldırının GitHub Actions iş akışları da bırakabildiğini gösteriyor.
Ayrıca komuta ve kontrol adresini çözmek için bir Ethereum sözleşmesinden yararlanılıyor. Bu yöntem, iseekaigogo[.]com alan adına giden C2 altyapısını gizlemek için kullanılmış. Yedek kanalda ise GitHub devreye giriyor; saldırganlar şifrelenmiş çalıntı verileri açıklamasında Shai-Hulud: Here We Go Again yazan herkese açık bir depoda sahneliyor.
Saldırıda bir de “hostage token” bileşeni bulunuyor. Bu parça, çalınan GitHub token’ını kullanıp api.github.com/user adresini PowerShell ile sürekli yoklayarak token’ın geçerli olup olmadığını kontrol ediyor. Kurban token’ı iptal etmeye çalışırsa izleyici, Invoke-Expression komutunu kullanarak saldırganın verdiği bir işleyiciyi devreye sokuyor; bu aşamanın yıkıcı bir rutini tetiklemesi muhtemel. Aynı taktik, daha önceki Shai-Hulud dalgalarında da görülmüştü.
Tensorlakeai/tensorlake deposuna ait ana dala, bakımcı adı kullanılarak kötü amaçlı dosyaların gönderildiği, ardından sürümün aynı depodan yayımlandığı belirtildi. İlk yetkisiz işlem 7 Ekim 2026’da UTC saatiyle 01.20’de yapıldı. Ertesi gün, deponun yayın akışı 0.5.144 sürümünü npm’e çıkardı.
İncelemeyi yapan güvenlik araştırmacıları, zararlı bileşenlerin erişebildiği depolara .claude/settings.json ve .vscode/tasks.json dosyalarının da yazıldığını aktardı. Böylece proje Claude Code ya da VS Code içinde açıldığında kod yeniden çalışabiliyor.
ChainDrop adı verilen kampanya ilk kez 2026 yılının ağustos ayı başında ortaya çıkarılmış, Keyv ve Cacheable dahil yüzlerce npm paketinin ele geçirilmesiyle ilişkilendirilmişti. O dalgada da gizlenmiş Bun tabanlı JavaScript yükü üzerinden dağıtılan, kendi kendini çoğaltan ve kimlik bilgisi çalan Mini Shai-Hulud varyantı bulunmuştu.
Bu son olay, tedarik zinciri saldırılarının odağını yapay zekâ aracı ekosistemine kadar genişletti. Saldırganların kurumsal ortamlarda değerli veriye ulaşmak için AI araçlarını ve hizmetlerini hedef alma eğilimi yeniden görünür oldu. Zararlı sürümü yükleyen kullanıcılara paketi hemen kaldırmaları ve tüm kimlik bilgilerini döndürmeleri çağrısı yapıldı.