

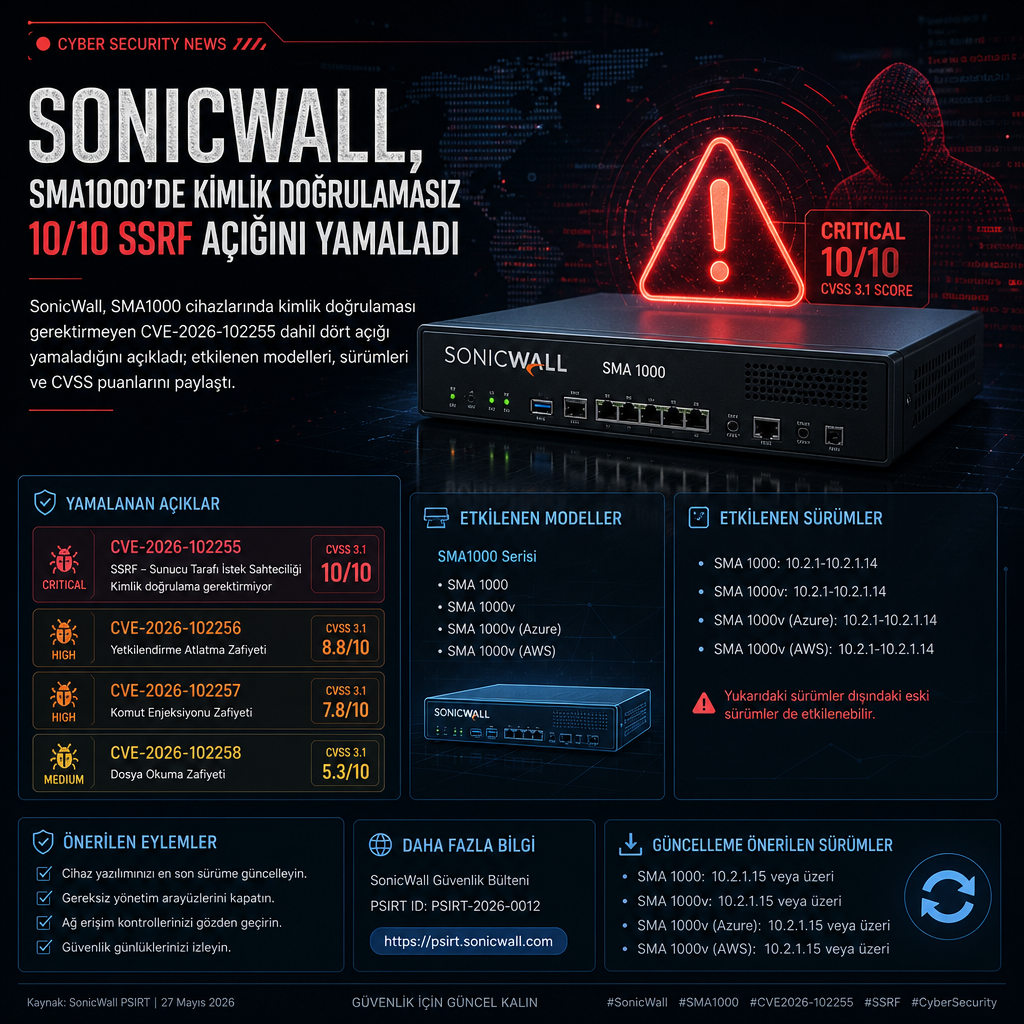
SonicWall, SMA1000 cihazlarında kimlik doğrulama gerektirmeyen ve CVSS puanı 10.0 olarak değerlendirilen kritik bir sunucu tarafı istek forgery (SSRF) açığını kapattığını duyurdu. Şirket, dört farklı zafiyet için yamayı yayımlarken, bu açıkların istismar edildiğine dair elinde herhangi bir kanıt bulunmadığını da belirtti.
En ciddi açık CVE-2026-102255 olarak izleniyor. Zafiyet, SMA1000 kullanıcılarının oturum açtığı WorkPlace portalında yer alıyor ve SonicWall’un açıklamasına göre beklenmeyen bir erişim yolu üzerinden, kullanıcı girişi yapılmadan önce tetiklenebiliyor. Şirket, bu yolla saldırganın iç işlevlere ulaşabileceğini ve yetkisiz işlemler gerçekleştirebileceğini aktardı; ancak hangi işlevlerin buna açık olduğunu ayrıntılandırmadı.
Etkilenen modeller ve sürümler
Açıklar, SMA1000 serisinin 6210, 7210 ve 8200v modellerini etkiliyor. SonicWall, iki platform-hotfix hattı için etkilenen ve düzeltilmiş sürümleri şöyle sıraladı: 12.4.3 hattında 12.4.3-03526 ve daha eski sürümler risk altında, 12.4.3-03670 ve üzeri sürümler düzeltilmiş durumda. 12.5.0 hattında ise 12.5.0-02952 ve daha eski sürümler etkileniyor, 12.5.0-03082 ve üzeri sürümler için yama uygulanmış kabul ediliyor.
Bu listede yer alan 12.4.3-03526 ve 12.5.0-02952 sürümleri öne çıkıyor. SonicWall, 1 Eylül’de istismar edildiğini söylediği iki ayrı açık için bu sürümleri düzeltme olarak duyurmuştu. Şirket, bu sürümlerde kalan cihazların yeni hotfix’i ayrıca yüklemesi gerektiğini vurguladı. Hotfix MySonicWall portalından indirilebiliyor ve kurulum tamamlandığında cihaz yeniden başlıyor. Açıklar için herhangi bir geçici çözüm de paylaşılmış değil.
Şirketin açıklamasına göre SonicWall firewall’lardaki SSL-VPN ile SMA 100 Series bu dört açıktan etkilenmiyor. Hotfix’e rağmen eski sürümlerde kalan bir cihazın ayrıca yeniden başlatma işlemini tamamlaması gerekiyor.
Diğer üç zafiyet ise kimlik doğrulama sonrasında kullanılabiliyor. Bunlardan ikisi, yöneticilerin cihazı yapılandırdığı Appliance Management Console (AMC) içinde bulunuyor. CVE-2026-102256 numaralı açık, adı açıklanmayan bir bileşende OS komut enjeksiyonu içeriyor ve uzaktan kod çalıştırmaya yol açabiliyor. CVE-2026-102257 ise AMC’de bir Zip Slip sorunu olarak tanımlanıyor; özel hazırlanmış bir arşivle dosyalar hedef klasörün dışına çıkarılabiliyor ve bu da uzaktan kod çalıştırma riskine kapı aralayabiliyor. CVE-2026-102258 ise AMC’de saklanan bir cross-site scripting (XSS) açığı olarak listeleniyor.
Aynı tabloya göre CVE-2026-102256 için yönetici girişi gerekiyor ve SonicWall bu açık için 7.8 CVSS puanı verdi. CVE-2026-102257 oturum açmış bir kullanıcıyla istismar edilebiliyor ve puanı 7.2. CVE-2026-102258 için de yönetici girişi şart; bu açığın puanı 5.5. SonicWall, dört yeni açık için de tablo halinde erişim koşullarını ayrı ayrı paylaştı.
İlgili NVD kayıtları için bağlantılar şu şekilde: CVE-2026-102255, CVE-2026-102256, CVE-2026-102257 ve CVE-2026-102258.
Bu yıl içinde SonicWall’un WorkPlace bileşenindeki kimlik doğrulamasız SSRF açığını üçüncü kez kapattığı da ortaya çıktı. Şirket 14 Temmuz’da CVE-2026-15409 ve CVE-2026-15410’u açıklamış, 1 Eylül’de de CVE-2026-83548 ve CVE-2026-83549’u duyurmuştu. Her iki açıklama setinde de saldırıların araştırıldığı belirtilmiş; Temmuz’daki olaylarda “birden fazla vaka”, Eylül’de ise “bir vaka” ifadesi kullanılmıştı. Her iki çiftte de giriş gerektirmeyen bir SSRF açığı ile, oturum açmış bir yöneticinin cihaz üzerinde komut çalıştırmasına izin verebilecek ikinci bir açık yer alıyordu.
SonicWall, Temmuz ve Eylül’deki çiftlerin kendi personeli tarafından bulunduğunu bildirdi. Yeni açıklanan dört açık için ise Benoît Sevens of Anthropic, CVE-2026-102255 ve CVE-2026-102256’yı raporlayan isim oldu. Brian Mariani of DigitalCanion SA da diğer iki açığı bildirdi; bunlardan biri Trend Micro’nun Zero Day Initiative kanalı üzerinden iletildi.
Temmuz saldırılarına ilişkin incelemede Rapid7, CVE-2026-15409’un saldırgana cihazın içinde yalnızca yerel olarak yanıt veren servislere bir tünel açma imkânı verdiğini aktarmıştı. Saldırgan daha sonra komut çalıştırabiliyor, ardından CVE-2026-15410 ile root erişimi elde edebiliyordu. SonicWall, yeni SSRF açığının diğer üç açıkla benzer biçimde zincirlenip zincirlenemeyeceği konusunda ise henüz bir şey söylemedi.
Şirket, Temmuz ve Eylül uyarılarında müşterilerine cihazlarda compromise göstergelerini kontrol etmelerini, bulgu varsa cihazı yeniden imajlamalarını ya da yeniden devreye almalarını, kullanıcı ve yönetici parolalarını değiştirmelerini ve tek kullanımlık giriş kodlarında kullanılan TOTP token’larını sıfırlamalarını önermişti. Dört yeni açık içinse şu aşamada böyle bir talimat vermiş değil.