

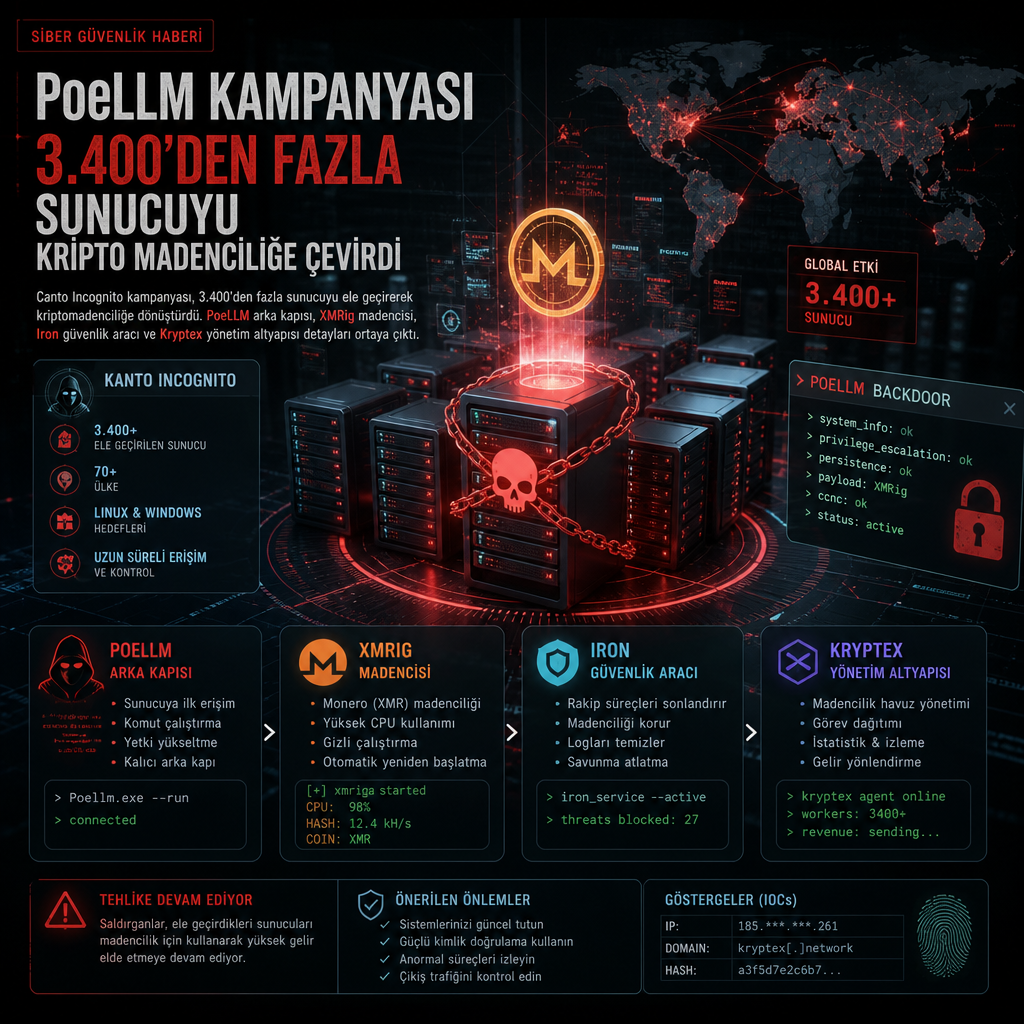
Kripto para madenciliği için kurulan Canto Incognito kampanyası, 2026 Nisan’ından bu yana 3.400’den fazla sunucuyu ele geçirerek botnet’i büyüttü. Hedefte, internetten doğrudan erişilebilen kurumsal sistemler ile bazı yapay zekâ ve uygulama bileşenleri var; saldırganlar bu makineleri XMRig ve Iron madencileriyle kazanç sağlamak için kullanıyor.
Lumen Black Lotus Labs’in The Hacker News ile paylaşılan raporuna göre kampanyada ele geçirilen makineler aynı zamanda botnet’i genişletmek için yeniden kullanılıyor. Şirket, enfekte sunucuların tarayıcıya ve istismar sunucusuna dönüştürüldüğünü, böylece saldırganın başka savunmasız sistemleri bulup ele geçirebildiğini bildirdi.
Şiirin içine gizlenen komuta altyapısı
Kampanya kapsamında dağıtılan kötü amaçlı yazılım, komuta ve kontrol adresini bir şiirin içine gizlemesi nedeniyle PoeLLM adıyla izleniyor. Saldırganlar şiiri bir GitHub deposunda barındırdı ve depo için ilk kayıt 13 Nisan 2026 tarihinde yapıldı. Araştırmacılara göre yazılım, şiirdeki belirli kelimelerle ilişkili anahtarı kullanarak C2 adresini çözüyor; saldırgan yeni bir kontrol altyapısı kurduğunda şiirde yalnızca birkaç kelimeyi değiştiriyor.
Lumen Technologies’ten bilgi güvenliği mühendisi Ryan English, saldırganların her yeni C2 kurulumunda şiirde birkaç kelimeyi değiştirdiğini, kötü amaçlı yazılımın da bu kelimelere bağlı anahtardan adresi türettiğini söyledi. English’e göre sistem, komuta altyapısının sık sık yenilenmesine rağmen yazılımın bağlantıyı çözmesini sağlıyor.
İncelenen örneklerde XMRig ve Iron madencilerinin kurulduğu, kurban sistemlerin ayrıca Rus menşeli kripto madenciliği servisi Kryptex ağına bağlandığı görüldü. Lumen, ele geçirilen host’ların bu servise yönlendirilerek işlem gücünün paraya çevrildiğini aktardı.
Saldırılar ağırlıklı olarak LiteLLM ve Gotenberg gibi kurumsal, internete açık dağıtımları; ayrıca Gitea ve Ivanti Sentry cihazlarını hedef aldı. Lumen, bu LLM örneklerinin boşuna seçilmediğini, çünkü saldırının amacının hesaplama gücünü yasa dışı kripto madenciliği için kötüye kullanmak olduğunu belirtti.
Lumen Black Lotus Labs’in bulgularına göre faaliyetlerin izleri 2026 Nisan’ına uzanıyor. Şu ana kadar 3.400’den fazla kurban sunucu belirlendi; bulaşmaların yoğunlaştığı bölgeler arasında ABD ve Batı Avrupa öne çıkıyor. Kampanyanın zirvesi haziran ortasında yaşandı. O dönemde yaklaşık 2.200 etkilenen sunucu tespit edildi, günlük aktif sayı ise 800’e yaklaştı.
Son dönemde SSH ve diğer giriş portlarına yönelen trafik, saldırganların dağıtık kaba kuvvet denemeleri yapıyor olabileceğini de gösterdi. Ancak araştırma, bu yeteneğin olgunluk seviyesinin henüz netleşmediğini vurguluyor.
İncelemeye göre saldırganlar, ele geçirdikleri bazı sistemleri internette benzer örnekleri taramak için yeniden görevlendiriyor. Hedefte açıkta bırakılmış portlar bulunuyor; tespit edilen sistemlere bir HTTP POST isteği gönderiliyor ve bu istek, ilgili makinenin kötü amaçlı yazılımı C2 sunucusundan indirmesini sağlıyor.
Black Lotus Labs, saldırıların arkasında İtalyanca konuşan bir tehdit aktörü olabileceğini, bu sonuca İtalyanca dil izleri ve netflow göstergeleri üzerinden orta düzey güvenle vardığını açıkladı. Elde edilen tabloya göre saldırının nihai amacı, kamuya açık hizmetlerdeki bilinen açıkları kullanarak makineleri kripto madenciliği botnet’ine katmak ve bir kısmını tarayıcıya dönüştürüp kurban havuzunu genişletmek.
Lumen, yapay zekâ altyapısının saldırganlar için cazip bir hedef haline geldiğini, bunun yalnızca yazılım açıklarından değil aynı zamanda değerli verilerden ve madencilik için uygun güçlü donanımdan kaynaklandığını da ifade etti.