

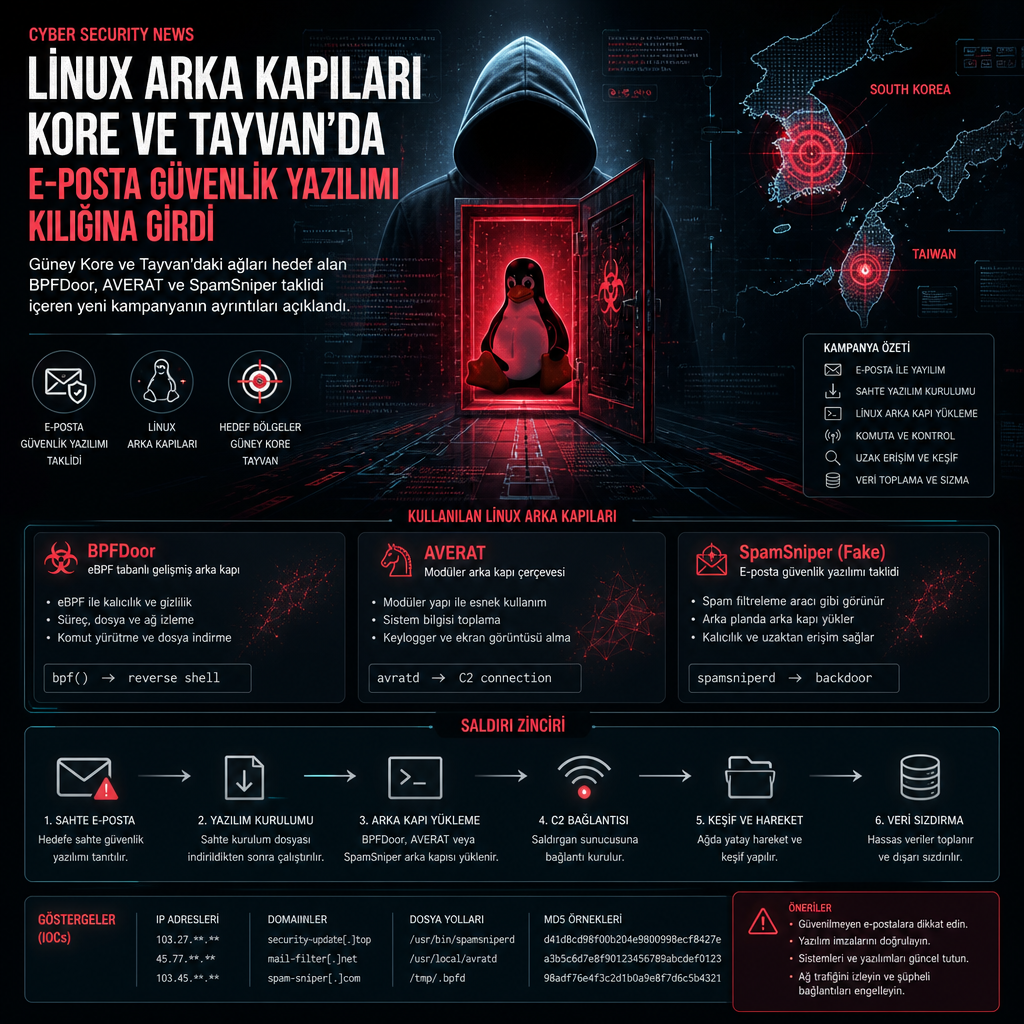
Güney Kore ve Tayvan’daki kurumsal ağları hedef alan Linux arka kapıları, güvenlik ekiplerinin radarından kaçmak için bu kez e-posta koruma ürünlerinin kimliğine büründü. Rapid7’nin son incelemesine göre saldırganlar, yalnızca işlem adlarını gizlemekle kalmadı; SpamSniper ve ShareTech gibi işletme ortamlarında yaygın kullanılan yazılımların adlarını dosya, süreç ve bileşen düzeyine taşıdı.
Araştırmacılar, kampanyada yeni bir BPFDoor varyantı, Güney Kore hedeflerine karşı kullanılan bir BPF Rekoobe derlemesi ve Tayvan’daki cihazlara bırakılan, daha önce raporlanmamış AVERAT adlı Linux implantını ortaya çıkardı. Tespit edilen örneklerin ortak noktası, hedef alınan ortamda sıradan görünmek için süreç adlarını, PID dosyalarını ve dizin yerleşimini taklit etmeleri oldu.
Rapid7’nin bulgularına göre bu örnekler, dosya adı benzerliğinin ötesine geçerek hedef ülkelerde yaygın kullanılan güvenlik ürünlerinin kimliğini doğrudan kopyaladı. Şirket, her bileşenin “göze çarpmayan” bir izlenim bırakmak üzere tasarlanmış isimler kullandığını belirtti.
SpamSniper ve ShareTech taklidiyle görünmezlik arayışı
Rapid7, Güney Kore sistemlerine karşı kullanılan BPFDoor örneklerinin SpamSniper adlı Kore menşeli anti-spam ürününün PID dosyasını taklit ettiğini ve on farklı Linux daemon adını dönüşümlü biçimde kullandığını aktardı. Jiran Group’un ürünü, kurumsal e-posta altyapılarını spam, kötü amaçlı yazılım ve sunucu saldırılarına karşı koruyan bir çözüm olarak tanımlanıyor.
Aynı kampanyada görülen başka bir örnek, süreç adını ora_ppmond olarak ayarlayarak Oracle tabanlı telekom abonelik ve provizyon platformlarında kullanılan adlandırma biçimini taklit etti. Adın, Oracle Database örneklerinde çalışan ora_pmon_* arka plan sürecine gönderme yaptığı belirtildi.
Bu yöntemin yeni olmadığı, zararlı yazılımlara meşru sistem bileşeni ya da süreç adı verilmesinin Windows tarafında da uzun süredir kullanılan bir kaçınma tekniği olduğu vurgulandı. Ancak Rapid7’nin incelediği örnekler yalnızca dosya adı benzerliğiyle yetinmiyor; hedef ülkelerde yaygın kullanılan e-posta güvenlik ürünlerinin kimliğini doğrudan kopyalıyor.
Şirket, saldırganların hedef ülkedeki yazılım ekosistemini bildiğini ve dosya adlandırması, servis isimleri ile dizin yapısını buna göre uyarladığını değerlendirdi. Raporda, her bileşenin hedef ortamda fark edilmemek için sıradan görünen isimler seçtiği ifade edildi.
Malware ailesinde adı geçen ürünlerden biri olan SpamSniper, vendor Jiran Group tarafından “Kore’nin önde gelen e-posta güvenlik çözümü” olarak pazarlanıyor. Ürünün spam, malware ve sunucu saldırılarına karşı kurumları koruduğu belirtiliyor.
ShareTech tarafında ise saldırganların daha ileri bir taklit yöntemi kullandığı görüldü. AVERAT’a giden droppper, şifreleme anahtarını ShareTech dizesinden türetiyor ve bu anahtarla bir kabuk betiğini çözüyor. Ardından sahneye iki ikili çıkarılıyor: dropper’ın kendisi olarak çalışan ntpdate ve asıl yük olan udevds.
Bu iki dosya 10 saniye sonra siliniyor. AVERAT’ın ShareTech cihazlarının /addpkg/sbin/ eklenti paketleri dizini içine yerleştirildiği, böylece dosyanın sistem içinde doğal bir bileşen gibi görünmesinin hedeflendiği kaydedildi.
BPFDoor, TinyShell ve HTTPS içine saklanan tetikleyici
BPFDoor ailesi yılın başında yine Rapid7 tarafından ayrıntılı biçimde incelenmişti. O çalışmada faaliyet, Red Menshen olarak izlenen ve Earth Bluecrow, DecisiveArchitect ile Red Dev 18 adlarıyla da anılan bir tehdit grubuna bağlanmıştı. Aynı grubun 2021’den bu yana Orta Doğu ve Asya’daki telekom sağlayıcılarını hedef aldığı biliniyor.
BPFDoor’un çalışma mantığı Berkeley Packet Filter, yani BPF işlevini kötüye kullanmaya dayanıyor. Zararlı yazılım gelen ağ trafiğini filtreleyip yalnızca “magic packet” adı verilen özel bir paket gördüğünde devreye giriyor. Bu sayede sistem üzerinde sürekli aktif görünmeden komut bekleyebiliyor.
Yeni sürümün ortaya çıkması, saldırganların kamuya açık ifşalara yanıt vererek araçlarını güncellediğini düşündürüyor. Rapid7, güvenlik ürünleri statik ağ imzaları yazdıktan sonra operatörlerin bu kez uçta çalışan proxy katmanlarını hedef almaya başladığını kaydetti. Şirkete göre magic packet, standart HTTPS POST isteklerinin içine yerleştirilerek ve telekom ortamlarında yaygın olan SSL offloading mekanizmasından yararlanılarak cihazlara iletiliyor. Bu yöntem, klasik derin paket incelemesinden kaçınabiliyor.
Bazı örneklerde BPFDoor, SpamSniper taklidiyle çalışırken, başka bir örnek TinyShell oturumu açıyor. TinyShell, etkileşimli kabuk, dosya yükleme ve indirme gibi işlevler sunuyor. Daha önce bu araç, Çin bağlantılı Liminal Panda, UNC3886 olarak da bilinen Fire Ant ve Velvet Ant kümeleriyle ilişkilendirilmişti; bu kümelerin ortak hedefleri arasında telekom ağları ve uç cihazlar yer alıyordu.
Rapid7, bu örneklerin BPFDoor’u telekom katmanına uyarlanan modüler bir çerçeve gibi kullandığını, TinyShell ve Rekoobe mantığını bir araya getirerek veri sızdırma kabiliyetini desteklediğini ifade etti.
Aynı faaliyetle bağlantılı bir diğer öğe de Rekoobe tabanlı BPF arka kapısı oldu. Bu yapı, kaynak ve hedef portu 25 olan TCP, UDP ve SCTP IPv4 trafiği ile UDP IPv6 trafiğini yakalıyor. Süreç adlarını da yine SpamSniper bileşenleri üzerinden seçiyor.
BPFDoor örneklerinden bazıları ayrıca süreç adını ora_ppmond olarak ayarlıyor. Bu tercih, Oracle destekli telekom abone ve provizyon platformlarında görülen adlandırma kalıbını taklit ediyor ve ora_pmon_* biçimindeki Oracle Database arka plan sürecine gönderme yapıyor.
Rapid7, BPFDoor’un yeni varyantında görülen bu davranışın, saldırganların araç setini kamuya açık raporlamalara göre yeniden şekillendirdiğini gösterdiğini belirtti. Şirkete göre ailenin modüler yapısı, hedeflenen telekom katmanına göre farklılaştırılmış bileşenlerin aynı kampanya içinde birlikte çalışmasına imkan veriyor.
AVERAT, SMTP üzerinden komut alan yeni implant
Kampanyadaki en yeni unsur, Tayvan’daki cihazlara karşı kullanıldığı görülen AVERAT adlı Linux implantı oldu. Araştırmacılar, bunun bir dropper üzerinden teslim edildiğini ve ardından ShareTech cihazlarının /addpkg/sbin/ eklenti paketleri dizini içine yerleştirildiğini söyledi.
AVERAT, komut ve kontrol trafiği için SMTP kullanıyor. İmplant, TCP 25 üzerinden 600 ila 699 saniye aralıklarla mx.zxopfds[.]com adresindeki C2 sunucusunu yokluyor. Sunucu bilgileri ve beacon aralığı, şifrelenmiş bir yapılandırma dosyasından çıkarılıyor.
Bu yaklaşım, kötü amaçlı etkinliği sıradan posta trafiği görünümüne yaklaştırıyor. Rapid7, AVERAT’ın SMTP’yi komut ve kontrol amacıyla kullanırken aynı protokolü etkinliği maskelemek için de değerlendirdiğini aktardı.
Yapılandırılan komut seti geniş tutulmuş durumda. 20 numaralı komut dizin içeriğini listeliyor. 21, yeniden devam ettirme desteğiyle dosya indirmeye yarıyor. 22, dosyayı parça parça yüklemeyi sağlıyor. 25, dosyayı ya da dizin ağacını özyinelemeli biçimde siliyor. 30, dizin ağacında özyinelemeli dolaşım yapıyor.
629 numaralı komut, komut satırlarıyla birlikte çalışan süreçleri listeliyor. 632, bir süreci SIGTERM ile sonlandırıyor. 842, C2 ana bilgisayar ve port tablolarını çalışma anında değiştiriyor. 912, etkileşimli kabuk oturumu açıyor ve aynı anda 10 oturuma kadar izin veriyor. 914, açık bir kabuk oturumuna komut yazıyor.
916, cihazı yeniden başlatıyor. 1010, paylaşılan nesne (*.so) modülünü yükleyip kaldırarak implantın işlevini genişletiyor. 1576, geri çağırım aralığını ayarlayıp bunu veritabanına kalıcı olarak yazıyor. 1618, cihaz üzerinden proxy ya da port yönlendirme kanalı açıyor. Tanımlanmayan bir kod ise soketi kapatıp süreci hemen sonlandırıyor.
Rapid7, AVERAT’ın C2 altyapısının cihaz sınıfı profili bakımından Operational Relay Box, yani ORB ağlarında görülen yapıya benzediğini, ancak bunun LapDogs olarak da bilinen UAT-7810, SPACEHOP ya da FLORAHOX gibi bilinen herhangi bir ORB kümesine bağlandığına dair kanıt bulunmadığını belirtti.
Şirket, Linux sistemlerde paket yakalama gerekmeyen durumlarda beklenmedik raw packet socket ve BPF filtresi kullanımının incelenmesini, posta servisi olmayan süreçlerden çıkan TCP 25 bağlantılarının denetlenmesini, yaygın daemon adlarını kullanan süreçlerin taranmasını ve yönlendiriciler, DVR’lar ile diğer uç cihazlara yönetim erişiminin sınırlandırılmasını önerdi.
Güvenli e-posta geçitleri üzerinden istihbarat toplama
İnceleme, saldırganların güvenli e-posta geçitlerinin sağladığı ayrıcalıklı konumu istihbarat toplama için nasıl kullandığını da ortaya koydu. Rapid7’ye göre tehdit aktörleri, güvenli e-posta geçitleri üzerinden geçen trafiği ve bu cihazların sistemdeki konumunu kendi lehlerine çevirmeyi sürdürüyor.
Şirket, 2023’te UNC4841 kod adlı ve Çin bağlantılı bir tehdit aktörünün Barracuda Email Security Gateway cihazlarındaki CVE-2023-2868 ve CVE-2023-7102 açıklarını kullanarak kalıcı arka kapılar dağıttığını hatırlattı. Bulgulara ilişkin NVD kayıtlarında CVE-2023-2868 ve CVE-2023-7102 için detaylar yer alıyor.
Rapid7, kampanyayı özetlerken ortak paydanın bölgeye özgü gizlenme olduğunu yazdı. Her örnek, hedef sistemde çalışan satıcı yazılımını tanıyor ve süreç taklidini buna göre kuruyor. Pasif BPF implantları klasik port taramalarından uzak duruyor; çıkış beacon’ları ise sıradan DNS, TCP ve diğer trafiğin içine saklanıyor. SMTP’nin tercih edilmesi de bu görünmezlik tablosunun bir parçası olarak kullanılıyor.
Şirketin değerlendirmesine göre aynı kampanya içinde yer alan BPFDoor, Rekoobe ve AVERAT örnekleri, telekom ve kurumsal e-posta güvenliği altyapılarının hedef sistemlerdeki yerini doğrudan istismar eden bir taklit zinciri kuruyor. Rapid7, bu taklidin işlem adı, PID dosyası, paket protokolü ve dizin yapısı boyunca sürdüğünü aktardı.