

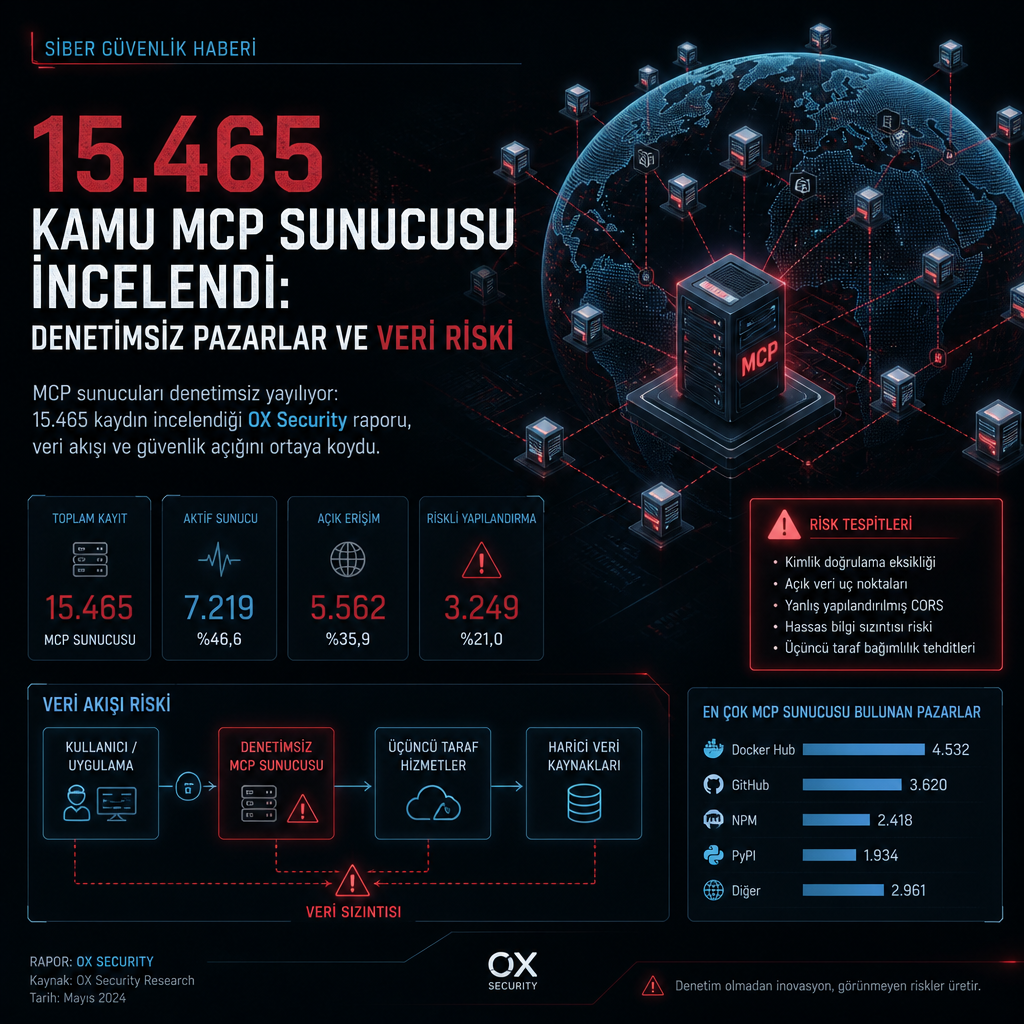
Yapılan son incelemeler, kamuya açık MCP sunucularının büyük bölümünün hiçbir güvenlik denetiminden geçmeden yayımlandığını ve kurumsal verileri farklı ülkelere taşıyabildiğini ortaya koydu. Araştırmacılar, 5 farklı MCP dizininde indekslenen 15.465 sunucuyu taradı; yinelenen kayıtlar temizlendiğinde 5.095 benzersiz alan adına ulaşıldı.
MCP, yapay zekâ araçlarının dış servislerle konuşmasını sağlayan bir protokol olarak öne çıkarken, asıl sorun protokolün kendisinden çok etrafındaki pazar yapısı olarak tarif ediliyor. İncelemeyi yapan ekip, kamuya açık MCP pazarlarında herhangi bir zorunlu güvenlik kapısı, yayın öncesi kontrol veya tutarlı bir inceleme süreci bulunmadığını aktardı. Bu nedenle güvenlik, bir politika değil tavsiye düzeyinde kalıyor.
Ekip, 2012’de Google’ın Android uygulamaları kullanıcılara ulaşmadan önce kötü amaçlı yazılım için denetleyen Bouncer sistemini hatırlattı. Ancak araştırmacılar, Bouncer’ın da kusursuz olmadığını, bazı kötü amaçlı yazılımların bu kontrolden geçmeyi başardığını belirtti. Buna karşın MCP pazarlarında buna denk bir mekanizmanın hiç bulunmadığı vurgulandı. Herkesin bir sunucu yazıp yükleyebildiği ve yayımlayabildiği ifade edildi.
Denetim açığını büyüten bir başka nokta, uzaktaki MCP sunucularının herkese açık depolarda görünen koddan farklı arka uç kodu çalıştırabilmesi oldu. Çalışmayı hazırlayan ekip, geçen yıl RSAC ve OWASP etkinliklerinde “In GitHub We Trust: 10 Ways You Can Get Pwned” başlıklı sunumda da geliştiricilerin depo içeriğine aşırı güvenmesinin nasıl suistimal edildiğini anlattıklarını hatırlattı. Kod incelemesinin yalnızca geliştiricinin yayımladığını gösterdiği, sunucunun gerçekte ne çalıştırdığını göstermediği kaydedildi.
Sunucuların bulunduğu yer, verinin gideceği yeri de değiştiriyor
Analize göre host adlarının yüzde 15,6’sı ABD dışındaki altyapılara çözülüyor. Bu gruba Çin’de 19, Rusya’da 18 sunucu giriyor. Araştırmacılar, bir yapay zekâ ajanının bu sunuculara bağlandığında veriyi kurumun hiç onaylamadığı yargı bölgelerine gönderebileceğini belirtti.
İnceleme, trafiğin bir kısmının kişisel makineler üzerinden aktarıldığını da gösterdi. Hostların yüzde 0,45’i ağırlıkla ngrok’un ücretsiz katmanı gibi tüketici tünelleme servisleri üzerinden erişiliyor. Bu durum, kamuya açık olarak listelenen bazı sunucuların aslında ev ağlarında ya da kişisel bilgisayarlarda çalıştığı anlamına geliyor.
Bir başka risk başlığı ise alan adlarıyla ilgili. Araştırmacılar, kayıtların yüzde 2,3’ünün artık çözümlenmediğini saptadı. Altı alan adının süresi dolmuş durumda ve bu adresler yıllık 4 ila 12 dolar arasında bir bedelle yeniden alınabiliyor. Yeni bir sahip, o alan adına bağlı yerleşik sunucu kimliğini ve hâlâ eski adrese istek gönderen ajanlardan gelecek trafiği devralabilir.
Ekip, konumun sonradan da değişebileceğini vurguladı. Bir operatör önce temiz görünen bir ABD IP adresinden sunucu açabiliyor, ardından trafiği farklı bir noktaya yönlendirebiliyor. Bu nedenle ilk bakışta güvenli görünen bir servis, daha sonra bambaşka bir altyapıya taşınabiliyor.
Rapor, kurumların yıllar içinde kamu bulutunu güvenli biçimde kullanmak için veri yerleşimi kuralları, Zero Trust sınırları, ayrıntılı IAM ve tedarik zinciri denetimleri geliştirdiğini; ancak MCP bağlantılarının çoğunun bunların dışında kaldığını da ortaya koydu. Çalışma, yöntem bölümünün yanı sıra prompt injection için bir kavram kanıtı ve her bulgunun arkasındaki tehdit senaryolarını da içeriyor.
Önceki aylarda aynı ekip, Anthropic’in MCP kaynak kodunda kritik açıklar tespit etmişti. O kodun 150 milyondan fazla indirildiği belirtilmişti. Bu kez yapılan çalışma, kullanıcıların gerçekten kurduğu topluluk sunucularına odaklandı ve güvenlik katmanının yayın sürecine dahil edilmediğini ortaya koydu.
İnceleme, güven eksikliğinin merkezde olduğunu açıkça ortaya koyuyor. Araştırmacılar, protokolün değil, ona yüklenen güvenin saldırı yüzeyi yarattığını söylüyor. Gerekli doğrulama, kod imzası ve kaynak doğrulaması kamu pazarlarına eklenmedikçe, kurumsal tarafın bu işi kendi içinde yapmak zorunda kalacağı ifade ediliyor.
Çalışmanın yazarları, geçen yıl RSAC ve OWASP etkinliklerinde “In GitHub We Trust: 10 Ways You Can Get Pwned” başlıklı sunumla da geliştiricilerin depo içeriğine fazla güvenmesinin nasıl suistimal edilebildiğini anlatmıştı. Yeni inceleme, aynı hatanın MCP tarafında da tekrarlandığını gösteriyor: uzaktaki bir MCP sunucusu, herkese açık deposunda görünen koddan tamamen farklı bir arka uç çalıştırabiliyor. Kod incelemesi, geliştiricinin ne yayımladığını gösteriyor; sunucunun sahada ne çalıştırdığını değil.
Raporda yer alan bir diğer ayrıntı, 15.465 MCP sunucusunun 5 kamu dizini üzerinden toplandığı ve ardından 5.095 benzersiz host adına indirildiği oldu. Ekip, bu verilerin tek tek sunucu davranışını değil, kamuya açık ekosistemin ne kadar dağınık ve denetimsiz olduğunu gösterdiğini aktardı.
İnceleme, kamuya açık MCP ekosisteminde bugün için geçerli olan en sert sorunu tek cümlede özetliyor: pazar var, yayın var, kullanım var; ama denetim yok.