

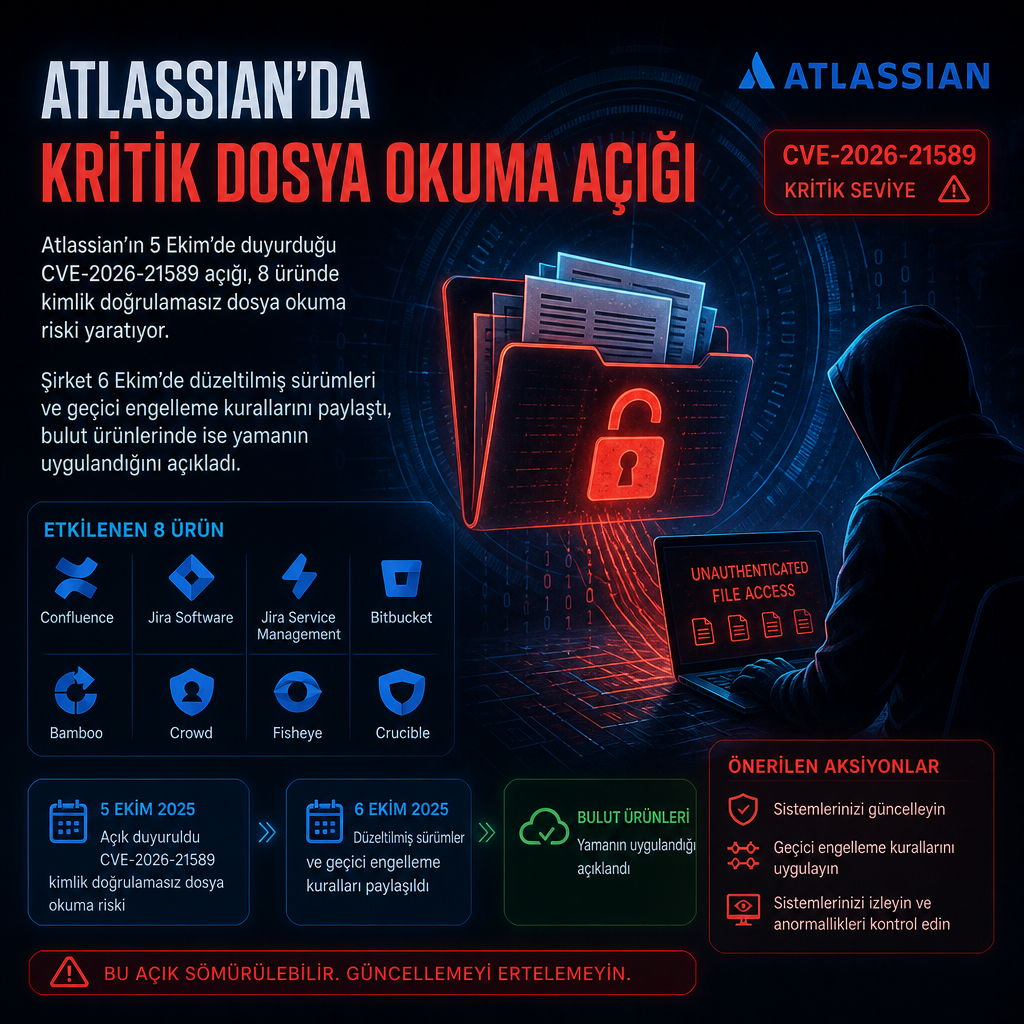
Atlassian, 5 Ekim’de açıkladığı CVE-2026-21589 numaralı kritik açığın, kimlik doğrulaması olmayan saldırganlara etkilenen ürünlerde yerel olarak bilinen dosyaları okutabileceğini duyurdu. 9,3 puan verilen hata; Bitbucket Data Center, Confluence Data Center, Jira Software Data Center, Jira Service Management Data Center, Bamboo Data Center, Crowd Data Center ile Crucible ve Fisheye’ı kapsıyor.
Açığın çalışması için saldırganın dosyanın tam adını ve yolunu önceden bilmesi gerekiyor. Dizin içeriğini listeleyemiyor; ancak web uygulamasının kök dizininde ya da bazı kurulumlarda hassas dosyaların bulunduğu diğer konumlarda, doğru hedefi bildiği takdirde okuma işlemi yapabiliyor. Atlassian, bu nedenle belirli yapılandırmalarda riskin yükseldiğini vurguladı.
Şirketin bulut tarafındaki etkilenen ürünlerinde yama çoktan uygulandı. Bulut müşterilerinin ek bir işlem yapmasına gerek yok. Buna karşılık kendi sunucusunda çalışan, internete açık Atlassian kurulumları için yükseltme tamamlanana kadar erişimin dış ağdan sınırlandırılması istendi.
Atlassian, 6 Ekim itibarıyla her ürün için düzeltilmiş sürümleri paylaştı ve eski, desteği bitmiş sürümlerin de etkilenebileceğini söyledi. Şirket, mümkünse uzun dönem destekli bir sürüme ya da daha yenisine geçilmesini öneriyor.
Listelenen düzeltme sürümleri şöyle: Bitbucket Data Center için 9.4.26, 10.2.8 ve 10.5.1; Confluence Data Center için 9.2.26 ve 10.2.19; Jira Software Data Center için 9.12.40, 10.3.26 ve 11.3.12; Jira Service Management Data Center için 5.12.40, 10.3.26 ve 11.3.12; Bamboo Data Center için 10.2.24 ve 12.1.12; Crowd Data Center için 6.3.7, 7.0.3, 7.1.7 ve 7.2.4; Crucible ile Fisheye için 4.9.15.
Crowd tarafında 7.1 dalı için hata kaydında düzeltme sürümü 7.1.7 olarak görünürken, aynı kayıttaki tabloda etkilenen sürüm olarak 7.1.6 yer aldı. Açık kaydında ise Crowd için 7.1.1 numarası görüldü. Bu sürüm, Crowd 7.1 yayımlanış notlarına göre 27 Kasım 2025 tarihli ve açığın açıklanmasından 10 aydan uzun süre önce yayımlanmıştı. Bamboo için de kayıt içinde bir alan 10.2.4 sürümünü verirken, açıklama kısmı 10.2.24 numarasını kullandı.
Kayıtta Atlassian’ın eski, kendi barındırılan Server sürümleri de yer aldı. Buna göre Bamboo Server, Bitbucket Server, Confluence Server ve Crowd Server’ın tüm sürümleri etkilenmiş sayıldı ve bu satırlar için düzeltme sürümü verilmedi. Jira Software Server için 9.12.40’tan itibaren, Jira Service Management Server için 5.12.40’tan itibaren, Crucible Server ve Fisheye Server için ise 4.9.15’ten itibaren sürümler etkilenmemiş olarak işaretlendi. Atlassian, Server lisanslarının bu sürümleri çalıştırıp çalıştıramayacağına dair bir açıklama yapmadı.
Crowd cephesinde ayrıca öne çıkan bir ayrıntı var: Atlassian’ın yayımladığı Crowd sürüm notlarına göre 5.2’den bu yana, yani Eylül 2023’ten beri yeni bir Server sürümü çıkmadı. Bu nedenle duyurulan düzeltme paketlerinin hiçbiri Server sürümü değil.
Bulut ürünleri için ayrıntılı bir incident yanıtı gerekmese de şirket, internete açık her yerel kurulumun, hatta giriş istese bile dış ağ erişimine kapatılması gerektiğini belirtti. Yama hemen uygulanamıyorsa, geçici bir engelleme kuralı devreye alınana kadar sistemin mümkünse çevrimdışı bırakılması da tavsiye edildi. Atlassian, bu kısıtlamaların kalıcı çözüm olmadığını, yalnızca yamaya kadar zaman kazandırdığını açık biçimde yazdı.
Yama yayımlandı, geçici engelleme kuralları da verildi
Geçici önlemler üç farklı teknik seçeneğe dayanıyor ve ortak noktaları, URL içinde ../, ..\ ya da ..:: dizilerini, bunların URL kodlanmış biçimleri dahil olmak üzere engellemeleri. Tüm sekiz ürün için ilk seçenek, bir WAF ya da reverse proxy üzerinde eşleşen URL’leri bloke eden bir kural tanımlamak. Bu yöntem, web trafiği uygulamaya ulaşmadan önce engelleme yaptığı için savunma ekiplerinin kendi ağlarında açık ararken de kullanabildiği bir filtre olarak öne çıkıyor.
Confluence, Jira Software, Jira Service Management, Bamboo ve Crowd için ikinci yöntem Tomcat RewriteValve kuralı. Kural her düğüme yükleniyor, ardından sistemin kapatılıp yeniden başlatılması gerekiyor. Bitbucket tarafında ise her düğüme, mirror bileşenine ve mirror farm düğümüne uygulanacak bir urlrewrite.xml kuralı öneriliyor; bu işlemden sonra yeniden başlatma gerekiyor. Crucible ve Fisheye içinse yalnızca ilk seçenek geçerli. İlgili kural metinleri ve dosya değişiklikleri, ürün notlarında ayrı ayrı verildi.
Şirket, bu geçici önlemlerin “sınırlı” olduğunu ve örneklerin yamalanmasının yerini tutmadığını da özellikle kayda geçirdi.
Atlassian, bulut ürünlerinin yamalandığını ve incelemelerde istismar bulgusuna rastlanmadığını açıkladı. Bitbucket Cloud’un bu açık kapsamına girmediği de belirtildi. Ancak kendi sunucusunda çalışan kurulumlarda saldırı görülüp görülmediğine dair net bir ifade yer almadı. Şirket, “Atlassian, örneklerinizin bu zafiyetten etkilenip etkilenmediğini doğrulayamaz” notunu düştü.
Kuruma göre güvenlik ekipleri erişim kayıtlarında, bir isteğin URL’sini iki kez URL-decode ederek ../, ..\ ya da ..:: dizilerini arayabilir. Diğer yöntem ise ham log satırlarında Atlassian’ın verdiği bloklama kalıbını çalıştırmak. Duyuru, başarısız bir deneme ile gerçekten dosya döndüren bir isteğin nasıl ayrıştırılacağına ya da yükseltme sonrası böyle kayıtlar bulunan müşterilerin tam olarak ne yapması gerektiğine dair ayrıntı sunmuyor.
Atlassian ürünlerinde benzer nitelikteki bir açık daha önce de istismar edilmişti. CVE-2021-26086 numaralı path traversal zafiyeti, Jira Server ve Data Center’da uzaktaki saldırganların belirli dosyaları okumasına izin veriyordu. ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı, bu açığı 12 Kasım 2024’te bilinen istismar edilen zafiyetler kataloğuna ekledi.
Yeni açık için verilen 9,3 puan, CVSS 4.0 üzerinden Atlassian’ın kendi değerlendirmesi. Şirket, puanın ortamına göre nasıl yorumlanması gerektiğini müşterilerin kendilerinin değerlendirmesini istiyor. Puanlama, zafiyetin ağ üzerinden, yetki ya da kullanıcı etkileşimi olmadan erişilebilir olduğunu kabul ediyor. Etki tarafında gizlilik yüksek, bütünlük ve erişilebilirlik etkisi yok olarak işaretlenirken, diğer sistemler üzerindeki etki yüksek gösteriliyor. Duyuru, hangi hassas dosyaların ve hangi yapılandırmaların risk yarattığını tek tek sıralamıyor; diğer sistemler için verilen yüksek puanın gerekçesini de açmıyor.
CVE kaydına bağlantı: https://nvd.nist.gov/vuln/detail/CVE-2026-21589