SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.
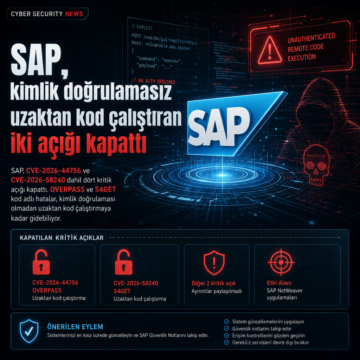


SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.
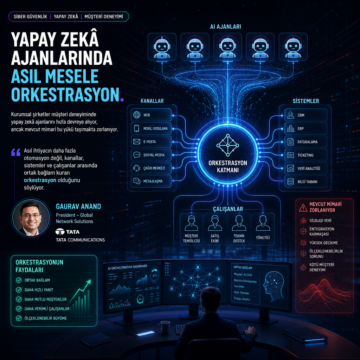
Kurumsal şirketler müşteri deneyiminde yapay zekâ ajanlarını hızla devreye alıyor, ancak mevcut mimari bu yükü taşımakta zorlanıyor.

SAP Commerce Cloud’daki CVE-2026-58231 açığı için yama sonrası üç gün içinde istismar denemeleri başladı; CVSS puanı 10.0.
Adapt Browser, hafif mimarisi ve sade arayüzüyle tarayıcı performansını artırarak, özellikle iş odaklı kullanıcıların günlük görevlerini daha hızlı tamamlamasına olanak tanıyor. Bu haber, tarayıcı kaynak tüketimini azaltma, iş akışlarını merkezileştirme ve dikkat dağınıklığını önleme gibi yöntemlerle verimliliği artırmanın teknik detaylarını ele alıyor.

Turkticaret.Net, yapay zeka projeleri için NVIDIA H100 NVL GPU’larla donatılmış yeni sunucu altyapısını devreye aldığını duyurdu. Veriler Türkiye’de kalırken, Aralık ayında H200 NVL modellerinin de platforma eklenmesi planlanıyor. Türkiye’de Yapay Zekâ İçin Yüksek Güç, Yüksek Erişilebilirlik Türkiye’de yapay zekâ projeleri hızla artarken, bu projelerin arkasındaki en kritik unsur güçlü ve güvenilir donanım altyapısı haline geldi. Turkticaret.Net,...

SAP S/4HANA’da CVE-2025-42957 numaralı kritik komut enjeksiyonu açığı, düşük ayrıcalıklı kullanıcı erişimiyle tam sistem ele geçirilmesine imkan tanıyor. Güvenlik firmaları açığın aktif olarak istismar edildiğini bildirirken, kuruluşların yamaları hızla uygulaması ve erişim kontrollerini sıkılaştırması tavsiye ediliyor.