

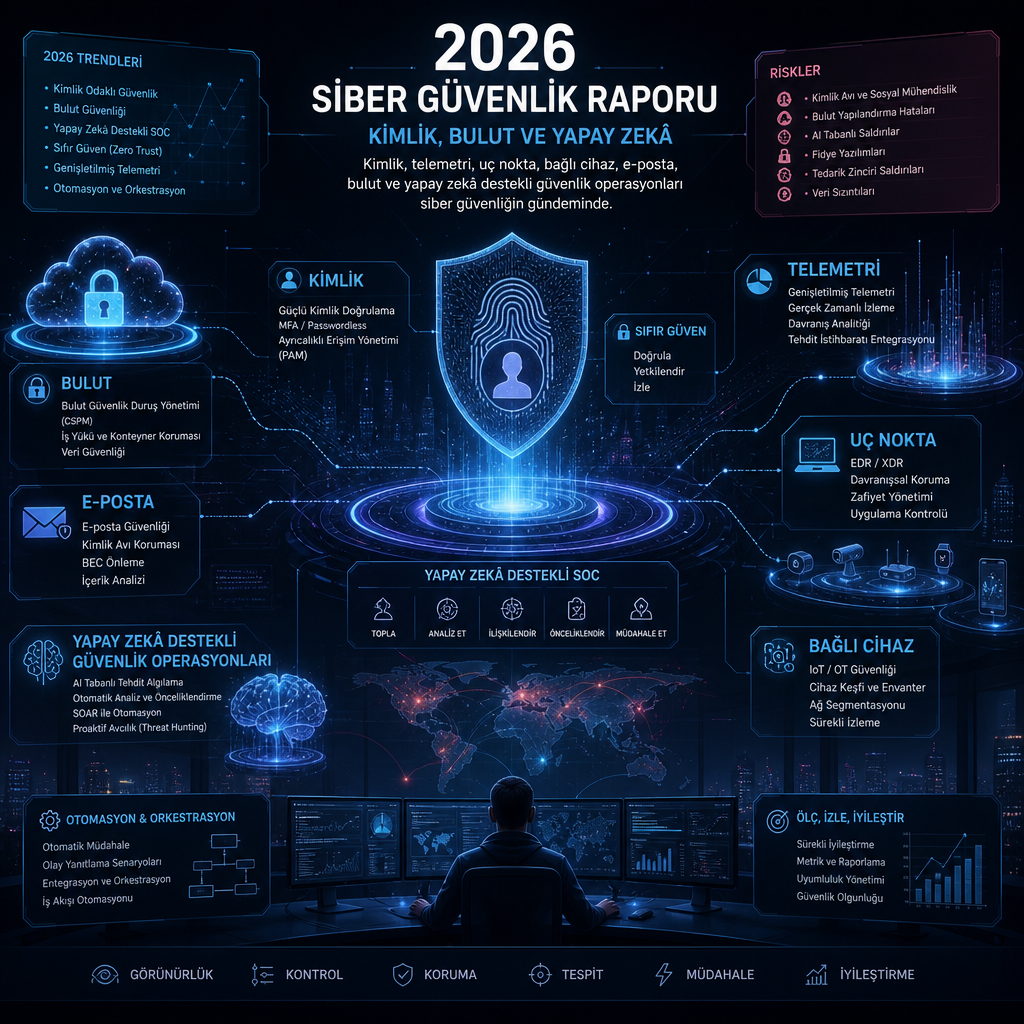
Kuruluşların daha fazla kimlik, cihaz, veri ve internet yüzeyi yönetmeye başlamasıyla siber güvenlik odağı tek bir savunma noktasından çıktı; sürekli görünürlük, merkezi kontrol ve risklere ölçekli yanıt verme ihtiyacı öne geçti. Yapılan son analizler, 2026 ve sonrasında güvenlik ekiplerinin yalnızca saldırıları tespit etmeye değil, kimlikten buluta uzanan zinciri sürekli yönetmeye zorlandığını gösteriyor.
Yayımlanan geniş kapsamlı rapor, kimlik güvenliği, telemetri ve veri yönetimi, uç nokta yönetimi, insan riski istihbaratı, maruziyet yönetimi, e-posta ve alan adı güvenliği, bağlı cihaz güvenliği, yapay zekâ tabanlı güvenlik operasyonları ve bulut güvenliği gibi başlıkların bu dönüşümden nasıl etkilendiğini tek tek ele alıyor. Ortaya çıkan tablo, saldırganların artık tek bir sisteme değil, sistemler, kimlikler ve altyapı arasında hareket eden daha esnek saldırı zincirlerine yöneldiğini gösteriyor.
Kimlik, artık ilk savunma hattı
Raporda öne çıkan başlıklardan biri kimlik güvenliği oldu. Bulut altyapısı, uzaktan çalışma, otomasyon ve yapay zekâ ajanları yaygınlaştıkça, erişim isteyen kimlik sayısı da artıyor. Bu nedenle kuruluşlar, insan ve insan olmayan tüm kimlikler üzerinde sürekli yönetişim, en az ayrıcalık ilkesi ve daha sıkı kontrol mekanizmalarına yöneliyor.
Keeper Security CEO’su ve kurucu ortağı Darren Guccione, dağınık araçlarla yönetilen ortamların başlı başına bir güvenlik yükü yarattığını söyledi. Raporda bu yaklaşım, kimliklerin yalnızca doğrulanması gereken kullanıcılar olarak değil, sürekli izlenmesi gereken bir kontrol noktası olarak ele alınması gerektiği şeklinde çerçeveleniyor.
Kimlik güvenliğiyle bağlantılı olarak insan riski istihbaratı da ayrı bir başlık haline gelmiş durumda. Nisos, çalışanlar, yöneticiler, adaylar ve üçüncü taraflarla bağlantılı riskleri anlamak için dijital atıf, dış istihbarat ve adli inceleme yöntemlerini bir araya getiren bir modelden söz ediyor. Şirketin CEO’su Ryan LaSalle, bu alanda kimlik bütünlüğünü yeni güvenlik duvarı olarak tanımlıyor.
Veri akışı, uç noktalar ve bağlı cihazlar tek ekranda
Raporun bir diğer odağında telemetri ve veri yönetimi yer alıyor. Güvenlik ekipleri her zamankinden daha fazla günlük, telemetri ve olay verisi topluyor; ancak rapora göre sadece daha fazla veri almak, daha iyi görünürlük anlamına gelmiyor. Cribl, başarılı güvenlik programlarının en çok veri toplayanlar değil, bu veriyi gerektiğinde yönlendirebilen, yeniden şekillendirebilen ve başka araçlarda tekrar kullanabilen yapılar olduğunu vurguluyor. Şirketin güvenlik mühendisliği ve operasyonlardan sorumlu kıdemli direktörü Nicole Beckwith, yapay zekânın da güvenlik verisinin kalitesi ve izlenmesi için yeni ihtiyaçlar doğurduğunu belirtiyor.
Uç nokta yönetiminde ise temel sorun, zafiyetin görülmesiyle kontrolün uygulanması arasındaki sürenin kısalması. Automox, Windows, macOS ve Linux tabanlı dağıtık uç nokta ortamlarında sürekli yama, yapılandırma yönetimi, otomatik iyileştirme ve kapsamlı görünürlüğün merkezde olduğunu aktarıyor. Şirket CEO’su Justin Talerico, yamalanabileni yamalamak, yamalanamayanı azaltmak ve uç noktayı kesintisiz yönetmek gerektiğini söylüyor.
Bağlı cihaz güvenliği tarafında da benzer bir tablo çiziliyor. Asimily, genişleyen bağlı sistemlerde cihazların hangilerinin açıkta olduğunu, hangi zafiyetlerin nasıl istismar edilebileceğini ve operasyonu bozmadan riskin hangi denetimlerle azaltılabileceğini anlamanın zorunlu hale geldiğini belirtiyor. Şirketin CEO’su Shankar Somasundaram, bir cihazın riskli olduğunun bilinmesinin, mutlaka uygulanmış ve sürdürülen bir kontrole dönüşmesi gerektiğini ifade ediyor.
Rapor, bu alandaki görünürlüğün yalnızca envanter saymakla sınırlı olmadığını da ortaya koyuyor. Kuruluşlar, cihaz sayısı büyüdükçe kontrolün de aynı oranda korunmasını istiyor; aksi halde takip edilen varlık ile uygulanan politika arasındaki kopukluk büyüyor.
Yapay zekâ, sosyal mühendislik ve bulut saldırıları aynı hatta birleşiyor
İnsan güvenliği başlığı altında Adaptive Security, yapay zekâ destekli sosyal mühendisliğin phishing, ses kopyalama, deepfake ve taklit saldırılarını hem üretmeyi hem de ölçeklemeyi kolaylaştırdığını söylüyor. Şirket, yıllık farkındalık eğitimlerinden sürekli ve kişiselleştirilmiş simülasyonlara, ayrıca e-posta, ses, SMS ve video kanallarında risk temelli müdahaleye geçilmesi gerektiğini aktarıyor. Kurucu ortak ve ürün direktörü Andrew Jones, geleneksel farkındalık programlarının bugünkü tehditler için tasarlanmadığını belirtiyor.
Bulut güvenliği tarafında ise saldırıların kimlik odaklı hale gelmesi öne çıkıyor. CrowdStrike, saldırganların kimlik bilgilerini, yapılandırmaları ve bulut kontrollerini kullanarak sistemler arasında yatay hareket ettiğini, bu yüzden kimlik, uç nokta ve bulut üzerinde birleşik ve gerçek zamanlı korumanın önem kazandığını bildiriyor. Şirketin Hindistan ve SAARC bölgesi başkan yardımcısı Kartik Shahani, statik risk modellerine ve toplu günlük işlemeye dayanan geleneksel CDR yaklaşımının mevcut tehdit temposuna yetişemediğini söylüyor.
Benzer biçimde, AI-native güvenlik operasyonları da büyüyen farkın merkezine yerleşmiş durumda. SentinelOne, modern saldırıların hızı ile insan ekiplerin inceleme kapasitesi arasındaki açığın genişlediğini, yapay zekânın da bu noktada analizleri otomatikleştirmek, kanıtları birbirine bağlamak ve olayların anlaşılması için gereken manuel yükü azaltmak üzere kullanıldığını aktarıyor. Şirketin Akdeniz Bölgesi Satışlardan Sorumlu Bölge Başkan Yardımcısı Paolo Cecchi, yapay zekânın hızlandırdığını, desteklediğini ve önerdiğini ancak insan kararını ikame etmediğini vurguluyor.
Bu çerçevede SOC ekiplerinin iş yükü de değişiyor. Araştırma, yapay zekânın yalnızca alarm sayısını azaltan bir otomasyon katmanı olmadığını, olay bağlamını kurmada da rol aldığını ortaya koyuyor. Ancak rapora göre kararın merkezinde hâlâ insan muhakemesi bulunuyor.
E-posta, alan adı ve maruziyet yönetimi birbirine bağlanıyor
Raporun e-posta ve alan adı güvenliği bölümü, sahteciliğin artık tek başına e-posta kutusuna indirgenemeyecek kadar genişlediğini gösteriyor. Red Sift, saldırganların sahte alan adları, DNS suistimali, web siteleri ve e-posta kampanyalarını bir arada kullanarak kurumları taklit ettiğini, bu yüzden yalnızca posta akışına değil, daha geniş internet yüzeyine bakılması gerektiğini belirtiyor. Şirketin kurucu ortağı ve CEO’su Rahul Powar, e-posta, alan adı, DNS ve sertifika zincirinin her halkasının kamuya açık altyapıda bir güven kararı olduğunu söylüyor.
Maruziyet yönetimi tarafında Surf AI, keşfin artık sıradanlaştığını, asıl zor kısmın ise açıkların nasıl birbirine bağlandığını, kimin sorumluluğunda olduğunu ve hangi adımın riski güvenli biçimde düşüreceğini anlamak olduğunu aktarıyor. Şirketin kurucu ortağı ve CEO’su Yair Grindlinger, keşfin metalaştığını, asıl zor bölümün ortada kaldığını ifade ediyor. Raporda maruziyet yönetimi, tek tek açıkları saymaktan çok, hangi zayıflıkların birlikte risk yarattığını görmeye dönüyor.
Bu başlıkların ortak noktası, savunmanın artık farklı katmanlarda eşzamanlı çalışmak zorunda olması. Alan adı, DNS, sertifika ve e-posta gibi parçalar ayrı ayrı ele alındığında saldırganların kurduğu taklit zinciri eksik kalabiliyor. Rapor, görünürlüğün tek bir kanalda değil, bütün internet yüzeyinde kurulmasına işaret ediyor.
Yayımlanan inceleme, 2026’ya girerken güvenlik ekiplerinin önceliğinin araç sayısını artırmak değil, kimlik, veri, uç nokta, bağlı cihaz, e-posta ve bulut arasındaki ilişkiyi tek bir operasyonel resimde birleştirmek olduğunu gösteriyor. Kuruluşlar da tehditlerin tek noktadan değil, birbirine bağlı sistemler boyunca hareket ettiğini varsayarak savunma mimarisini yeniden kuruyor.