

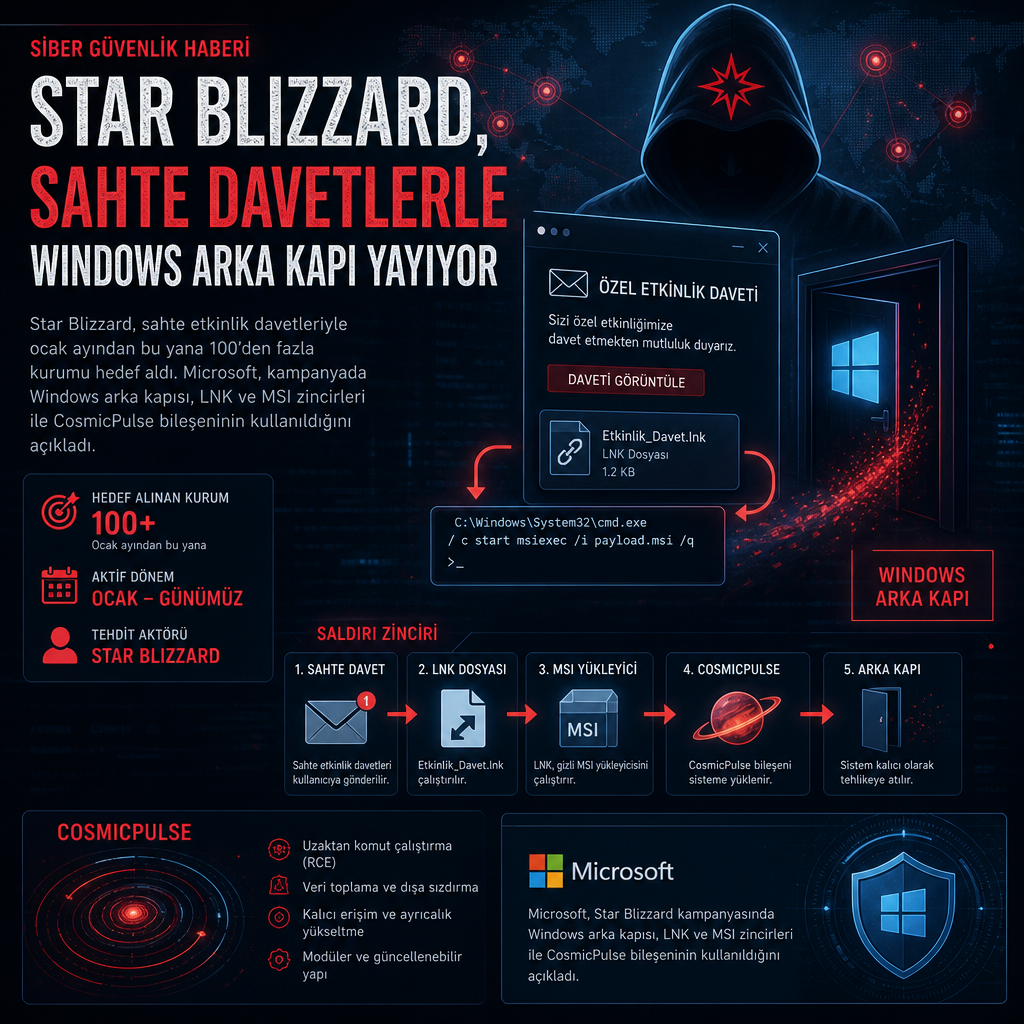
Rusya bağlantılı Star Blizzard grubu, sahte etkinlik davetleri üzerinden Windows bilgisayarlara arka kapı bulaştırmaya yönelik kampanyalarla ocak ayından bu yana 100’den fazla kurumu hedef aldı. Microsoft’un analizine göre saldırıların odağında Ukrayna ile ilişkili kişi ve kuruluşlar yer alırken, kampanyaların büyük bölümü ABD ve Birleşik Krallık’ta yoğunlaştı. En az bir bilgisayarın enfekte olduğu doğrulandı, ancak ihlal edilen kurum sayısı açıklanmadı.
Grup, tanınmış düşünce kuruluşları ve sivil toplum örgütlerinin adıyla gönderilen davet e-postalarını yem olarak kullanıyor. Hedefler ilk mesajda çoğu zaman ek görmüyor; yanıt verdiklerinde ise parola korumalı RAR ya da ZIP arşivleri geliyor. Arşivlerin içindeki LNK kısayolları ve MSI paketleri, Windows’ta zamanlanmış görevler oluşturarak CosmicPulse adlı Python tabanlı arka kapıyı kuran zinciri devreye sokuyor. Microsoft, saldırıların ilk temasından sonra genellikle ikinci aşamada kötü amaçlı bağlantı ya da arşiv gönderildiğini aktardı.
U.S., U.K., Avustralya, Kanada ve Yeni Zelanda’daki güvenlik kurumları, Aralık 2023’te Star Blizzard’ın büyük olasılıkla Rusya Federal Güvenlik Servisi’nin FSB içindeki Center 18 birimi altında çalıştığını söylemişti. Grup uzun süredir, hedeflerinin tanıdığı kişiler gibi davranarak e-posta parolalarını çalıyor. 2023’e gelindiğinde ise sahte konferans ve etkinlik davetlerini yem olarak kullanmış, çoğu zaman bir hedefle önce yazışıp ardından kötü amaçlı bağlantı göndermişti.
Taklit edilen kurumlar, gizlenen bağlantılar
Microsoft, yıl başından bu yana en az 13 büyük kampanya saydığını ve bu kampanyaların her birinin onlarca ile yüzlerce e-posta içerdiğini bildirdi. Şirket, mart ayından itibaren gönderimlerde WordPress ve cPanel tabanlı web sitelerinde barındırılan e-posta hesaplarının kullanıldığını, bu hesapların grup tarafından ele geçirilmiş olmasından yüksek derecede emin olduğunu belirtti. Önceki dönemde ise Proton gibi ücretsiz servisler ve tüketiciye açık Microsoft hesapları daha sık kullanılıyordu.
Kampanyalarda, Chatham House ve Atlantic Council gibi tanınmış kurumlar organizatör olarak gösteriliyor. Birçok e-posta, hedef alınan kurumun içinden geliyormuş izlenimi vermek üzere hazırlanıyor. İlk temas e-postalarında genellikle ek bulunmuyor; hedef yanıt verirse grup, şifre korumalı arşivi görüntü dosyasının içine yerleştirilmiş parola ile birlikte gönderiyor. Bu yöntem, mesaj akışını ilk bakışta sıradan bir yazışma gibi göstermeyi amaçlıyor.
Ocak ve şubat ayındaki ilk dalgada saldırganlar, Ukrayna e-posta servisi Ukr.net kullanıcılarını Ukrayna makamları gibi davranarak kandırmaya çalıştı. Takip eden yemler arasında Kiev’de oteller için su kesintisi bildirimi ve uluslararası bir finans kuruluşundaki personel için ödeme bildirimi de vardı. Bir başka mart kampanyasında ise Atlantic Council temalı davetiyeye yanıt verenlere Windows arka kapısı yerine bir iPhone istismar paketi olan DarkSword’a yönlendiren bağlantı gönderildi.
Proofpoint, mart ayında gruptan gelen Atlantic Council temalı e-postaları ve e-posta hacmindeki keskin artışı raporladı. Trellix, 26 Mart’ta bu tür dört e-posta bulunduğunu açıkladı. Şirket, exploit sayfaları çevrimdışı olduğu ve herhangi bir exploit kodu ele geçirilemediği için DarkSword bağlantısına dair güveninin orta düzeyde olduğunu belirtti. Trellix’in değerlendirmesi, bağlantının iPhone tarafına uzandığını gösterse de Microsoft’un raporladığı Windows arka kapısı zinciriyle aynı olmadığını ortaya koydu.
Microsoft’un değerlendirmesine göre Mart ayındaki Atlantic Council temalı e-postalar, kurum adı ve davet biçimi üzerinden güven oluşturmayı hedefledi. Şirket, birçok mesajın hedefin kendi kurumunun içinden gelmiş gibi yazıldığını da ekledi. Bu e-postalar, Star Blizzard’ın önceki kampanyalarından tanınan sahte konferans ve etkinlik daveti çizgisini sürdürdü.
İlk e-posta çoğu zaman herhangi bir dosya taşımadı. Hedef yanıt verdiğinde saldırganlar, parola korumalı RAR ya da ZIP arşivini gönderdi ve parolayı bir görselin içine yerleştirdi. Microsoft’un incelemesine göre bu akış, kullanıcıyı kısa mesajlaşma sonrası zararsız görünen bir dosyayı açmaya yönelten tipik bir Star Blizzard taktiği olarak tekrarlandı.
LNK dosyasından CosmicPulse’a uzanan zincir
Microsoft, bulaşma sürecinin birkaç farklı sürümünü izledi. Ortak noktada, PDF gibi görünen bir LNK dosyası saldırıyı başlatıyor ve ardından bir Windows Installer paketi zamanlanmış görevleri kuruyor. Kısayol açıldığında sessizce komutlar çalışıyor ve uzak bir sunucudan yükleyiciyi indiriyor. Ocak sürümünde gizli bir betik, SSH programını kullanarak yükleyiciyi çekti. Temmuz sürümünde ise kısayol, içinde gizli komut taşıyan bir PDF indirerek aynı yükleyiciyi almaya çalıştı.
Microsoft’un nisan ayında gördüğü varyantta yükleyici, normal ağ bileşenleri gibi görünen üç zamanlanmış görev oluşturdu: Internet Quality Test Connection, Network Configuration Manager ve System Health Monitor. İlk görev, bilgisayar adı ve kullanıcı adını grubun komuta ve kontrol sunucusuna gönderiyor ve uzaktan ek kod çalıştırabiliyor. İkinci görev, Windows’un bir web adresini klasör gibi açmasını sağlayan WebDAV özelliğini devreye alıyor. Üçüncü görev ise Windows Denetim Masası programı control.exe üzerinden bir sonraki aşamayı C2 sunucusundan yürütüyor.
Bu aşamadan sonra devreye, Denetim Masası öğesi kılığına sokulmuş bir indirici giriyor. İndirici CosmicPulse adlı Python tabanlı arka kapıyı kuruyor. Microsoft, bu indiricinin daha önce NOROBOT veya BAITSWITCH olarak izlenen bileşenle aynı olduğunu aktardı. Şirket, zamanlanmış görevlerin normal sistem görevleri gibi adlandırılmasının, kötü amaçlı faaliyeti sıradan yönetim işlemi gibi gösterdiğini belirtti.
Şirket, kullanılan tekniklerin haziranda Digital Security Lab Ukraine tarafından yayımlanan bir kampanyayla da örtüştüğünü yazdı. O kampanya Ukrayna sivil toplum kuruluşlarını hedef almış, sahte Ukrayna İyileştirme Konferansı davetleri kullanmıştı. Laboratuvar saldırganları isimlendirmedi ve nihai yükü çıkaramadı. Buna karşın The Hacker News’in yaptığı karşılaştırmada iki gösterge her iki listede de yer aldı: 103.160.59[.]97 IP adresi ve secure-dns-hub[.]com alan adı. Bu eşleşme, aynı grubun iki kampanyayı da yürüttüğünü tek başına kanıtlamıyor.
Microsoft, 29 Eylül’de yayımladığı raporda secure-dns-hub[.]com alan adının hâlâ kullanımda olduğunu da ekledi. Şirket, hükümet kurumları, sivil toplum kuruluşları ve Ukrayna politikası üzerinde çalışan ya da bu alana destek veren düşünce kuruluşları için hunting sorguları ve göstergeler paylaştı. Hedef alındığı ya da uzlaşmaya uğradığı tespit edilen müşterilere de bildirim gönderdi. Defender XDR müşterileri için threat analytics raporlarında önerilen müdahale adımları da yer aldı.
Temmuz varyantında yer alan kısayol, gizli komutla birlikte bir PDF indirerek yükleyiciyi çekmeye çalıştı. Microsoft’un incelemelerinde saldırı zincirinin bazı sürümlerinde SSH ile dosya çekildiği, bazılarında ise sıradan PDF görünümünün içine komut gömüldüğü görüldü. Şirket, saldırganların özellikle kurumsal e-posta akışına benzeyen mesajlar ve güvenilir görünen organizatör adlarıyla hedefin güvenini kazanmayı amaçladığını vurguladı.
Korunma tarafında yayımlanan teknik göstergeler arasında, Microsoft Defender tespitleri Trojan:Script/RedFlick ve Backdoor:Python/CosmicPulse da yer alıyor. Microsoft ayrıca Defender XDR kullanıcılarının kendi hunting sorgularını yayımlanan 7 günlük varsayılan pencerenin ötesine genişletmesini öneriyor. Şirketin belirttiğine göre Defender’ın advanced hunting özelliği 30 güne kadar ham veri tutabiliyor; ocaktan bu yana geriye dönük inceleme için Microsoft Sentinel gibi daha uzun log saklama çözümleri gerekiyor.
Kuruluşların kontrol etmesi istenen bir başka ayrıntı da zamanlanmış görev adları oldu. Internet Quality Test Connection, Network Configuration Manager ve System Health Monitor isimleri sistemde aranabiliyor. Microsoft, ayrıca az kullanılan, yeni ya da güvenilmeyen yürütülebilir dosyaları ve obfuscation içeren betikleri engelleyen Attack Surface Reduction kurallarının açılmasını öneriyor. Şirketin bu kurallarla hedeflediği, yalnızca bilinmeyen dosyaların değil, alışılmadık biçimde çalışan betiklerin de erken aşamada durdurulması.
Şirket, iş için gerekmeyen dışarıya yönelik SSH bağlantılarının kısıtlanmasını da not düştü. Bunun nedeni, ocak sürümünde yükleyicinin SSH üzerinden çekilmiş olması. E-posta kimlik avı tarafında ise grup, Evilginx aracıyla parola avına devam ediyor. Bu araç, oturum çerezlerini de çalabildiği için iki aşamalı kimlik doğrulamayı aşmaya yarayabiliyor. Microsoft, grubun hâlâ parola avı yürüttüğünü ve oturum çerezlerini ele geçirerek korumaları baypas etmeye çalıştığını söyledi.
Trellix, mart ayında ortaya çıkan iPhone odaklı zincir için cihazların iOS 26.3 ya da daha yeni sürüme güncellenmesini önerdi. Şirket, DarkSword’un kullandığı altı açığın tamamının bu sürümle kapatıldığını söyledi. Güncellemenin mümkün olmadığı durumlarda Lockdown Mode’un açılması da tavsiye edildi. Microsoft’un raporunda ayrıca, DarkSword kampanyasının hedefe Windows arka kapısı yerine iPhone exploit kit’i yönlendirdiği notu yer aldı.
Microsoft’un kamuya açık raporu, zamanlanmış görevlerin bulunduğu bir bilgisayarda doğrudan temizlik adımları sıralamıyor. Buna karşın Defender XDR müşterileri, şirketin threat analytics raporlarında yer alan önerilen müdahale adımlarına erişebiliyor. Şirket, belirli bir alan adını işaret ederken aynı zamanda 3 Defender XDR hunting sorgusunun yalnızca son 7 günü kapsadığını, ancak daha uzun süreli kayıtların ocaktan bu yana yapılan kontroller için gerekli olduğunu da hatırlattı.
Star Blizzard’ın bu kampanyalarında kullanılan davet e-postaları, sahte etkinlik çağrısı görünümü altında Windows sistemlere arka kapı yerleştirme amacı taşıdı. Microsoft, saldırıların sürümlerine göre LNK, MSI, WebDAV, SSH, RAR ve ZIP gibi farklı bileşenlerin zincire eklendiğini, aynı grubun ise geçmişte de sahte konferans ve etkinlik davetleriyle kimlik avı yaptığına dikkat çekti.