

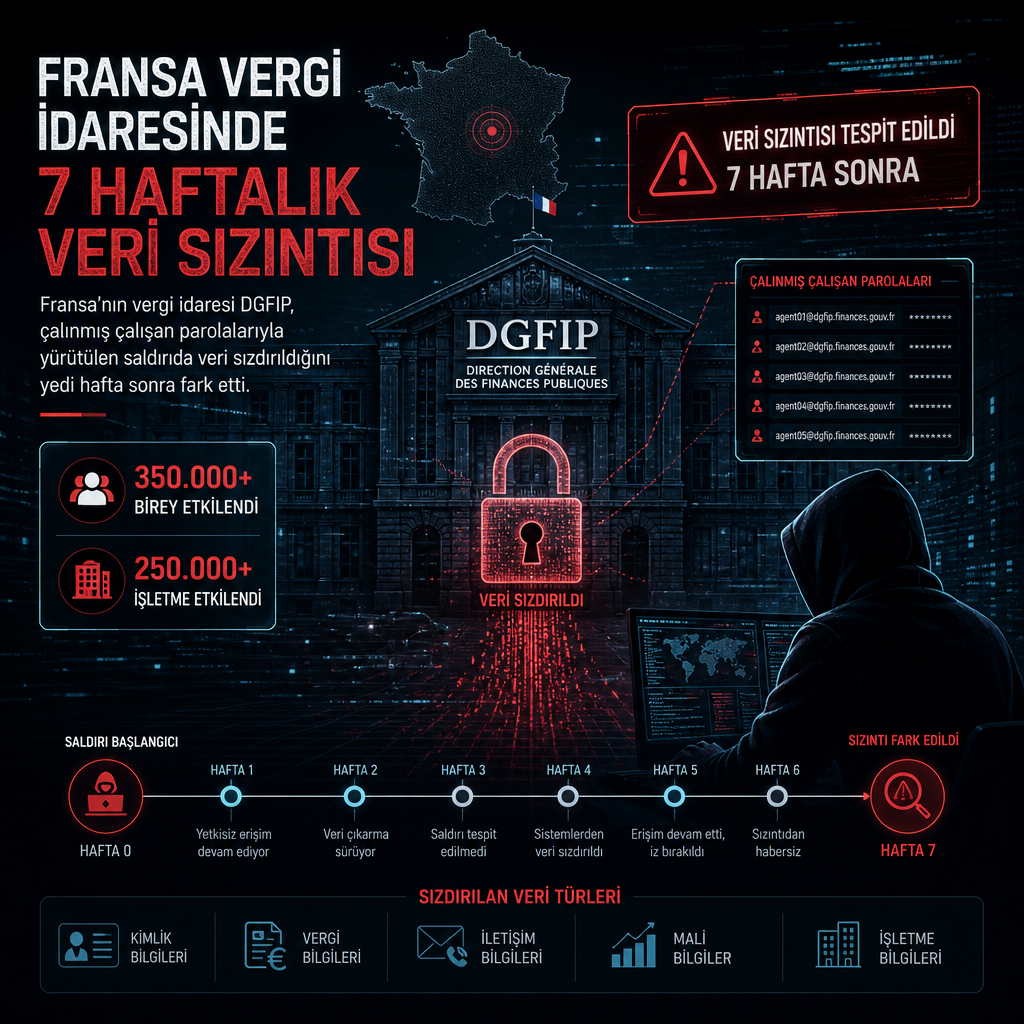
Fransa’nın vergi idaresi DGFIP, çalışanlara ait çalınmış parolalarla yürütülen bir saldırıda vergi sistemlerinden veri sızdırıldığını yedi hafta boyunca fark edemedi. Yayımlanan incelemeye göre saldırı, gelişmiş bir istismardan değil; zayıf oturum koruması, ağların yeterince ayrılmaması ve izleme eksiklerinden beslendi.
İhlal, DGFIP’nin vergi sitesi impots.gouv.fr üzerinden verilen E-Contact mesajlaşma aracındaki verilere uzandı. Kurumun açıkladığı sayılara göre olay 350 binden biraz fazla bireyi ve 250 binden biraz fazla işletmeyi etkiledi. Mükelleflerin çevrim içi hesapları ve kendi parolaları ele geçirilmedi.
Kimlik bilgileri açısından risk altına giren kişiler için vergi kimlik numarası, iletişim bilgileri, aile durumu, referans vergi geliri, stopaj oranı ve DGFIP ile yazışma geçmişi erişilmiş ya da kopyalanmış olabilir. 250’den az kişi için mesajların kendisinin de alınmış olabileceği belirtiliyor. Şirket tarafında ise şirket adı, SIREN kayıt numarası, adres ve temel mesaj ayrıntıları etkilendi; 2 bin 76’dan az işletmede mesajların içeriği de görülebilmiş olabilir.
Sızma 12 Ağustos’ta ortaya çıktı. Saldırgan, çevrim içi bir forumda veri sızdırdığını iddia ettiğinde ilk veri partisi üzerinden yedi hafta geçmişti. Bunun ardından Başbakan Sébastien Lecornu, Fransız siber güvenlik kurumu ANSSI’den derinlemesine denetim istedi. Ağustos ayında DGFIP’yi denetleyen bakanlık ise ilk etapta farklı bir açıklama yapmış, erişim kontrollerinin saldırıyı “saldırının karmaşıklığı” nedeniyle göremediğini söylemişti.
Çalınan çalışan parolaları kapıyı açtı
ANSSI’nin raporuna göre saldırgan içeri iki ayrı yoldan girdi. İlk iz, mayıs ayının başında görülen şüpheli oturum açmalarla başladı ve E-Contact’a kadar uzandı. Bu hatta kullanılan birkaç düzine DGFIP çalışan parolasının üç aylık bir süreçte çalındığı tespit edildi. Parolaların, kurumun yönetmediği bilgisayarlardan, büyük olasılıkla çalışanların kişisel cihazlarından infostealer türü zararlı yazılımlarla alındığı değerlendiriliyor. Infostealer ailesi, tarayıcılarda ve sistemlerde kayıtlı kimlik bilgilerini sessizce kopyalamasıyla biliniyor.
Saldırganın kullandığı PIGP ve ADER adlı iki portal yalnızca parola istiyordu. Bu nedenle çalınmış bir parola doğrudan işe yaradı. PIGP, DGFIP personelinin e-posta ve insan kaynakları işlemleri için kullandığı bir web portalıydı. ADER ise Fransız kamu bakanlıklarını birbirine bağlayan RIE ağı üzerinden bazı DGFIP uygulamalarına erişim sağlıyordu.
İnceleme, saldırganın RIE’ye Eğitim Bakanlığı sistemleri üzerinden ulaştığını ortaya koydu. Bu sistemler ağa bağlıydı ve saldırganın içeri girerken kullandığı kanaldı. Rapora göre hassas DGFIP uygulamaları, RIE’nin geri kalanından yeterince ayrılmamıştı; bu da ağın başka bölümlerinde görünür bir iş ihtiyacı olmamasına rağmen erişim imkânı yarattı. Araştırmacılar ağ içinde başka kamu kurumlarına geçiş denemelerine ait izler de buldu.
ANSSI, saldırganın kullandığı hesapların özel yetkiler taşımadığını, buna karşın geniş miktarda veriye ulaşabildiğini belirtti. Kurum, bu rapor için kullanıcı yetkilerinin nasıl yönetildiğini ayrıca incelemedi.
İkinci sızma hattı tapu kayıt verilerine uzandı. Bu kez APEX adlı portal kullanıldı. APEX, noterler ve tapu uzmanları gibi iş ortakları için tasarlanmıştı ve parola yanında e-posta ile gönderilen tek kullanımlık bir kod istiyordu. DGFIP’nin soruşturması, özel bir şirkette çalışan bir tapu uzmanının bilgisayarının ele geçirilmiş olabileceğini ve saldırganın bu kodu böyle aşmış olabileceğini gösterdi. Bu yolla veri çekimi 27 Temmuz ile 8 Ağustos arasında sürdü. Fransız Senato maliye komitesinin 4 Eylül tarihli notuna göre bu kısım yaklaşık 435 bin haneyi ilgilendiriyordu.
Alarm vardı, sızıntı yoktu
DGFIP’de çalınmış personel oturumları için zaten bir işleyiş bulunuyordu. Kurumun güvenlik operasyon merkezi, yani SOC ekibi, saldırıları izlemekle görevliydi. Bir hesap ele geçirilmiş görünürse ya da bir tehdit istihbaratı sağlayıcısı bunu bildirirse SOC parola sıfırlıyordu.
Bu rutin, saldırganın bazı hareketlerini yakaladı ama veri hırsızlığını durdurmadı. 7 Haziran’da çalınmış bir hesapla yapılan aramalar alarm üretti ve aynı gün parola sıfırlandı. Ancak SOC, saldırganın PIGP’den ADER’e geçtiğini fark etmedi.
23 Haziran’da dış sağlayıcı saldırganın kullandığı bir başka hesabı işaret etti. Bu hesapla yapılan aramalar Paris saatiyle 20.50’de SOC kaydı açtı. Ertesi gün sabaha karşı 04.26’da saldırgan, ADER üzerinden E-Contact’tan veri çekmeye başladı. Veri toplama işlemi sayfa sayfa kopyalama yapan otomatik scraping araçlarıyla yürütüldü.
SOC vakayı 10.40’ta ele alıp hesabın parolasını sıfırladı. Bu işlem PIGP üzerindeki uyarıyı kapattı, ancak ADER’deki açık oturumu sonlandırmadı. Veri akışı yaklaşık 16 saat daha sürdü ve 25 Haziran 02.31’e kadar devam etti.
Temmuz ayında da tablo değişmedi. SOC yine saldırganın yaptığı aramaları gördü ama veri çekimini yakalayamadı. Saldırgan 22 Temmuz’da başka bir çalınmış hesapla otomatik çekimi yeniden başlattı. Ertesi gün aynı hesapla yapılan şüpheli aramalar SOC’nin dikkatini çekti, 24 Temmuz’da parola sıfırlandı.
Rapora göre DGFIP’nin SOC ekibi ADER’i hiç izlemiyordu. Gece saatlerinde yapılan girişler, VPN bağlantıları, Hindistan adreslerinden gelen trafiği ya da kötü amaçlı olarak bilinen IP’leri bir araya getiren bir sistem de bulunmuyordu. Veri hacimleri de alarm üretmedi. 22-25 Haziran arasında değiş tokuş edilen 11 GB veri buna dahil. Kullanıcı başına kaç istek yapıldığının kontrol edilmemesi de ayrı bir eksikti; oysa scraping işlemi her sayfa için bir istek gerektiriyor.
ANSSI, bu sinyallerin tek tek bakıldığında çok sayıda yanlış alarma yol açabileceğini, ancak birlikte ele alınsalar bir uyarı üretebileceklerini yazdı. Kurumun kendi gözetimi de sızıntıyı kaçırdı. Çünkü ANSSI’nin sensörleri yalnızca RIE’nin giriş ve çıkış noktalarında, ayrıca internet sınırında yer alıyor; uygulama günlüklerine erişimi yok.
Saldırgan gerçek personel hesaplarını kullandığı için ANSSI’nin ağ izlemesi etkinliği görmedi. Buna rağmen kurum, toplam istek sayısının yine de alarm üretmesi gerektiğini belirtti.
9 Haziran’da Eğitim Bakanlığı’nın güvenlik ekibi, kendi ağındaki bir olaydan sonra tüm bakanlıklardaki güvenlik ekiplerini bilgilendirdi, 17 uzlaşma göstergesi paylaştı ve bakanlık adreslerinden gelen bağlantıların izlenmesini istedi. Saldırgan bu adreslerden birini daha önce kullanmış, haziran sonunda tekrar denemişti. ANSSI, bu tür göstergelerin analiz edilip paylaşılmasının mümkün olan en kısa sürede yapılması gerektiğini vurguladı.
6 Ağustos’ta ANSSI, geçmiş sensör verilerini tarayarak bulduğu iki şüpheli adresi DGFIP’ye iletti. Kurum bu adresleri engelledi ve beş hesabın parolasını sıfırladı. Buna rağmen iki kurum da sızıntıyı, saldırganın 12 Ağustos’taki forum iddiasına kadar net biçimde doğrulayamadı.
Rapor yazıldığında DGFIP personel hesaplarının ADER erişimi 13 Ağustos’tan, PIGP erişimi ise 18 Ağustos’tan beri kapalıydı. Kurum, bu iki portalın çalışanlara yeniden açılmasını beklemiyor. APEX de kilitlendi; tapu uzmanının hesabı 14 Ağustos’ta devre dışı bırakıldı, firmanın diğer hesapları dört gün sonra kapatıldı. Bu kesintiler, bazı DGFIP hizmetlerini ve iş ortağı kuruluşları ciddi biçimde aksattı.
Hazırlanan eylem planı, tüm DGFIP iş uygulamalarına izleme getirilmesini, güçlü kimlik doğrulamanın devreye alınmasını ve erişilebilecek veri miktarına sınır konmasını içeriyor. ANSSI, açıkların tamamını ortaya çıkarmak için daha önce planlanan kapsamlı bir denetimin gerekli olduğunu söylüyor. Senato notuna göre ikinci giriş adımı olmayan E-Contact’a artık ikinci bir oturum doğrulaması eklenecek; görüntülenen ya da kopyalanan veri miktarındaki olağandışı artışları saptayan araçlar da devreye alınacak. Not hazırlandığında personel, kişisel cihazlardan DGFIP araçlarına artık erişemiyordu.
ANSSI’nin DGFIP için sıraladığı öneriler arasında, parola sıfırlandığında tüm uygulama ve portallardaki aktif oturumların da kapatılması yer alıyor. Bir hesap ele geçirildiğinde, saldırının muhtemel başladığı tarihten itibaren hesabın ne yaptığının incelenmesi isteniyor. Kurum, her uygulamada çok faktörlü kimlik doğrulama kullanılmasını ve ikinci faktörün parolayı çalan bir saldırgana rağmen hesabı korumasını talep ediyor. E-posta ile gönderilen tek kullanımlık kodun yeterli olmayacağı, çünkü aynı parola posta kutusunu da açıyorsa bu yöntemin koruma sağlamayacağı belirtiliyor. Donanım anahtarları ya da doğrulama uygulamaları, mümkünse ayrı bir cihaz üzerinde, daha güçlü seçenekler olarak öne çıkarılıyor.
Raporda ayrıca tüm iş uygulamalarının bir SIEM içinde izlenmesi, belirli sürelerde erişilen kayıt, yapılan istek ve aktarılan veri miktarına kota konması ve kişisel cihazların iş kaynaklarına erişimine izin verilmemesi gerektiği ifade ediliyor.