

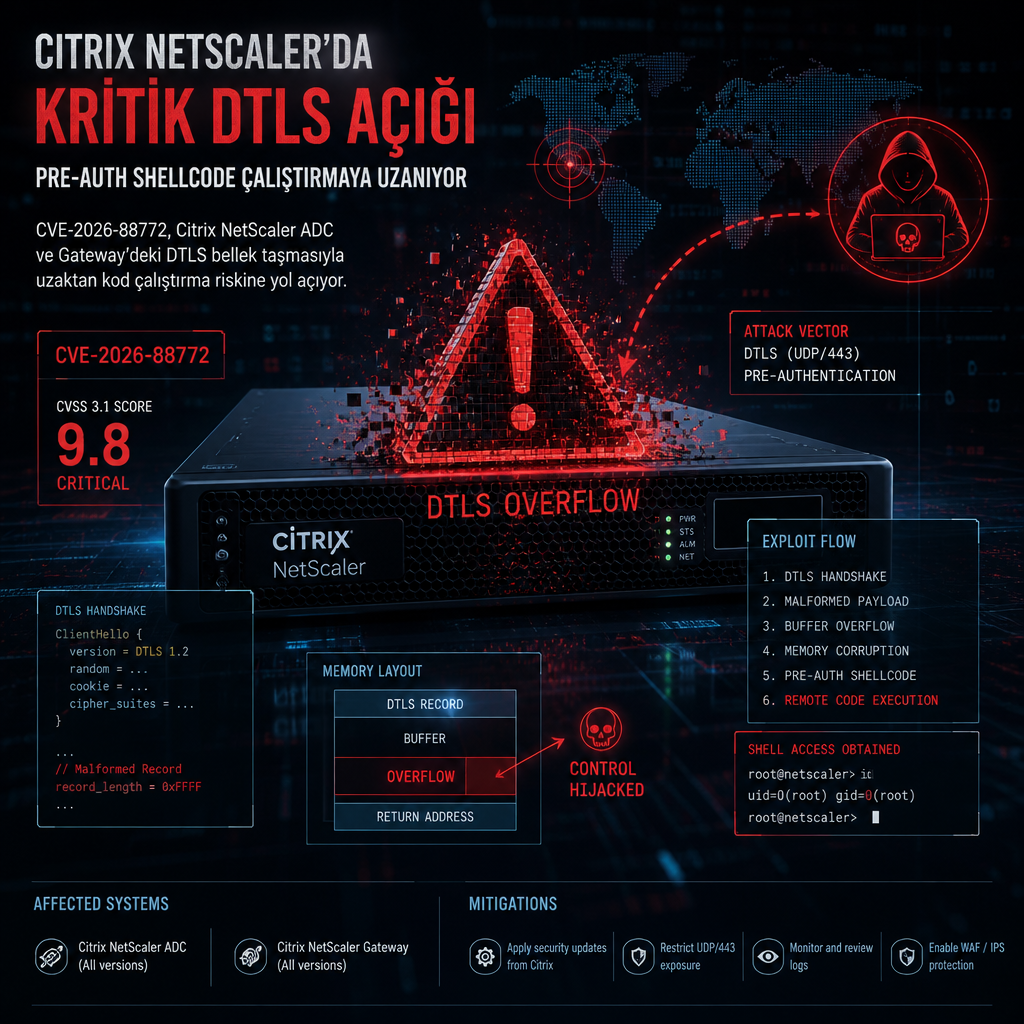
Citrix NetScaler ADC ve NetScaler Gateway ürünlerinde ortaya çıkan CVE-2026-88772, güvenlik araştırmacılarının analizine göre, kimlik doğrulama olmadan uzaktan kod çalıştırmaya giden bir yola dönüşebiliyor. CVSS puanı 9.5 olarak verilen açık, NetScaler Packet Processing Engine (NSPPE) içindeki DTLS paket işleme mantığında bir bellek taşması hatasından kaynaklanıyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı CISA da bu zafiyeti, bellek tamponu sınırları içinde işlemlerin yanlış kısıtlanması olarak tanımladı ve saldırının uzaktan kod çalıştırma ya da servis reddiyle sonuçlanabileceğini bildirdi. watchTowr’ın incelemesine göre NetScaler, DTLS el sıkışma başlığındaki fragment_length alanına örtük biçimde güveniyor. Sorun, başlıkta yer alan parça boyu ile aynı kayıtta bildirilen toplam uzunluk arasında fark oluştuğunda başlıyor; fragment_length alanı 1 bayt gösterirken length alanı 120 baytlık tam mesajı işaret edebiliyor.
Bu tutarsızlık kötüye kullanıldığında saldırgan, dışarıdan küçük görünen ama tamponun içine daha büyük veri yazdıran kötü amaçlı bir kayıt hazırlayabiliyor. Güvenlik araştırmacısı Sina Kheirkhah, 120 baytlık bir el sıkışma mesajının 120 ayrı parçayla iletilebildiğini anlattı. Her parçada length değeri 120 görünürken fragment_length yalnızca 1 bayt olarak ayarlanabiliyor. Parçaların ofseti 0’dan 119’a kadar ilerliyor ve tüm konumlar dolduğunda sunucu mesajı tamamlanmış sayıyor. Bu birleştime işlemi reassembly olarak adlandırılıyor.
Teknik akışta her biri 1.459 baytlık paketler NetScaler Buffers, yani NSB’ler içinde tutuluyor. Ardından bu veriler yalnızca 35.840 baytlık bir scratch buffer içinde birleştiriliyor. Zafiyetli sürüm, bir sonraki paketin bu geçici alana sığıp sığmadığını denetlemediği için veri tamponun sonunu aşıyor ve buffer overflow oluşuyor. Kheirkhah, kötü niyetli kayıtların yeniden birleştirme koduna her kaydın 120 baytlık el sıkışma mesajına yalnızca bir bayt sağladığı izlenimi verdiğini, buna karşın NSPPE’nin her kayıtta kaydın neredeyse tamamını bir NSB içinde tuttuğunu belirtti. 120 kaydın ardından el sıkışma mesajı tamamlanmış sayılıyor, ancak NSB zinciri yaklaşık 174 KB veri içeriyor.
watchTowr’ın analizi, bu taşmanın yürütme akışını istenen yöne çevirmek için kullanılabildiğini de ortaya koydu. Ekip, saldırganın mprotect() sistem çağrısı ile NX, yani çalıştırılamaz bellek korumasını aşarak rastgele shellcode çalıştırabildiğini bildirdi. Analizde, bu yöntemin root düzeyinde ayrıcalıklarla kontrol elde etmeye kadar uzanabildiği aktarıldı.
Bu açıklama, aynı zafiyet ailesinin gerçek dünyada istismar edildiğinin duyurulmasından bir gün sonra geldi. Preemptive exposure management alanında çalışan şirket, daha önce CVE-2026-88771 için bir kavram kanıtı yayımlamıştı. Yapılan değerlendirmelere göre CVE-2026-88771 ve CVE-2026-88772 birlikte kötüye kullanıldı.
CVE-2026-88772 için ayrıntılar NVD üzerinde de yer alıyor: https://nvd.nist.gov/vuln/detail/CVE-2026-88772