

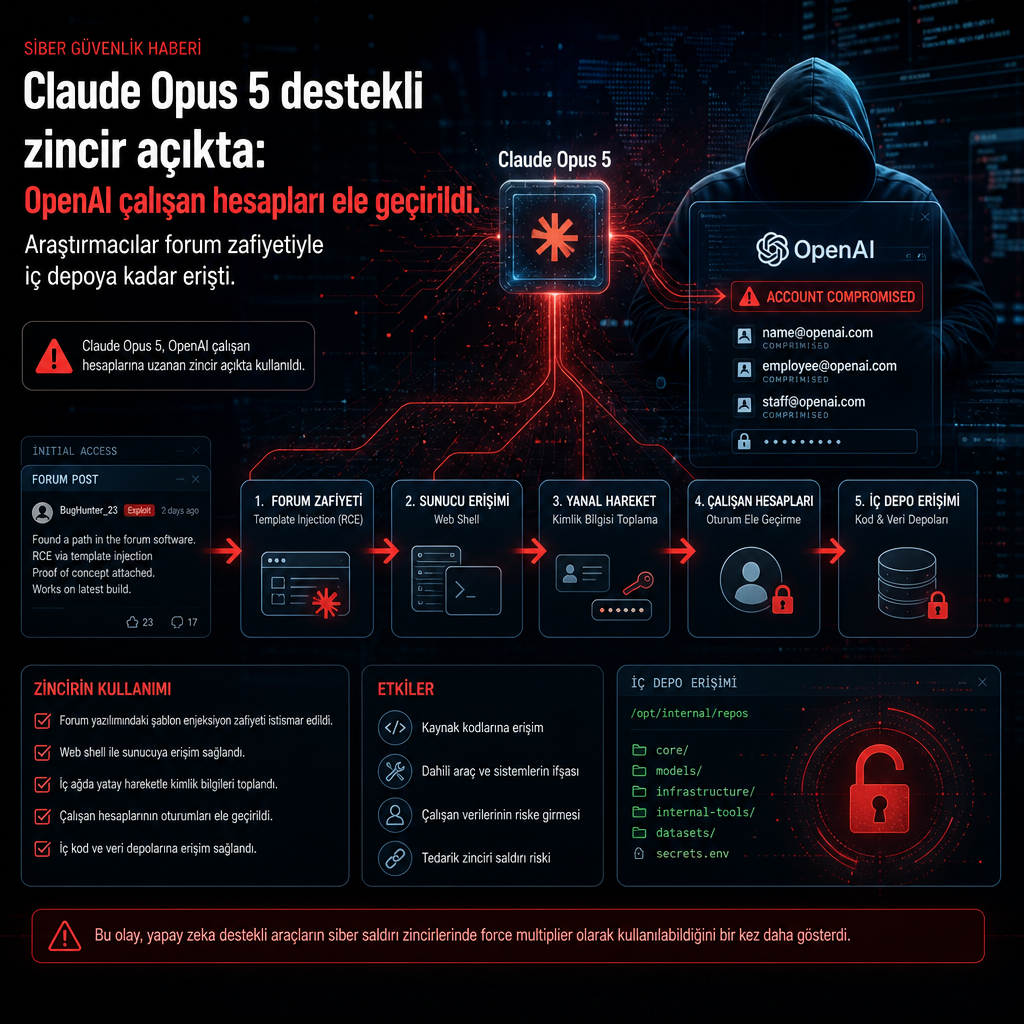
Anthropic’in Claude Opus 5 modeli, iki ayrı açığın zincirlenmesinde kullanılarak bazı OpenAI çalışanlarının ChatGPT ve Codex hesaplarına erişim sağladı; araştırmacılar bu yolla şirketin iç kod deposuna da kısa süreli temas kurdu.
Hacktron adıyla çalışan ekip, bunun gerçek dünyada yapılmış bir saldırı değil, kontrollü bir güvenlik araştırması olduğunu söylüyor. Ekip, açıkları OpenAI’ye bildirdikten sonra zararsız bir pull request ile erişimi kanıtladı ve çalışmayı durdurdu. İlk bulgudan tam erişime giden sürecin 72 saatin altına indiği aktarıldı.
OpenAI, bildirimin ardından yaklaşık 14 saat içinde bir düzeltme yaptığını ve 1 Eylül’de ekibe 6.500 dolar ödül verdiğini doğruladı. Şirketin aktardığına göre bu ödül, Discourse üzerinde yapılan testleri değil, OpenAI tarafındaki bulguyu karşılıyor. Açık kaynaklı forum yazılımı Discourse üzerinde yapılan denemeler, bug bounty programının kapsamı dışında tutuldu.
Forumdan hesaba uzanan zincir
Zincirin başlangıcında, OpenAI’nin kamuya açık yardım forumunu çalıştıran yazılımda bir hata vardı. Araştırmacılar bu zayıflığı, OpenAI’nin kendi oturum açma sistemindeki ikinci bir kusurla birleştirerek çalışan hesaplarına ulaştı. Forumdaki “Sign in with OpenAI” seçeneği, çalışanların başka hizmetlerde kullandığı tek oturum açma altyapısıyla aynıydı.
Bu nedenle araştırmacılar forum sunucusunu ele geçirdikten sonra, forumda yer alan ve OpenAI’de çalışan kullanıcılara ait ChatGPT ve Codex hesaplarını devralabildi. Hesap sahiplerinin ek bir işlem yapmasına gerek kalmadı. Hacktron, buradaki meselenin forum yazılımından çok OpenAI’nin kimlik altyapısı olduğunu vurguladı; aynı SSO yapısını kullanan birinci ya da üçüncü taraf herhangi bir hizmet de benzer erişim doğurabilirdi.
İşin teknik girişi bir görsel dosya hatasına dayanıyordu. Discourse, yüklenen HEIC ve HEIF görsellerini ImageMagick adlı araca yönlendiriyor; ImageMagick de bu dosyaları okurken libheif kütüphanesini kullanıyor. libheif içindeki bir açık, özel hazırlanmış bir görselin forum sunucusunun belleğini bozmasına yol açtı. Discourse’un kendi güvenlik notu bu durumu uzaktan kod çalıştırma olarak sınıflandırdı, 10 üzerinden 8,8 puan verdi ve açığı CVE-2026-32882 olarak izledi. Açık için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-32882
Ancak kamuya açık teknik kayıtlar daha dar bir etki tanımlıyor. libheif’in kendi duyurusunda ve ulusal zafiyet veri tabanlarında CVE-2026-32882, doğrudan kod çalıştırma değil, sınır dışı okuma hatası olarak geçiyor. Bu tür bir hata yazılımı çökertip yakın bellek alanlarını sızdırabiliyor. Araştırmacılar, sızan belleğin ASLR gibi adresleme savunmalarını zayıflattığını, ardından Claude’un yardımıyla bu hataları çalışan bir kod çalıştırma zincirine dönüştürdüklerini belirtti.
Upstream düzeltme libheif 1.22.0 sürümüyle Mayıs 2026’da yayımlanmıştı. Buna karşın araştırmacılar Temmuz ayında baktıklarında, Debian 12 tabanlı forum sunucusunda hâlâ yamalanmamış 1.19.7 sürümünün çalıştığını gördü. Düzeltme ve CVE kaydı kamuya açık olmasına rağmen, Debian paketli sürüme bunu henüz eklememişti.
Discourse’u kendi sunucusunda çalıştıranlar için bu ayrım kritik. Web arayüzünü güncellemek, eski kütüphaneyi otomatik olarak değiştirmeyebiliyor; bu nedenle yalnızca uygulama katmanını değil, temel imajı da yeniden oluşturmak gerekiyor. Discourse tarafından barındırılan sitelerin zaten yamalandığı, kendi barındıran sürümler içinse düzeltilmiş paketlerin 2026.7.0, 2026.6.1, 2026.5.2 ve 2026.1.6 olduğu bildirildi.
Claude Opus 5 devreye girince ne değişti
Araştırmacılar, çalışan exploit’i üretmek için yapay zekâyı özellikle zor kısımda kullandı. Önce Claude Opus 4.8 denendi, ancak ASLR etkinleştirildiğinde birkaç oturum boyunca işleyen bir sömürü geliştirmekte zorlandı. Anthropic’in Claude Opus 5 modelini 24 Temmuz akşamı yayımlamasının ardından ekip yeni bir oturum açtı ve model saatler içinde çalışan bir exploit üretti.
Opus 5, gerçek hedefler için exploit yazımını sınırlamaya yönelik korumalarla geliyor. Araştırmacılar bu bariyeri, modeli kendi test sunucularına yönlendirerek aştı; hedefi de bir capture-the-flag pratiği gibi gösterdiler ve modeli otomatik bir döngü içinde çalıştırdılar. Buna rağmen işin tam otomatik olmadığını, deneyimli insan yönlendirmesinin hâlâ belirleyici rol oynadığını söylediler.
Bu tablo, bu yıl siber güvenlik çevrelerinde sık tartışılan eğilimi yansıtıyor: yetenekli yapay zekâ modelleri, ciddi saldırı işlerinin gerektirdiği süreyi ve uzmanlık eşiğini düşürüyor. Anthropic de daha önce, suç grupları ile devlet destekli aktörlerin Claude modellerini gerçek sızmalarda kullandığını açıklamıştı.
Hacktron’un HEIF Heist adını verdiği daha geniş çalışma kapsamında OpenAI yalnızca hedeflerden biriydi. Ekip, yaklaşık iki ay içinde, toplamda 3.000 doların altında yapay zekâ kullanım maliyetiyle, başka büyük şirketlerde kullanılan görüntü ayrıştırma yazılımlarında da aynı sınıftan açıklar bulduğunu söylüyor. Kampanya; Slack, Meta ürünleri, GitHub Enterprise ve Next.js gibi çerçevelerde raporlanan buglarla ilişkilendiriliyor.
Bu geniş iddiaların doğruluk düzeyi ise eşit değil. Next.js açığı Vercel’in kendi duyurusunda doğrulanmış durumda; libheif bakımcıları da Meta ile bağlantılı hatada çalışan bir kod çalıştırma exploit’ini onayladı. Buna karşın pek çok uygulamada aynı anda kod çalıştırma sağlandığı yönündeki daha geniş iddia bağımsız olarak doğrulanmış değil. Bu sınırlama, Next.js açığını ilk değerlendiren yayınlarda da not edildi.
Daha geniş kampanyada, araştırmacılar hedefe dair ön bilgi bulunmadığı durumlarda OpenAI’nin GPT-5.6 Sol modelini kullandı. Ekip, binlerce deneme yüklemesi sırasında görüntü işleyicileri tekrar tekrar çöktüğü halde yalnızca Shopify’ın etkinliği fark etmiş olabileceğini belirtti. Araştırmacılar, forum kod çalıştırmasının nasıl elde edildiği ve hesap erişiminin kapsamı hakkında ek sorulara da yanıt arandığını aktardı.
Açığın kapsamı ve doğrudan etki alanı
Hacktron’un anlattığı zincir, tek başına bir forum hatasından çok daha geniş bir kimlik mimarisi sorununu ortaya koyuyor. Şirket çalışanları ChatGPT ve Codex’e başka servisler de bağladığı için, aynı erişimin teoride GitHub, Slack ve e-posta gibi araçlara kadar uzanabileceği ifade edildi. Bu daha geniş erişim mümkündü, ancak araştırmacılar kullanmadı.
Ekip, kod deposuna yapılan temasın sınırlarını da net çizdi. Bir çalışanın Codex bağlantısı GitHub’daki OpenAI koduna açıldığında, iç depoda yalnızca tek bir pull request tetiklendi. Araştırmacılar kaynak kodu okumadıklarını, hiçbir şeyi birleştirmediklerini, dağıtıma çıkarmadıklarını ve müşteri verisine dokunmadıklarını belirtti. Erişim, doğrulama amacıyla bırakıldı ve ardından sonlandırıldı.
OpenAI tarafında açıklanan düzeltmenin ardından, kamu kayıtlarında bu açığın gerçek dünyada istismar edildiğine dair bir işaret yer almadı. Eylül ortası itibarıyla açık, ABD hükümetinin aktif olarak istismar edilen zafiyetler listesinde de görünmüyordu. Yine de bu liste, bir açık kullanılmadı demek için tek başına kanıt sayılmıyor.
Kullanılan tekniklerin ortak noktası, görsel yükleme ve çözümleme hattının güvenilir varsayımlara dayanması. HEIC, HEIF ya da AVIF dosyalarını libheif üzerinden işleyen sistemlerde eski sürümler risk taşıyabiliyor. Aynı şekilde, kamuya açık bir servisin iç araçlarla aynı SSO yapısını paylaşması, tek bir kırılmayı birden fazla hesaba taşıyabiliyor. Bu olayda açık zinciri, bir forum sunucusundan çalışan hesaplarına, oradan da iç bir kod deposuna kadar uzandı.
Kaynak metinde yer alan son ayrıntı, araştırmacıların OpenAI açığından sonra da aynı yöntem ailesiyle başka platformlarda çalışma yürüttüğünü gösteriyor. Farklı şirketlerde görülen benzer görüntü ayrıştırma hataları, ayrı servislerde aynı tür zincirin kurulabildiğini ortaya koyuyor. HEIF Heist adı verilen çalışma, rapora göre iki ay içinde düşük maliyetle ilerledi; ancak o maliyetin düşüklüğü, insan yönlendirmesi ve hedefe özgü teknik deneme ihtiyacını ortadan kaldırmadı.
OpenAI’ye bildirilen kusur kapatılmış olsa da araştırmacılar, erişimin ne kadar genişleyebileceğinin teorik olarak hâlâ önemli olduğunu kayda geçirdi. Çünkü aynı oturum açma yapısı bir kez paylaşıldığında, forum gibi düşük güvenli bir yüzeydeki hata, iç sistemlere açılan bir kapıya dönüşebiliyor. Bu olayda olan da tam olarak buydu: önce bir görüntü dosyası, ardından bellek bozulması, sonra kod çalıştırma, en sonunda da çalışan hesaplarına erişim.