

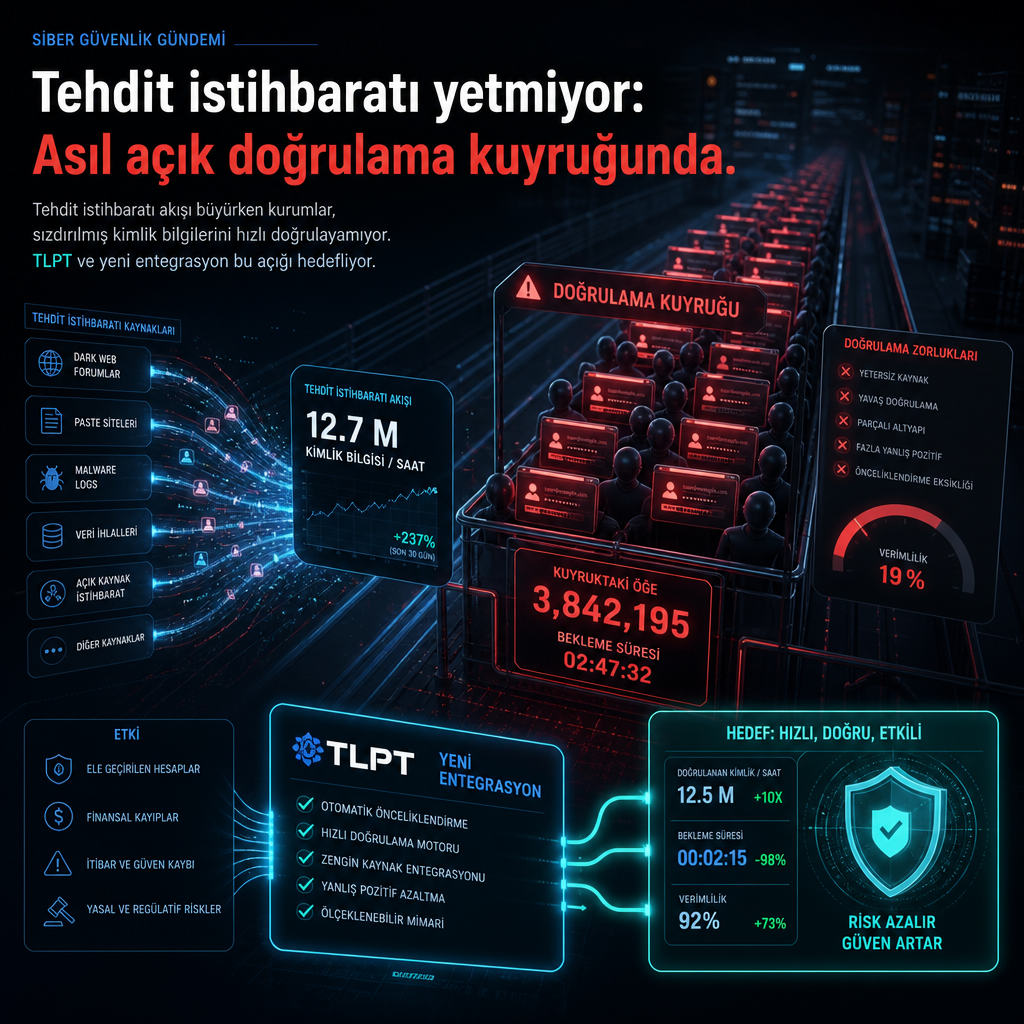
Siber güvenlik ekipleri tehdit istihbaratında bir açık kimlik bilgisi gördükten sonra hâlâ en zor aşamada takılıyor: Bu bilginin gerçekten sömürülebilir olup olmadığını, kendi ortamlarında hızlıca doğrulamak.
Yayımlanan son değerlendirmelerde, sorunun istihbarat eksikliğinden çok, yüksek önemdeki uyarıların test edilmeden bir sıraya alınmasından kaynaklandığı anlatılıyor. Özellikle sızdırılmış kimlik bilgileri, yeni açığa çıkmış zafiyetler ve canlı tehdit sinyalleri, kurumların saldırı yüzeyine karşı tek tek sınanmadığında risk birikiyor.
Uyarı geliyor, test gecikiyor
Güvenlik ekipleri bir alarmı gördüğünde çoğu zaman önce önceliklendirme yapıyor, ardından saldırı testi için gerekli uzmanlığa ve zamana sahip birinin devreye girmesini bekliyor. Sorun tam da bu bekleme süresinde büyüyor. İstihbarat akışı, özellikle büyük ölçekli ortamlarda, her sinyalin canlı sistem üzerinde sınanmasına yetecek operasyonel kapasitenin önüne geçmiş durumda.
Recorded Future ürün ekipleriyle yapılan görüşmelerde de aynı tablo anlatılıyor: Faydalı tehdit verisinin hacmi, çoğu güvenlik ekibinin bunu tek tek doğrulama hızını aşıyor. Bu nedenle sorun veri yokluğu değil, veriyi test edecek zaman ve özel saldırı becerisi eksikliği olarak öne çıkıyor.
Burada kastedilen yalnızca saldırgan bakış açısı değil. Kurum içi savunma ekipleri de benzer araçları kendi ağlarında açık aramak, yanlış pozitifleri elemek ve gerçekten sömürülebilir olanı ayırmak için kullanıyor. Fark, bu kez aynı testin canlı iş ortamına ve gerçek saldırı yüzeyine uygulanması.
TLPT istihbaratı doğrudan teste bağlıyor
Threat-led penetration testing, kısa adıyla TLPT, bu yüzden yalnızca düzenleyici bir zorunluluk olarak görülmüyor; daha geniş bir işletim modeline dönüşüyor. Yöntem, sabit takvimlere göre ilerleyen klasik denetim yaklaşımı yerine, o an eldeki istihbaratın işaret ettiği somut tehditleri merkeze alıyor.
Örneğin sızdırılmış belirli bir kimlik bilgisi ya da yeni açıklanmış belirli bir zafiyet varsa, TLPT bunu soyut bir risk başlığı olarak bırakmıyor. Doğrudan, bu hesabın ya da zafiyetin o anda, o ortamda kullanılıp kullanılamadığını kanıtlamaya çalışıyor. Güvenlik ekiplerinin sınırlı test kapasitesini en çok ayırmak istediği alan da bu kanıt aşaması.
Metinde aktarılan çerçeveye göre amaç, olasılık düzeyindeki bir uyarıyı doğrulanmış bulguya çevirmek. Leaked credential gibi bir sinyalde, testin çıktısı basit: Bu kimlik bilgisi bu ortamda işe yarıyor mu, yaramıyor mu? Kurumlar için kritik ayrım da burada ortaya çıkıyor.
Pentera ve Recorded Future entegrasyonu ne yapıyor
Bu yaklaşımın sahadaki örneklerinden biri, Pentera ile Recorded Future arasındaki entegrasyon. Kurulan yapı, sinyalin Recorded Future’dan, Pentera’nın kendi platformundan ya da başka bir istihbarat kaynağından gelmesine bakmaksızın, otomatik bir doğrulama çalışmasını tetikleyebiliyor. Böylece uyarı, yalnızca kayıt altına alınan bir bilgi olarak kalmıyor; kurumun gerçek saldırı yüzeyine karşı test ediliyor.
İlk geliştirilen yetenek, Recorded Future’ın sızdırılmış kimlik bilgisi istihbaratını bir kurumun dış saldırı yüzeyinin otomatik testine bağlıyor. Sistem, hangi açığa çıkmış kimlik bilgilerinin saldırgan tarafından gerçekten kullanılabildiğini belirlemeye çalışıyor ve hepsini eşit aciliyetle işaretlemek yerine işe yarayanı ayırıyor.
Bu, özellikle internetten erişilebilen servisler, uzaktan oturum açma bileşenleri ve hesap güvenliği yönetimi bulunan kurumlarda önem taşıyor. Çünkü dış saldırı yüzeyi üzerinde doğrulama yapılmadığında, sadece liste uzuyor; hangi girdinin doğrudan istismar edilebilir olduğu belirsiz kalıyor.
Erken test sürecine katılan müşterilerden Wyndham Hotels & Resorts’ta siber güvenlikten sorumlu başkan yardımcısı Joseph Gothelf, tehdit istihbaratı ile güvenlik doğrulamasının birleşmesini güvenlik programındaki en önemli değişimlerden biri olarak gördüklerini söyledi. Gothelf, “Nelerin geleceğini bilmek cevabın sadece yarısı. Kendi ortamımızda, hızlı biçimde buna karşı test yapabilmek, yapay zekâ çağında gerçek dayanıklılığı kuruyor” ifadelerini kullandı.
Recorded Future’ın beslemesi, diğer müşterilerde olduğu gibi sızdırılmış bir kimlik bilgisini sisteme düşürüyor. Ancak bu bilginin, hangi üretici aracının kullanıldığına bakılmaksızın, belirli bir ortamda hâlâ çalışıp çalışmadığı çoğu güvenlik programının hızlı yanıt veremediği soru olmaya devam ediyor. Haberde aktarılan çerçeveye göre bütçenin, yeni bir istihbarat akışından çok mevcut bilginin doğrulanmasına kaydırılması gerektiği vurgulanıyor.
Bu doğrulama yaklaşımı, tehdit istihbaratı ile penetrasyon testini aynı iş akışında buluşturan yeni bir operasyon modeline işaret ediyor. Gelen sinyal, sıraya eklenen bir uyarı olmaktan çıkıp doğrudan test senaryosuna dönüşüyor; kurumlar da böylece yalnızca daha fazla veri değil, mevcut verinin sahadaki karşılığını almayı hedefliyor.
Pentera, Recorded Future ile birlikte geliştirdiği bu entegrasyonun bir sonraki anlatımını 29 Eylül’de yapılacak “Threat Intel’ Just Got Teeth, TLPT Goes Live” web seminerinde paylaşacağını duyurdu.