

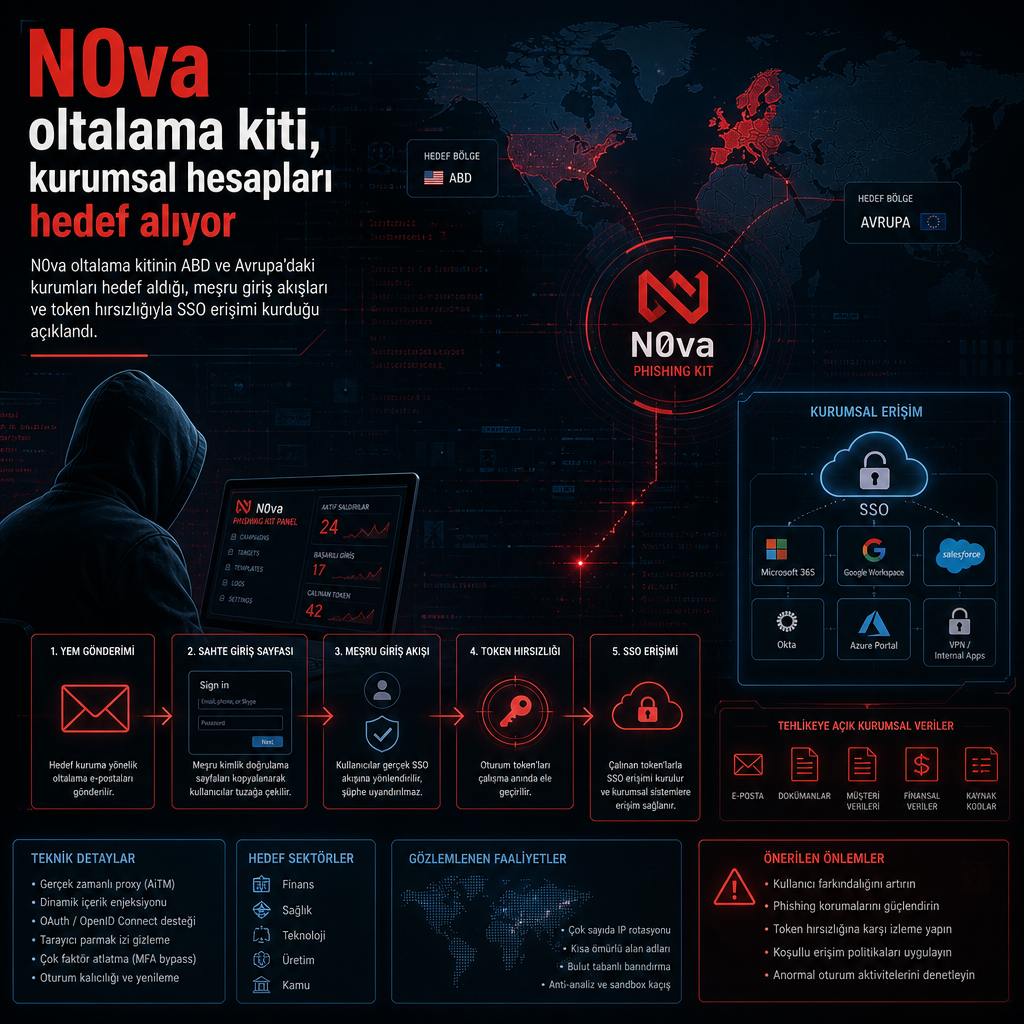
Kimlik avı artık yalnızca sahte giriş ekranlarından ibaret değil. N0va adlı phishing kitinin, Kuzey Amerika ve Avrupa’daki devlet, teknoloji, danışmanlık, sağlık ve benzeri sektörlerde faaliyet gösteren kuruluşları hedef aldığı; saldırganların da Microsoft Teams, SharePoint, OneDrive, DocuSign, Google Drive, Dropbox, Zoom ve Adobe Sign gibi yaygın iş servislerini taklit ederek kurumsal hesap erişimi toplamaya çalıştığı bildirildi.
Kampanya, kullanıcıları sahte oturum açma sayfalarına yönlendirmek yerine çoğu zaman meşru kimlik doğrulama akışlarını kullanan bir yapı izliyor. Bu yöntem, saldırıyı ilk bakışta daha inandırıcı gösteriyor ve kurbanın şüphelenmesini zorlaştırıyor.
Analizlerde, N0va etkinliğinin özellikle ABD ve Avrupa’daki kurumlarda görüldüğü, kullanılan iş platformları ve bulut servisleri nedeniyle de çok farklı kuruluş tiplerini ilgilendirdiği belirtildi. Kayıtlara geçen faaliyetler, kamu kurumlarından sağlık kuruluşlarına kadar uzanan geniş bir yelpazeye yayılıyor.
Token hırsızlığıyla SSO erişimi açılıyor
N0va’nın teknik akışında kullanıcıyı önce kurumsal bir markayı taklit eden oltalama sayfası karşılıyor. Ardından saldırı, device code phishing olarak bilinen yönteme veya benzer yönlendirmelere ilerliyor. Kullanıcı kimlik doğrulamasını tamamladığında kit, access token ve refresh token bilgilerini ele geçirebiliyor.
İncelemeye göre saldırganlar, token exchange ya da device registration mekanizmalarını kötüye kullanarak tek oturum açma altyapısında erişim kurabiliyor. Bu, saldırganın yalnızca e-posta kutusuna değil, dosyalara, bulut uygulamalarına ve aynı kimlik hesabına bağlı diğer kurumsal kaynaklara da ulaşabilmesi anlamına geliyor.
Kampanyada izlenen saldırı zinciri kısa biçimde şöyle özetleniyor: güvenilir marka taklidi, device code phishing, meşru kimlik doğrulama, access ve refresh token ele geçirme, token exchange ya da device registration, ardından kurumsal kaynaklara SSO erişimi.
Bu akışın sonucu, tek bir hesabın ele geçirilmesinin birden fazla iş sistemine kapı aralayabilmesi. Erişim uzun süre fark edilmezse, araştırmacıların değerlendirmesine göre veri sızıntısı, operasyonel kesinti ve mali kayıp riski büyüyor.
N0va’nın sıradan bir oltalama girişimi gibi görünmesinin nedeni de burada yatıyor. Saldırı, her aşamada Microsoft Teams ya da Google Drive gibi çalışanların aşina olduğu servisleri kopyalayarak güven duygusunu istismar ediyor. Böylece kullanıcı, sahte bir sayfada değil, tanıdık bir iş akışında ilerlediğini sanabiliyor.
Aynı yaklaşım, güvenlik ekipleri için de ayrı bir zorluk yaratıyor. Çünkü olay, tek bir URL ya da tekil bir girişim olarak görülürse kampanyanın daha geniş yapısı gözden kaçabiliyor.
ANY.RUN’un Threat Intelligence Lookup sistemi içinde, N0va’ya özgü URL yapısı üzerinden bağlantılı etkinlikleri takip etmek mümkün hale geliyor. Kullanılan desen, url:"/api/verification/init\?session=*&flow=*prompt_profile=" sorgusuyla eşleşen adresleri ve aynı istek yapısını taşıyan kayıtları öne çıkarıyor.
Bu tür bir eşleme, analistlerin tek bir göstergenin ötesine geçerek ilgili alan adlarını, IP adreslerini, dosyaları, sandbox oturumlarını ve altyapı ilişkilerini birlikte görmesine yardımcı oluyor. Böylece şüpheli kayıtların izole bir olay mı yoksa daha geniş bir kampanyanın parçası mı olduğu daha hızlı anlaşılabiliyor.
Kayda geçen kullanım örnekleri, aynı yapının farklı gönderimlerde ve farklı altyapı parçalarında tekrar ettiğini gösteriyor. Bu da saldırganların sabit bir yöntem setiyle hareket ettiğini, göstergelerin birbirine bağlandığında kampanya resminin daha net çıktığını ortaya koyuyor.
N0va etkinliğine dair bulguların, olay müdahalesi ve tehdit avı sırasında doğrudan işlenebilecek biçimde sunulduğu da belirtiliyor. Kurumlar için asıl fark, bir URL’nin tek başına değil, bağlı oturumlar ve ilişkili altyapı ile birlikte ele alınmasıyla ortaya çıkıyor.
Threat Intelligence Lookup, bu tür ilişkili kayıtları bir araya getirerek güvenlik ekiplerinin ilk doğrulama aşamasında daha az zaman harcamasını sağlıyor. Analistler, her bağlantıyı manuel olarak birleştirmek yerine eşleşen göstergeler üzerinden ilerleyebiliyor.
Bu yaklaşım, özellikle olay sayısı yüksek olan SOC ekiplerinde önceliklendirmeyi kolaylaştırıyor. İlk bakışta birbirinden kopuk görünen sinyaller, aynı kampanyaya ait oldukları anlaşılınca farklı bir öncelik sırasına yerleşiyor.
N0va’nın hedefleri arasında hükümet, teknoloji, danışmanlık ve sağlık kuruluşlarının yer alması, kampanyanın belirli bir sektöre sıkışmadığını gösteriyor. Saldırının dayandığı platformlar kurumsal hayatın gündelik araçları olduğu için, kampanya çok geniş bir kullanıcı grubuna temas edebiliyor.
Analizde ayrıca, saldırganların meşru iş platformlarını taklit ederek güvenilirlik sağlamaya çalıştığı vurgulanıyor. Bu durum, klasik oltalama kontrol listelerinin ötesinde, oturum akışları ve token davranışlarının da izlenmesini gerektiriyor.
Kurumsal erişim ele geçirildiğinde etki yalnızca ilk kullanıcı hesabıyla sınırlı kalmıyor. Hesabın yetkisine göre saldırganlar, müşteri kayıtlarına, çalışan bilgilerine, fikri mülkiyete ve gizli yazışmalara ulaşabiliyor.
Finansal zarar tarafında, ele geçirilen hesapların ödeme dolandırıcılığı ya da fatura manipülasyonu için kullanılabildiği belirtiliyor. Bu tip işlemler, saldırının başlangıçta kimlik avı gibi görünmesine rağmen daha sonra doğrudan para kaybına dönüşmesine yol açabiliyor.
Uyum ve hukuk tarafında ise regüle verilerin açığa çıkması bildirim yükümlülükleri, soruşturmalar, sözleşmesel ihtilaflar ve yaptırımlar doğurabiliyor. Güvenilir bir şirket hesabının ihlali, kurum ile iş ortakları arasındaki ilişkiyi de zedeleyebiliyor.
İncelemeye göre, erişimin fark edilmesiyle birlikte oturumların iptali, kimlik bilgilerinin sıfırlanması, etkilenen sistemlerin araştırılması ve bazı hizmetlerin geçici olarak sınırlandırılması gerekiyor. Bu da müdahale sürecinde iş akışlarını yavaşlatabiliyor.
N0va’nın tam da bu nedenle yalnızca bir oltalama kampanyası olarak görülmediği aktarılıyor. Araştırmacılar, kimlik temelli saldırıların kurumsal operasyonlara doğrudan temas eden bir olay zincirine dönüşebildiğini belirtiyor.
Saldırının nasıl çalıştığına ilişkin örneklerde Microsoft temalı yemler öne çıkıyor. Bu yemler, kullanıcıyı Microsoft markasına benzeyen bir sayfaya çekiyor ve ardından meşru kimlik doğrulama adımlarından geçiriyor. ANY.RUN’un etkileşimli sandbox ortamında incelenen bir örnekte, Microsoft temalı oltalama sayfası açık biçimde görüldü.
Sandbox kaydı, yalnızca kötü amaçlı bir sayfayı değil, saldırının tamamına uzanan akışı da ortaya çıkarıyor. İlk yönlendirmeden ağ trafiğine, sonrasındaki davranışlara kadar olan zincir aynı oturum içinde izlenebiliyor.
Bir vakada, sistemin ilk kötü niyetli kararını 24 saniyede ürettiği ve saldırı zincirinin tamamının aynı oturumda görünür hale geldiği aktarıldı. Bu hız, Tier 1 analistlerin her şüpheli olayı üst ekiplere aktarmadan önce daha fazla vakayı kendi başlarına ayıklayabilmesine imkan veriyor.
Kurumsal güvenlik ekipleri açısından bu ayrıntı önemli, çünkü N0va gibi kampanyalar davranışsal izleri saklamaya çalışıyor. Saldırı gerçek bir iş akışına benzediğinde, yalnızca imzaya dayalı kontroller yeterli olmuyor.
N0va’nın tespit edilen başka bir yönü de Threat Intelligence Feeds üzerinden SIEM, SOAR, EDR, firewall ve benzeri araçlara yeni göstergeler aktarılabilmesi. Böylece doğrulanan bulgular, tek bir olayın ötesine taşınarak kurumsal güvenlik yığınına işlenebiliyor.
Bu tür beslemeler, gelecekteki alarmların daha hızlı zenginleştirilmesini ve tekrar eden saldırı altyapısının daha çabuk tanınmasını sağlıyor. Aynı zamanda daha önce başka yerlerde görülmüş kötü amaçlı altyapının kurum içinde yeniden keşfedilmesi için harcanan süreyi azaltıyor.
ANY.RUN’un tehdit istihbaratı, 16.000’den fazla kuruluş ve 700.000’den fazla güvenlik profesyonelinden gelen etkinlik üzerinden oluşturuluyor. Bu havuzun, yeni çıkan kötü amaçlı altyapı ve tekrar eden saldırı kalıpları hakkında daha geniş bir görünürlük sunduğu ifade ediliyor.
Şirketin aktardığı verilere göre, kuruluşlar bu tür görünürlük sayesinde Tier 1 inceleme süresini yüzde 20, Tier 1’den Tier 2’ye eskalasyonları yüzde 30 azaltabildi ve vaka başına ortalama müdahale süresini 21 dakika kısaltabildi. Bu rakamlar, kimlik temelli tehditlerin ilk hatta çözülme oranını artırmaya dönük kullanımlar üzerinden paylaşılıyor.
N0va örneği, güvenilir markaların ve meşru kimlik doğrulama akışlarının saldırganlar tarafından nasıl birlikte kullanıldığını bir kez daha gösterdi. Elde edilen bulgular, tehdit bağlamı, davranışsal kanıt ve güncel istihbarat birleştiğinde, bir kimlik avı olayının daha başlangıç aşamasında yakalanabildiğini ortaya koyuyor.
İncelemelerde öne çıkan ana nokta, tek bir oturum açma hesabının zamanında fark edilmemesi halinde daha geniş bir iş kesintisine dönüşebilmesi. N0va’nın farklı sektörlerde görülmesi de, kampanyanın yalnızca belirli bir nişe değil, kurumsal kimlik altyapısına yaslanan geniş bir saldırı yüzeyine oynadığını gösteriyor.
Güvenlik ekipleri için dosya, URL, sandbox oturumu ve altyapı ilişkisinin birlikte okunmasıyla netleşiyor. Ayrı ayrı bakıldığında sıradan görünen göstergeler, aynı kampanyaya bağlandığında daha net bir saldırı resmi oluşturuyor.
Kurumsal hesapları hedef alan bu tip kimlik avı operasyonlarında asıl hedef, tek bir kullanıcıyı değil, o hesabın bağlı olduğu tüm iş ekosistemini ele geçirmek. N0va da tam olarak bu hattı kullanıyor: güvenilir görünen bir giriş sayfası, meşru bir oturum açma akışı ve ardından token tabanlı erişim.
Kimlik avı olaylarının yalnızca e-posta filtresi meselesi olmadığı, bu kampanyada bir kez daha ortaya çıktı. Saldırganlar, kullanıcıdan aldıkları tek bir onayı kurumsal erişime çevirerek iş sistemlerine girmeye çalışıyor.
Any.RUN tarafından sunulan görsel ve davranışsal bağlamın da, bu yüzden olay incelemesinde öne çıktığı belirtiliyor. Elde edilen veri, analistlerin saldırının hangi aşamada durdurulabileceğini daha hızlı görmesine yardımcı oluyor.
N0va hakkında paylaşılan teknik ayrıntılar, kimlik güvenliğinin yalnızca parola koruması olmadığını, oturum belirteçleri ve kimlik doğrulama akışlarının da hedefte olduğunu gösteriyor. Kampanyanın yayılma alanı ve kullandığı yöntemler, kurumsal erişim katmanını doğrudan tehdit eden bir yapı sunduğunu ortaya koyuyor.