

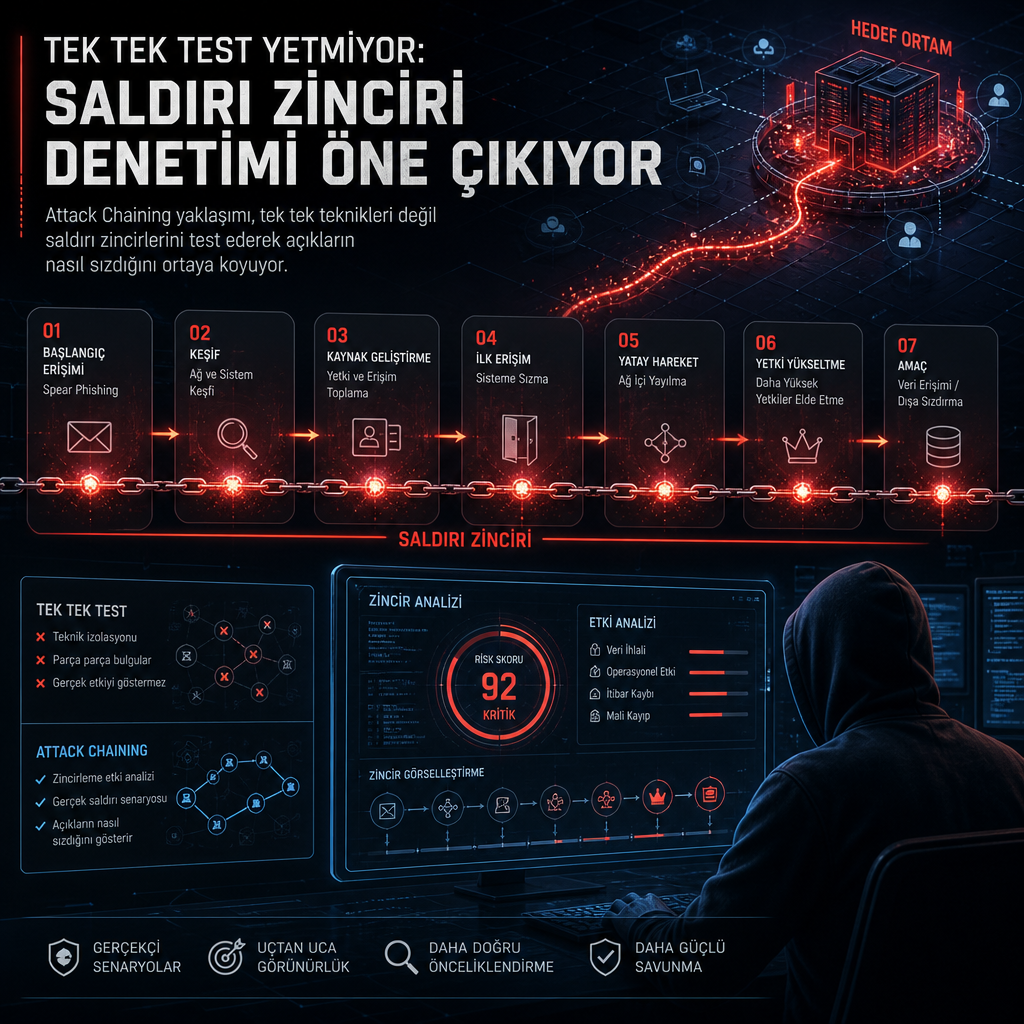
Siber güvenlik ekipleri uzun süredir tek tek teknikleri test ederek savunmalarını doğruluyor; ancak yayımlanan yeni bir değerlendirme, gerçek saldırıların artık böyle işlemediğini ve asıl boşluğun saldırı zincirlerinin uçtan uca sınanmaması olduğunu ortaya koyuyor. Kimlik bilgisi avıyla başlayan, yetki yükseltme ve yatay hareketle devam eden, veri sızdırma ile biten zincirler; kurumlar kontrol listelerinde “geçti” işareti alsa bile içeri sızabiliyor.
Filigran’ın Threat Management durum raporunda yer alan bulgulara göre, güvenlik liderlerinin yüzde 93’ü son 12 ayda iş etkisi yaratan bir siber saldırı yaşadıklarını söylüyor. Aynı raporda, yüzde 88’lik kesim yapay zekânın saldırganların içeride ilerleme hızını artırdığını, yüzde 84’ü ise silolaşmış araçlar ile birbirinden kopuk testlerin ihlallerin ancak saldırı kullanmaya başladığında fark edilmesine yol açtığını belirtiyor. Değerlendirme, sorunun tek bir denetimin eksik kalması değil, zincirin kontrol ve ekipler arasındaki boşluklardan kayıp gitmesi olduğunu vurguluyor.
Metinde aktarılan örneklerden biri 2025’te Fransa’nın vergi kurumu DGFiP’ye yönelik ihlal. İncelemeye göre saldırıda olağanüstü bir teknikten çok, birbirini izleyen basit adımlar etkili oldu: ilk erişim, kimlik bilgisi kötüye kullanımı, yatay hareket ve veri sızdırma. Her adım tek başına belirli savunmalar tarafından durdurulabilecek türden görünse de, zincir birlikte işletildiğinde büyük bir ihlale dönüştü.
Bu tabloyu değiştirmeyi hedefleyen yaklaşımın adı Attack Chaining. OpenAEV içinde sunulan yeni senaryo tipi, çok aşamalı saldırı yollarını uçtan uca otomatikleştiriyor. Yöntem, bir kırmızı takımın çalışmasına benzer biçimde davranıyor; farkı ise bunu sürekli, daha düşük maliyetle ve kısa sürede yapabilmesi. Burada amaç teknikleri tek tek puanlamak değil, gerçek bir saldırganın yaptığını taklit ederek bir adımın çıktısını sonraki adımın girdisine çevirmek.
OpenAEV’nin yaklaşımında zincir, gerçek çıktılara göre şekilleniyor. Bir kimlik bilgisi ele geçirilirse sonraki aşamada bununla hangi hedefe gidileceği otomatik belirleniyor; açık bir port bulunursa, token elde edilirse ya da yanlış yapılandırılmış bir izin ortaya çıkarsa akış o bulguya göre dallanıyor. Keşif bir hedef işaret ediyor, kimlik bilgisi dökümü parola getiriyor, parola başka bir makineyi açıyor; grafik üzerindeki yol, ortamda gerçekten ne bulunduysa ona göre adım adım büyüyor.
Şirketin anlattığı modelde bu akış canlı bir etkileşim grafiği üzerinde izleniyor. Her sıçrama, her pivot ve her yeni bulgu anlık olarak görselleştiriliyor. Böylece ekipler yalnızca saldırının nerede sona erdiğini değil, hangi kararlarla o noktaya gelindiğini de görebiliyor. Bu, özellikle kontrol zincirindeki kör noktaları ortaya çıkarmak için kullanılıyor.
Metinde öne çıkan bir başka unsur da bulguların yapılandırılmış şekilde kayda alınması. Zincirin ürettiği her sonuç, örneğin bir kimlik bilgisi, IP adresi, token ya da dosya, neden çalıştığı ve sonraki adımı nasıl tetiklediğiyle birlikte ayrı bir kayıt haline getiriliyor. Bu ayrıntı, tek tek düzeltilecek onlarca bulgu listesi yerine, bir yolun tamamını çökerten boğum noktalarını işaret etmeyi mümkün kılıyor.
OpenAEV’deki senaryolar önceden tanımlanan güvenlik sınırları içinde çalışıyor. Hangi varlıkların kapsamda olduğu, hangi hedeflere izin verildiği ve bir zincirin ne kadar ilerleyebileceği baştan belirleniyor. Böylece otomasyon, çalışma sınırlarını kaybetmeden yürütülebiliyor.
Teknik çerçevenin içinde sosyal mühendislik de ayrı bir aşama olarak yer alıyor. Phishing e-postaları, SMS yemleri ve sahte açılış sayfaları, zincirde diğer adımlar kadar doğal birer düğüm olarak ele alınıyor. Bir tıklama, verilen yanıt ya da girilen kimlik bilgisi; tıpkı ele geçirilmiş bir parola veya açık bir port gibi sonraki aşamaya girdi oluyor. Böylece tek başına “kim tıklar” testi yerine, saldırının başlangıcından veri sızdırmaya uzanan zincir bir bütün olarak işleniyor.
Bu model iki farklı çalışma biçimi sunuyor. Operator-led modda insan, koşullu mantığı kuruyor ve yürütmeyi kontrol ediyor. Şirket bu modu, hassas ve tekrarlanabilir pentest çalışmaları için deterministik bir yöntem olarak tarif ediyor. Autonomous Attack Chaining tarafında ise karar verme süreci XTM One destekli bir yapay zekâ ajanına bırakılıyor. Operatör yalnızca hedefi ve kapsamı tanımlıyor; orkestratör ajan saldırı yolunu kendisi planlıyor, adımları yürütüyor ve bulgulara göre akışı değiştiriyor.
Bu otonom modda sistem, sosyal mühendislik gerektiğinde gerçekçi phishing e-postaları ya da açılış sayfaları da üretebiliyor. Ayrıca payload hazırlama, kod üretimi, keşif ve istismar gibi görevler için uzman ajanları çağırabiliyor. Filigran’ın OpenAEV içinde sunduğu yerleşik ajanlar kullanılabildiği gibi, XTM One üzerinden başka ajanlar da sisteme dahil edilebiliyor.
Her iki mod da aynı koşullu motor ve aynı kapsam kontrolleri üzerinde çalışıyor. Çıktı olarak da çevre değiştikçe yeniden çalıştırılabilen, dakikalar içinde tamamlanan, gerçekçi bir uçtan uca saldırı simülasyonu sunuluyor. Raporda, bunun ayrı ayrı hazırlanan raporlar yerine tek bir birleşik exposure score’a beslenen sonuçlar ürettiği belirtiliyor.
Yayımlanan değerlendirme, saldırı yüzeylerini tekil zafiyetler olarak ele almanın giderek yetersiz kaldığını savunuyor. Saldırılar, tekniklerin peş peşe bağlandığı zincirlerden oluşuyor. Savunma testleri de aynı yapıyı izlemediğinde, ekiplerin “geçti” sandığı kontroller bir saldırgan tarafından rahatça aşılabiliyor.
Metinde yer alan çerçeveye göre, kurumsal güvenlik testlerinde gerçek başarısızlık çoğu zaman tek bir kontrolün durduramaması değil, hiç test edilmemiş bir zincirin çalışması. Özellikle AI destekli araçlar saldırganın ilk erişim ile hedef arasındaki süreyi kısalttıkça, teknikleri izole biçimde sınamanın açığı büyüyor. Bu nedenle odak, tek tek teknikler yerine bunların nasıl birleştiğine kayıyor.
Filigran, attack chain testlerinin pratikte nasıl kurgulandığını anlatan canlı bir teknik webinar düzenlediğini de duyurdu. Avrupa oturumu 29 Eylül Salı günü saat 11.00 CEST’te, Amerika oturumu ise 1 Ekim Perşembe günü saat 11.00 EDT’de planlandı.