

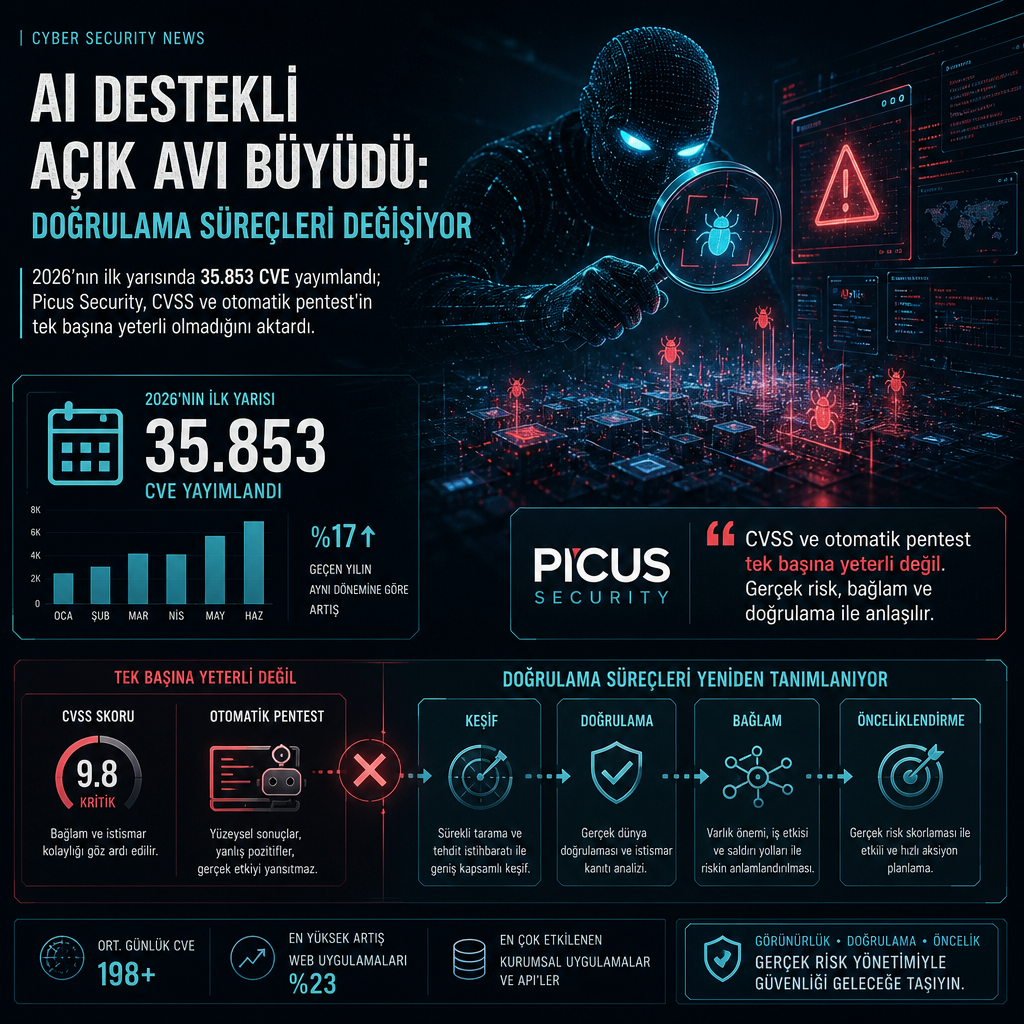
2026’nın ilk yarısında yayımlanan 35.853 CVE, açık keşfin hızlandığını ve ölçeğin büyüdüğünü ortaya koydu. Bu sayı, bir önceki yıla göre yaklaşık yüzde 49 artış anlamına geliyor. Aynı dönemde 495 açıklık sahada istismar edilmiş olarak kayda geçti, 116’sı ise kamuya duyurulduğu gün saldırı altındaydı.
Anthropic’in kendi açıklama verileri de benzer bir tabloyu işaret ediyor. Şirketin verilerine göre Mythos sınıfı modeller, açık kaynak yazılımlarda 26.153 zafiyet adayı ortaya çıkardı. Bunların yalnızca 421’i yukarı akışta yamalandı. Bu fark, güvenlik ekiplerinin her bulguyu aynı öncelikte ele alamadığı bir ortamı anlatıyor.
Yüksek ya da kritik CVSS puanı alan her açığı acil durum gibi yönetmeye çalışmak da bu nedenle zorlaşıyor. Kaynak metne göre asıl kritik görev, hangi maruziyetin hangi varlıkta ve hangi anda acil müdahale gerektirdiğine karar vermek. Bulgular arttıkça ve açıklıkla istismar arasındaki süre daraldıkça bu ayrım daha da önem kazanıyor.
CVSS tek başına yeterli değil
Aynı CVE, yüzlerce varlığı etkileyebiliyor ancak etkinin her örnekte aynı olmadığı belirtiliyor. Bazı örnekler dışarıdan ulaşılamaz durumda kalıyor. Bazıları, istismarda kullanılan teknikleri kesen kontrollerin arkasında yer alıyor. Bazıları ise iş açısından kritik sistemlerde bulunuyor; bu sistemlerde önleme katmanları başarısız olabilir ve tespit mekanizmaları hiç devreye girmeyebilir.
CVSS, ortak bir şiddet seviyesi sunuyor; fakat bir kurum için etkinin ne olacağını belirleyen bağlamı vermiyor. Bu nedenle savunma ekiplerinin kendi ortamlarından kanıt toplaması gerekiyor. Bir açıklığın gerçekten istismar edilebilir olup olmadığı, hangi varlıkları etkilediği, o varlıkların erişilebilir olup olmadığı ve iş için ne kadar önemli sayıldığı ancak bu şekilde ortaya çıkıyor.
Açık sayısı yükseldikçe bu ayrımın değeri de artıyor. Metinde, güvenlik ekiplerinin kendi altyapılarından gelen kanıta dayanarak hareket etmesi gerektiği vurgulanıyor. Aksi halde, hangi maruziyetin önce ele alınacağına sağlıklı karar vermek zorlaşıyor.
Bu çerçevede CVSS, yalnızca başlangıç seviyesi sunuyor. Kimin için, nerede ve hangi koşulda risk doğduğunu tek başına anlatmıyor. Güvenlik ekiplerinin aradığı şey, kendi ağlarında gerçekten çalışıp çalışmadığını gösteren bulgu oluyor.
Otomatik pentest kanıt sağlıyor, ama sınırı var
Şiddet puanının ötesine geçildiğinde otomatik pentest, toplanabilecek en güçlü kanıt türlerinden biri olarak öne çıkıyor. Gerçek exploit’leri çalıştırabiliyor, bir açığın kurum ortamında kullanılabilir olduğunu kanıtlayabiliyor, zafiyetleri, kimlik bilgilerini ve yanlış yapılandırmaları saldırı yolları halinde zincirleyebiliyor. Böylece bir saldırganın ağ içinde ne kadar ilerleyebileceği somut biçimde gösteriliyor.
Yine de pratikte kapsama alanı sınırlı kalıyor. Omdia araştırmasına göre kurumların yüzde 95’i pentest’i yüksek öncelikli bir faaliyet olarak görüyor, ancak yıllık ortalama saldırı yüzeyinin yalnızca yüzde 32’si test ediliyor. Bu oran, ajan tabanlı ve otomatik yaklaşımların kapsamı genişletebileceğini gösterse de canlı istismara ilişkin tüm sınırlamaları ortadan kaldırmıyor.
CVE tabanlı istismarda çalışır bir exploit’in gerçekten var olması gerekiyor. Hedefin test için güvenli olması da şart. Yeni duyurulan bir CVE için henüz çalışan bir exploit bulunmayabilir. İş açısından kritik, kısıtlı ya da air-gapped sistemlerde canlı bir exploit’i denemek de mümkün olmayabilir. Buna rağmen bu maruziyetler için istismar edilebilirlik kararı gerekiyor.
Otomatik pentest’in kendi başına kapatamadığı boşluk burada ortaya çıkıyor. Kaynak metin, bunun doğrulama sürecinin gerekli bir parçası olduğunu, ancak her maruziyeti tek başına doğrulayamayacağını söylüyor.
Bu nedenle araç, tek başına son karar mekanizması olarak sunulmuyor. Güvenlik ekipleri için esas ihtiyaç, hangi bulguda hangi doğrulama adımının uygulanacağını ayırabilmek oluyor. Çalışan exploit’i olmayan bir CVE ile canlı sistemde güvenle test edilebilen bir açıklık aynı yöntemle ele alınmıyor.
Üçlü doğrulama yaklaşımı aynı karara bağlanıyor
Metinde çizilen model, üç ayrı yeteneği tek bir akışta birleştiriyor. İstismar edilebilirlik doğrulaması, bir maruziyetin kurum ortamında gerçekten istismar edilebilir olup olmadığını belirliyor. Bu doğrulama, çalışır exploit’i olmayan CVE’leri ve canlı istismarın güvenli biçimde ulaşamayacağı varlıkları da kapsıyor.
Güvenlik kontrolü doğrulaması, önleme ve tespit mekanizmalarının saldırıyı engelleyip engellemediğini, yakalayıp yakalamadığını ya da kaçırıp kaçırmadığını test ediyor. Ajan tabanlı pentest ise gerçek exploit’leri güvenli şekilde çalıştırıyor ve açıkları zincirleyerek bir saldırganın belirli bir ortamda ne kadar ilerleyebileceğini gösteriyor.
Bu yöntemlerin her biri farklı koşullarda farklı sorulara yanıt veriyor. Mythos hazırlığı olarak tarif edilen yaklaşım, bu üç yeteneğin aynı platformda birleştirilmesini gerektiriyor. Hedef, kurumun kendine özgü ortamındaki maruziyeti tek bir karar süreci içinde doğrulamak.
Kaynağa göre bu üç yöntemin her açıklığa karşı birlikte kullanılması gerekmiyor. Esas amaç, her maruziyet için en uygun yöntemi uygulamak ve elde edilen kanıtı aynı karar mekanizmasına taşımak. Bir bulgu, ihtiyaç duyduğu doğrulama adımını tetikleyebiliyor. Yeni kanıt, öncelik sırasını değiştirebiliyor. Yapılan düzeltmeler de kapatılmış bir kayıt olarak kaybolmak yerine yeniden doğrulanabiliyor. Böylece istismar edilebilirlik, kontrol etkinliği ve saldırı yolu kanıtı ayrı iş akışlarında dağılmıyor.
Metin, Mayıs ayındaki Gartner araştırma notunun da doğrulanmış saldırı yolları, karara dayalı müdahale ve maruziyet azaltımının operasyonel iş akışlarına entegre edilmesi yönüne işaret ettiğini aktarıyor. Aynı yaklaşımın, Validation Summit ’26 etkinliğinin çalışma modeli olduğu da belirtiliyor.
Validation Summit ’26 Ekim’de yapılacak
Picus Security, 14 ve 15 Ekim’de The Validation Summit ’26 etkinliğine ev sahipliği yapacak. Etkinliğin, nelerin değiştiğine dair bağımsız bir bakış, doğrulama yaklaşımı ve bunu daha önce uygulamaya alan güvenlik liderlerinin deneyimlerini bir araya getireceği duyuruldu.
Açılışı Mikko Hyppönen’in yapacağı belirtildi. Ardından Picus CTO’su Volkan Ertürk, saldırganlar saldırılarını yapay zekâ ile güçlendirirken güvenlik doğrulamasının nasıl görünmesi gerektiğini anlatacak. Ertürk’ün konuşmasında istismar edilebilirlik doğrulaması, güvenlik kontrolü doğrulaması ve ajan tabanlı pentest’in tek başına kullanıldıklarından daha iyi birlikte çalıştığına dair çerçevenin de yer alacağı aktarıldı.
Picus ekibi, yeni açıklanmış bir zafiyet üzerinde canlı bir doğrulama akışı da gösterecek. Bu akış, henüz patch ve çalışan exploit yokken başlıyor. Ardından PoC ortaya çıkmadan doğrulama yapılıyor. Exploit, canlı kontrollere karşı test ediliyor. Son aşamada ise düzeltme uygulandıktan sonra yeniden doğrulama gerçekleştiriliyor.
Etkinlikte Chanel, Atlassian ve NFL’den güvenlik liderlerinin de gerçek kurumsal ortamlarda bu yaklaşımın nasıl uygulandığını anlatacağı bildirildi. Bu oturumlarda olgun güvenlik ekiplerinin doğrulama programlarında neleri değiştirdiği, hangi adımları revize ettiği ve süreç boyunca hangi başarı ve aksaklıklarla karşılaştığı paylaşılacak.
Validation Summit ’26 için iki saatlik bir doğrulama planı sunulacağı ifade ediliyor. Not bölümünde ise makalenin Picus Security’de Security Research Engineer olarak çalışan Sila Ozeren Hacioglu tarafından yazıldığı yer alıyor.