

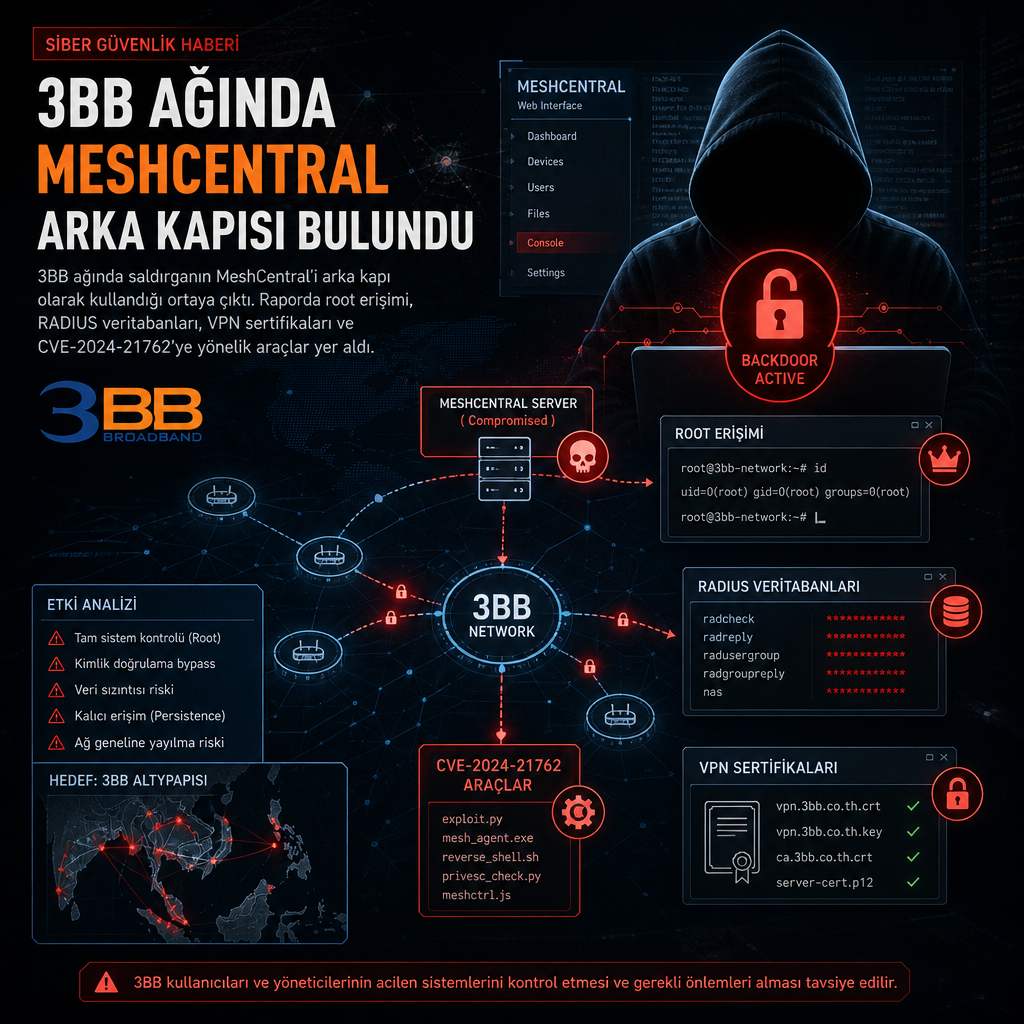
Thailand’ın en büyük genişbant sağlayıcılarından 3BB ağında, saldırganın meşru uzaktan yönetim aracı MeshCentral’i arka kapı olarak kullanarak iç sistemlerde root yetkisine kadar yükseldiği ve abone kimlik bilgilerine yöneldiği ortaya çıktı.
Tehdit istihbaratı çalışmaları, saldırganın internete açık bıraktığı kendi sunucusu üzerinden operasyona dair araçları ve ele geçirilmiş makinelerin listesini ortaya çıkardı. Araştırmacılar bu sunucuyu 3 Haziran 2026’da, operasyon hâlâ sürerken yakaladı. Sunucuda bulunan dosyalar, komutların 3BB’nin kendi ağı içindeki bir bilgisayardan çalıştırıldığını ve ele geçirilen iç sunuculardan birinde tam yönetici yetkisi, yani root erişimi elde edildiğini gösterdi.
Hunt.io, ihlali açıkta bırakılan bir sunucuyu inceleyerek fark ettiğini bildirdi. Sunucuda saldırganın kendi araçlarıyla birlikte, zaten kontrol altına alınmış makinelerin bir listesi de yer alıyordu. Elde edilen dosyalar, bu operasyonun dışarıdan pasif bir iz bırakmadığını; içeride etkin biçimde çalıştığını gösteren doğrudan veriler sundu.
Meşru yönetim aracı kalıcı arka kapıya dönüştürüldü
Saldırgan, erişimi korumak için IT ekiplerinin uzaktan bilgisayar yönetiminde kullandığı ücretsiz bir araç olan MeshCentral’i sisteme kurdu. Kurtarılan ayarlara göre araç gizli bir arka kapı gibi yapılandırılmıştı; ajanlar, saldırganın yönettiği www.ayuthayatech[.]com alan adı üzerindeki kontrol sunucusuna, TH-3BB adlı cihaz grubu altında rapor veriyordu.
Meşru uzaktan yönetim yazılımlarının saldırganlar tarafından giderek daha sık kötüye kullanılmasının nedeni, trafiğin rutin sistem yönetimi içinde kaybolabilmesi. MeshCentral gibi araçlar normal koşullarda kurumların kendi altyapılarını uzaktan işletmesi için kullanılıyor; ancak bu olayda aynı mekanizma saldırganın kalıcı erişim katmanına dönüşmüş görünüyor.
Sunucudan çıkarılan cihaz listesi, saldırgana ait MeshCentral kurulumuna dahil edilen makinelerin adlarını sıralıyordu. Liste hazırlandığında bunlardan birkaçının bağlı olduğu ve root yetkisiyle çalıştığı görüldü. Araştırmacılar bunu, saldırganın o aşamada etkin yönetim kontrolünü elinde tuttuğuna işaret eden bir bulgu olarak aktardı.
Temizlik için yazılmış ayrı bir betik de öne çıktı. Bu betik logları silmek, saldırgana ait başka araçları kaldırmak için hazırlanmıştı; ancak MeshCentral ajanını özellikle yerinde bırakıyordu. Böylece içerideki erişimin, diğer izler temizlendikten sonra da sürmesi amaçlanmıştı.
Kurtarılan ayarlar, ajanların saldırganın çalıştırdığı www.ayuthayatech[.]com adresindeki kontrol sunucusuna bağlandığını ve TH-3BB adlı grup altında yönetildiğini ortaya koydu. Saldırganın kullandığı bu kurulum, yönetim trafiğini normal idari işlemler arasına gizleyecek şekilde tasarlanmıştı.
Hunt.io, saldırganların bu tür uzaktan yönetim yazılımlarını giderek daha fazla suistimal ettiğini, çünkü bu araçların güvenilir görüldüğünü ve faaliyetlerinin rutin yönetim hareketleriyle karışabildiğini belirtti. MeshCentral’in bu vakadaki kullanımı da tam olarak bu yapıyı yansıttı.
Parolalar, VPN sertifikaları ve RADIUS veritabanları hedefteydi
İç ağa sızdıktan sonra saldırganın hedefi genişledi. Kurtarılan betikler, SSH üzerinden 55’ten fazla iç bilgisayara parola denemeleri yaptı. Aynı araç seti, 3BB’nin agent.3bb.co[.]th adresindeki iç satış portalını yokladı ve ele geçirilmiş makinelerde kayıtlı parola, veritabanı girişi ve SSH anahtarı aradı. Diğer betikler web shell yerleştirebiliyor, yani saldırgan komutlarını çalıştıran gizli sayfalar bırakabiliyor ve geri dönüş için SSH anahtarları ekleyebiliyordu.
Hunt.io’nun değerlendirmesine göre saldırının ana hedefi 3BB abonelerine ait verilerdi. Sunucudaki betikler, internet erişimi için müşterilerin kullandığı giriş bilgilerini tutan RADIUS veritabanlarını kopyalamak üzere hazırlanmıştı. Elde edilen bulgular bu veritabanlarının hedef alındığını gösteriyor, ancak verinin gerçekten dışarı çıkarıldığına dair doğrulanmış bir kanıt sunmuyor.
Aynı sunucu başka bir hedefe daha işaret etti. 3BB’nin kendi sistemlerinden alınmış geçerli bir VPN sertifikası ve Jasmine ağı üzerindeki hizmetler için aktif oturumlar bulundu. Jasmine, bir dönem 3BB bünyesinde yer alan ve altyapıyı hâlâ kısmen paylaşan bir şirket. Bu nedenle saldırganın her iki yapıya da yönelik çalışma yürüttüğü değerlendirildi, ancak Jasmine’in doğrudan ihlal edildiği doğrulanmadı.
İlk erişimin nasıl sağlandığı ise netleşmedi. Ele geçirilen sunucuda, 3BB’nin mail.3bb.co[.]th adresindeki FortiGate SSL-VPN geçidine yönelik tam bir araç seti vardı. Paket içinde, Fortinet’in 2024’te duyurduğu ve giriş yapmadan cihaz üzerinde kod çalıştırmaya izin veren ciddi açığı CVE-2024-21762 için eksiksiz bir istismar da yer alıyordu. Güvenlik açığından etkilenen firmware sürümü hedef geçitte çalışıyordu.
Buna karşın incelemede bulunan hiçbir veri, istismarın gerçekten başarıya ulaştığını ya da saldırganın sisteme o yolla girdiğini göstermedi. FortiGate tarafındaki araçlar, saldırganın yeteneği ve niyetini en açık biçimde sergileyen bölüm oldu; fakat bu, cihaz üzerinden doğrulanmış bir ilk sızma anlamına gelmiyor.
Saldırganın hedeflediği FortiGate SSL-VPN cihazı, CVE-2024-21762’den etkilenen bir firmware sürümü kullanıyordu. Hun.io’nun notlarına göre bu araç seti, açık üzerinden çalışma kapasitesini ortaya koysa da gerçek giriş noktasını doğrulamıyordu.
Saldırgan, ortaya çıkan dizini daha sonra kapattı. İçeride hâlâ erişim olup olmadığı bilinmiyor; çünkü bulgular saldırının haziran ayının başındaki durumunu anlatıyor, bugünkü tabloyu değil.
İncelemeyi yürüten araştırmacılar, yayımdan önce etkilenen şirketleri ve ilgili ulusal müdahale ekibini bilgilendirdiklerini de aktardı.
Raporla birlikte yayımlanan göstergeler arasında saldırganın 92.63.180[.]133 adresindeki sunucusu öne çıktı. Açık dizin 8888 numaralı portta yer alıyordu, 9443 numaralı port ise istismar geri çağrısını alıyordu. MeshCentral kontrol sunucusu olarak www.ayuthayatech[.]com kullanılmış, cihaz grubu TH-3BB olarak adlandırılmıştı. Kalıcılık için /usr/local/bin/.rc adlı gizli bir arka kapı ve /usr/local/mesh_services/meshagent/ yolu bırakılmıştı. Hedefler arasında ise mail.3bb.co[.]th üzerindeki FortiGate SSL-VPN ile agent.3bb.co[.]th üzerindeki iç portal yer aldı.
Aynı raporda, savunma tarafının ilgilenmesi gereken noktalar da listelendi: FortiGate SSL-VPN cihazlarının CVE-2024-21762’ye karşı yamalı olup olmadığının doğrulanması, kurulmayan MeshCentral ajanlarının aranması, tanınmayan yönetim sunucularına bağlantıların incelenmesi, ele geçirilmiş olabilecek SSH anahtarları ile veritabanı, RADIUS ve VPN sertifikası parolalarının döndürülmesi, gizli geri dönüş yollarının ve yeni eklenmiş uzaktan yönetim yazılımlarının denetlenmesi. Araştırmacılar ayrıca temizliğe başlamadan önce logların ve delillerin korunması gerektiğini, çünkü saldırganın kendi betiğinin bunları silmek üzere yazıldığını belirtti.