

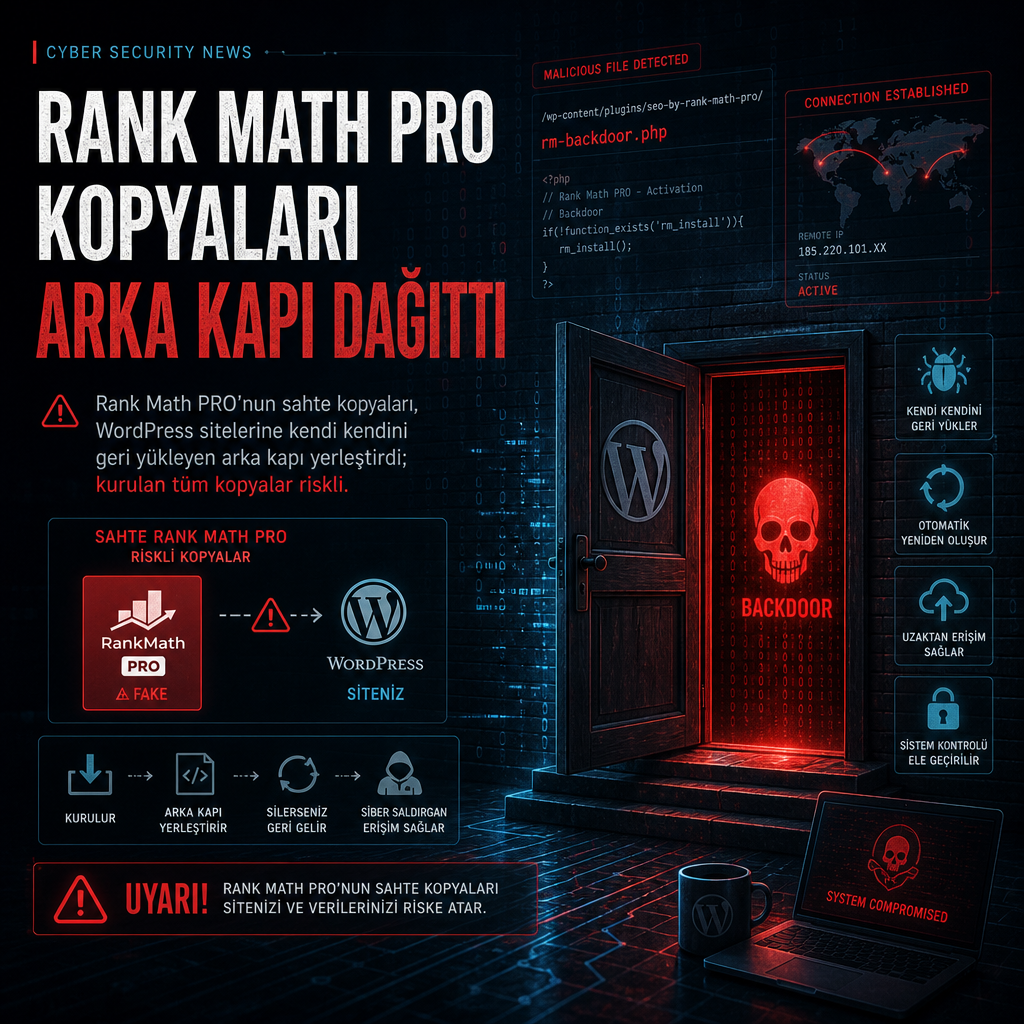
Popüler WordPress SEO eklentisi Rank Math PRO’nun sahte kopyaları, kurulduğu sitelere kendi kendini geri yükleyen bir arka kapı bırakacak şekilde değiştirildi. İncelemede, bu kopyalardan birini yükleyip etkinleştiren tüm sitelerin ele geçirilmiş kabul edilmesi gerektiği vurgulandı.
Saldırının hedefi WordPress siteleri oldu
Olay, WordPress altyapısı kullanan ve Rank Math PRO’yu kuran yönetim panellerini ilgilendiriyor. Araştırmacılar, dağıtılan paketlerin meşru eklenti gibi göründüğünü, ancak içine gizlenen kodun saldırgana kalıcı erişim sağladığını belirledi. Arka kapının “self-restoring” yani silinmeye çalışıldığında yeniden oluşan bir yapı taşıdığı, bu nedenle yalnızca dosya temizliğinin yeterli olmayabileceği aktarıldı.
Rank Math PRO, arama motoru optimizasyonu için kullanılan yaygın eklentilerden biri olduğu için kampanyanın, yönetimsel erişim elde edilmiş ya da yazılım dağıtım zinciri üzerinden oynanmış paketlere dayandığı değerlendiriliyor. Haber metnindeki teknik ayrıntı sınırlı olsa da, etkilenen sitelerin güvenlik açısından doğrudan kompromize kabul edilmesi gerektiği net biçimde ifade edildi.
Kurulum yapan siteler için ele geçirilme varsayımı
Aktarılan uyarıda, bu kopyalardan herhangi birini kurup etkinleştiren sitelerin tamamının saldırı altında sayılması gerektiği söylendi. Bu ifade, yalnızca eklentinin kaldırılmasının yeterli olmayabileceğine işaret ediyor; çünkü geri dönebilen arka kapı varlığını sürdürebiliyor. WordPress ekosisteminde eklenti paketlerinin tedarik zinciri üzerinden değiştirilmesi, yöneticilerin doğrudan doğruladığı kaynak dışı dosyalarla çalıştığında riskin hızla büyüdüğünü gösteriyor.
Olayın tam kapsamı, ilk bulaşma yöntemi ya da saldırganların hangi erişim mekanizmasını kullandığına dair ayrıntılar paylaşılmadı. Ancak ulaşılan bulgu, güvenilir görünen bir SEO eklentisi paketinin bile saldırı aracına dönüşebildiğini ortaya koyuyor ve Rank Math PRO kullanan siteleri doğrudan ilgilendiriyor.