

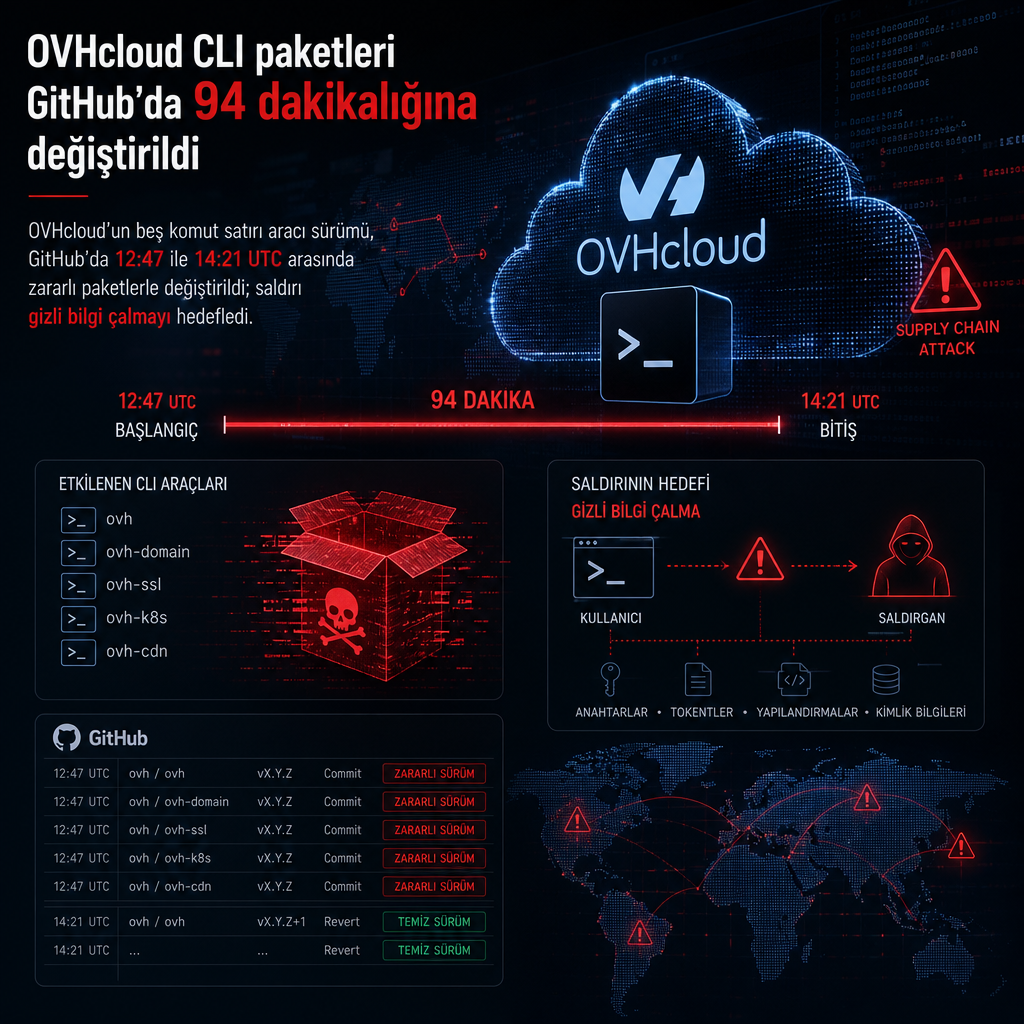
OVHcloud’un beş komut satırı aracı sürümü, GitHub üzerinde kısa süreliğine ele geçirilerek gizli bilgileri çalmaya dönük zararlı yazılımlarla değiştirildi. Paketler 12:47 ile 14:21 UTC arasında, toplamda 94 dakikaya kadar canlı kaldı.
Hedef alınan sürümler, OVHcloud CLI dağıtımlarının GitHub üzerinden yayımlanan paketleri oldu. Saldırganlar bu kısa pencere içinde meşru güncellemeleri zararlı içerikle değiştirerek kullanıcıların indirme akışını istismar etti.
GitHub’daki kısa pencere saldırının merkezinde
Olayda saldırganlar, resmi dağıtım kanalındaki paketleri değiştirip kullanıcıların güven duyduğu sürüm akışını kendi lehlerine çevirdi. Bu yöntem, özellikle yazılım tedarik zincirine dayanan dağıtımlarda, indirilen dosyanın kaynağına güvenen ekipleri hedef alıyor.
Teknik ayrıntılara göre değiştirilen paketler, gizli veri toplama işlevi taşıyan zararlı yazılım dağıtmak için kullanıldı. Saldırının GitHub üzerinde bu kadar kısa süre görünür kalması, müdahale penceresini sınırlı tuttu; ancak dağıtım kanalına yerleşen kötü niyetli paketlerin indirilmesi halinde risk sürdü.
OVHcloud CLI, bulut hizmetlerini komut satırından yöneten kullanıcılar ve sistem yöneticileri tarafından kullanılıyor. Bu yüzden olay, yazılım dağıtımına güvenen operasyon ekiplerini ve otomasyon süreçlerini doğrudan ilgilendiriyor.
Saldırının tam olarak nasıl gerçekleştiğine ilişkin ayrıntılar paylaşılırken, paketlerin GitHub’da 12:47 ile 14:21 UTC arasında erişilebilir olduğu belirtildi. Bu zaman aralığı, saldırganların meşru sürüm akışına çok kısa süreli bir müdahale yapabildiğini gösteriyor.