

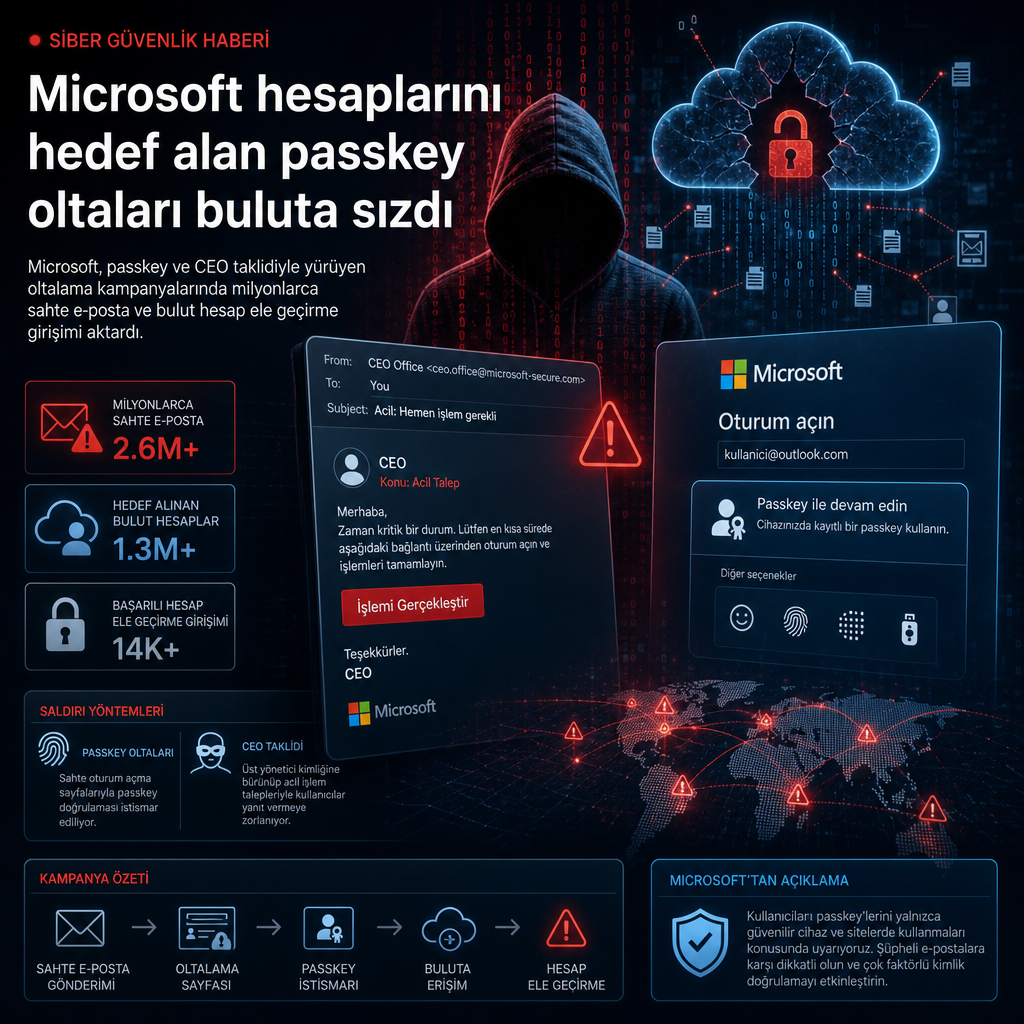
Microsoft, sahte passkey ve kimlik doğrulama temalı oltalama dalgalarıyla şirket hesaplarına sızan saldırganların, buluttaki posta kutularını, SharePoint ve OneDrive içeriklerini topladığını açıkladı. Şirketin son incelemeleri, bir yandan büyük ölçekli CEO taklidiyle milyonlarca sahte ödeme e-postası gönderildiğini, diğer yandan telefon ve SMS üzerinden yürüyen kimlik avı kampanyalarının Microsoft hesaplarını ele geçirmek için kullanıldığını gösteriyor.
İki farklı kampanyanın ortak noktası, güvenilir görünen iletişim kanallarını ve kurumsal iş akışlarını taklit ederek finans ve bilişim ekiplerini kandırmak oldu. İlk kampanya 3-5 Ağustos 2026 arasında bir milyondan fazla dolandırıcılık e-postasıyla ABD’deki kurumsal kullanıcıları hedef aldı. Bu e-postalar, çeşitli hedef şirketlerin CEO’larıymış gibi davranan saldırganlar tarafından gönderildi ve muhasebe ile ödeme ekiplerini, sözde ServiceNow yıllık aboneliği için Automated Clearing House yani ACH transferi başlatmaya ikna etmeyi amaçladı. İkinci kampanya ise Mayıs 2026’dan bu yana izlenen ve passkey, MFA ile SSO ayarlarını bahane ederek çalışanları sahte giriş sayfalarına yönlendiren bulut hesabı ele geçirme girişimlerinden oluştu.
CEO imzalı sahte faturalarla ödeme talebi
Microsoft Güvenlik Araştırma ekibi, ilk kampanyada saldırganların kendilerini hedef şirketlerin üst düzey yöneticileri gibi gösterdiğini ve muhasebe ile ödeme birimlerini otomatik takas sistemi üzerinden para aktarmaya ikna etmeye çalıştığını belirtti. E-postalarda, var olmayan bir ServiceNow yıllık aboneliği için ACH transferi istendi. Mesajların içine sahte faturalar, uydurulmuş onay yazışmaları ve yönetici imzası görünümü yerleştirildi.
Ekip, saldırganların yanıt metinlerini ve e-posta taslaklarını üretmek için üretken yapay zekâdan yararlandığına dair bulgular bulunduğunu aktardı. Bu kullanım, alıcıya göre uyarlanmış e-posta şablonlarının hazırlanmasını kolaylaştırdı. Hedeflenen kurumlar ağırlıkla ABD’deydi; bilgi teknolojileri hizmetleri, tüketici ürünleri, gayrimenkul ve ayrık üretim sektörleri öne çıktı.
Microsoft’a göre saldırganlar, taklit alan adları kaydedip güvenilir altyapı üzerinden yönetici temalı ödeme talepleri gönderdi, sahte faturalar ve destekleyici yazışmalar ekledi, finans personelini ACH transferi başlatmaya ikna etmeye çalıştı. Şirket, bu kampanyanın tek bir sosyal mühendislik tuzağına dayanmadığını; yönetici taklidi, satıcı markası, sahte fatura ve destekleyici e-posta zincirlerini tek bir anlatıda birleştirdiğini bildirdi.
Şirketin paylaştığı örnek alan adları arasında service-nowinc[.]com ve domainlify[.]net yer aldı. Sahte e-postalarda, ödeme alıcısını ikna etmek için sözde fatura onayı da kullanıldı. Microsoft, saldırganların kurban kurumlarda CEO, CFO ve başkan unvanlı kişilerin ad ve e-posta adreslerini mesaj imzalarına ekleyerek meşruiyet görüntüsünü güçlendirdiğini bildirdi. Böylece alıcıların, mesajın gerçekten içeriden geldiği izlenimine kapılması hedeflendi.
Kurum, bu tür mesajlarda kurbanı ikna etmek için sahte e-posta dizilerinin de eklendiğini vurguladı. Böylece yalnızca bir fatura değil, onun etrafına örülmüş bir iletişim geçmişi de yaratıldı. Microsoft’un aktardığına göre saldırganlar, alıcının şüphe duymamasını sağlamak için taklit edilen şirket, sözde tedarikçi ve yöneticilere ait görselleri ve ifadeleri aynı paket içinde kullandı.
Passkey oltasıyla Microsoft hesabı ele geçirme
İkinci kampanya doğrudan kimlik avı değil, kurumsal bulut kimliklerine yönelik çok aşamalı bir sızma zinciri olarak işlendi. Microsoft’a göre şüpheli oturum açma denemelerinin ardından saldırganlar kendi doğrulama yöntemlerini hesaba ekledi, Microsoft Graph üzerinde yoğun etkinlik yürüttü, SharePoint ve OneDrive içeriklerini indirdi ve REST API’ler üzerinden posta kutusu topladı.
Bu faaliyetlerin Mayıs 2026’dan beri görüldüğü, saldırganların proxy bağlantılı altyapılar üzerinden ele geçirilmiş bulut kimliklerinden otomatik veri topladığıyla uyumlu olduğu ifade edildi. Kampanya çoğunlukla kimlik odaklı sosyal mühendislikle başladı. Saldırganlar, çalışanları kişisel telefon numaraları üzerinden aradı ya da mesaj attı; kendilerini kurumun BT yardım masası gibi tanıtıp passkey, çok faktörlü kimlik doğrulama ya da tek oturum açma ayarlarının acilen güncellenmesi gerektiğini söyledi.
Çalışanlar, SMS ile gönderilen sahte bağlantılar üzerinden gerçek Microsoft giriş ekranını taklit eden web sitelerine yönlendirildi. Burada hedef, kullanıcıyı adversary-in-the-middle, yani AitM akışına sokmak ya da device-code authentication sürecini kötüye kullanmak oldu. Böylece saldırganlar ya kimlik bilgilerini ele geçirdi ya da kurban fark etmeden erişimi kendi adına onayladı.
Microsoft, saldırganların kurumsal yapı ve çalışanlar hakkında saldırı öncesi yoğun araştırma yaptığını, bu bilgileri sosyal ağlar ve profesyonel profilleme platformları gibi açık kaynaklardan topladığını yazdı. Daha az sayıda olayda ise ele geçirilmiş hesapların kullanıldığı, benzer passkey temalı mesajların Microsoft Teams üzerinden de yayıldığı aktarıldı.
Bu kampanyada kaydedilen alan adları da kimlik doğrulama temasına göre kurgulandı. Şirketin örnek listesinde passkeyhelpdesk[.]com, secure-passkey[.]com, setupmypasskey[.]com, add-passkey[.]com, integratedsso[.]com, oktasession[.]com, syncmykey[.]com ve portalsetuphub[.]com bulunuyor. Microsoft, bazı örneklerde hedef kurum adının kötü amaçlı alan adı içinde alt alan adı olarak kullanıldığını da belirtti.
Şirket, bazı mesajların Microsoft Teams üzerinden gönderildiğini ve saldırganların aynı temayı farklı kanallara uyarladığını da aktardı. Bu yaklaşım, kurbanların aynı kurumsal kimlik doğrulama diline aşina olmasından yararlanarak güvenilirlik görüntüsü oluşturmayı amaçladı.
Kalıcılık için ikinci doğrulama yöntemi ekliyorlar
Microsoft’un aktardığına göre, bir vakada saldırganlar yönetilmeyen bir cihazdan Microsoft Office Home oturumu açtıktan sonra Graph API üzerinden SharePoint Online ve OneDrive’a yayıldı, hassas dosyaları ve iç hizmetleri envanterledi. Başka bir olayda passkey tuzağıyla device code kimlik avı başlatıldı ve saldırganlar şifre ya da çerez çalmadan hesabın kontrolünü ele geçirdi. Üçüncü saldırı modelinde ise önceki bir olaydan elde edilmiş olma ihtimali bulunan kimlik bilgileri kullanılarak, MFA’yı aşmak için saldırganın kendi telefon tabanlı yöntemi kaydedildi.
Şirket, ilk erişimin ardından saldırganın temel hedefinin geçici sızmayı kalıcı ayak izine çevirmek olduğunu vurguladı. Salt çalıntı kimlik bilgilerine yaslanmak yerine, kendi kontrolündeki bir MFA yöntemi hesaba tanıtıldı; çoğu durumda yeni bir telefon numarası, kimlik doğrulama uygulaması ya da yazılım tabanlı tek kullanımlık parola belirteci eklendi.
Bu yaklaşım, saldırgana kurbanın katılımı olmadan kurumsal hesaba giriş yapma ve iptal edilmemiş oturumlarla erişimi sürdürme imkânı sağlıyor. Microsoft’un listesine göre bu aşamadan sonra saldırganlar Graph API ile iç keşif yapabiliyor, kullanıcıları, grupları, izinleri, kaynakları ve tenant içindeki erişilebilir içerikleri haritalayabiliyor. Ayrıca ayrıcalık yükseltme için roller ve yüksek değerli hesapları inceliyor, mesaj kutularını ve ek meta verilerini topluyor, SharePoint Online ile OneDrive for Business üzerinde yüksek hacimli indirme yapıyor, bazı olaylarda Microsoft Exchange Online’a da uzanıyor.
Şirket, veri sızıntısının saatler sürebildiğini, bazı vakalarda bunun birkaç güne uzadığını aktardı. Saldırganların ağ tabanlı göstergeleri atlatmak için saldırı yaşam döngüsü boyunca altyapı değiştirdiği ve kimlik doğrulama, keşif ile sızdırma işlemleri için farklı IP adresleri kullandığı da rapora girdi.
Microsoft, Graph kötüye kullanımının tek bir API çağrısına bakıldığında çoğu zaman şüpheli görünmediğini, bu nedenle davranış zincirinin bütün halinde değerlendirilmesi gerektiğini söyledi. Şirketin ifadesine göre saldırı, tekil isteklerden çok olaylar arası bağlantı ve ilerleyişin izlenmesi gerektiğini açık biçimde ortaya koyuyor. Özellikle yüksek hacimli Microsoft Graph etkinliğinin, SharePoint ve OneDrive indirmeleriyle birlikte okunması gerektiği belirtildi.
İnceleme, bu kampanyadaki ilk erişim faaliyetlerini Storm-3121 ve Storm-3032 gibi çeşitli tehdit aktörlerine bağladı. Storm-3121’in ilk erişimi ShinyHunters ile Falcon olarak da bilinen CL-CRI-1182 sızıntı ve şantaj operasyonlarına taşıdığı, Storm-3032’nin ise UNC6671 için kullanılan Microsoft kod adı olduğu belirtildi. UNC6671’in, BlackFile olarak da anılan CL-CRI-1116 grubundan ayrılan ve Helix markası altında faaliyet gösteren bir aktör kümesi olduğu ifade edildi.
Microsoft’un değerlendirmesinde, bu etkinliklerin Cordial Spider, O-UNC-045, PREY-0058 ve UNC6671 olarak takip edilen gevşek bağlı bir siber suç topluluğuyla da örtüştüğü kaydedildi. Bu yapı, birden fazla kamuya açık şantaj markası işletiyor; aynı zamanda oltalama altyapısı ve hedefleme kalıpları arasında örtüşmeler gösteriyor. Geçen ay yapılan bir notta, UNC6671’in passkey temalı görünen genel alan adlarında barındırılan kimlik bilgisi toplama panellerini kullandığı, hedefe özel alt alan adları ekleyerek sesli oltalama girişimlerini kolaylaştırdığı aktarılmıştı.
Microsoft, saldırganların paylaşılan ilk erişim oyun kitaplarına hâlâ erişim sağlamış olabilecek bölünmüş iş ortakları tarafından yönlendirilmiş olabileceğini ya da aynı hazır oltalama panellerine, sesli oltama arayıcılarına ve ortak altyapıya dayanmış olabileceklerini yazdı. Ancak bu bağlantıların tam niteliğinin hâlâ netleşmediği de not edildi.