

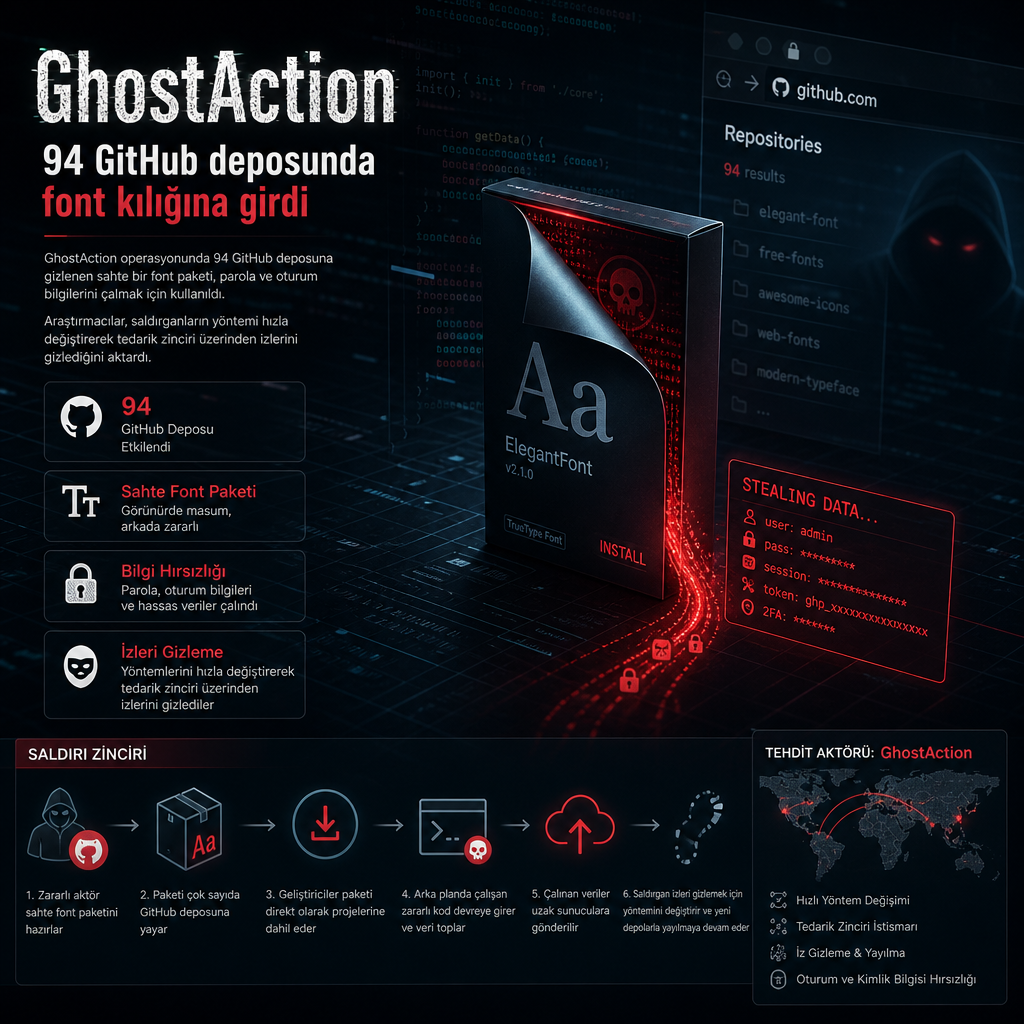
GhostAction operasyonunda 94 GitHub deposuna gizlenen sahte bir font paketi, geliştiricilerin ve açık kaynak projelerinin parola ile oturum bilgilerini çalmak için kullanıldı.
Son analizler, saldırganların yöntemlerini hızla yenilediğini ve tespit edilmesini zorlaştırmak için dağıtım zincirini sürekli değiştirdiğini ortaya koyuyor. İncelemeyi paylaşan araştırmacılar, zararlı içeriğin güvenilir bir bileşen gibi görünmesi için font olarak paketlendiğini, böylece depoyu inceleyen kullanıcıların şüphe duymasının zorlaştırıldığını aktardı.
Bu yöntem, açık kaynak ekosisteminde uzun süredir görülen tedarik zinciri taktiklerinin daha rafine bir versiyonu olarak değerlendiriliyor. Saldırıda kullanılan bileşen, görünüşte zararsız bir dosya adı ve konumuyla depolara yerleştirildi; asıl amaç ise geliştiricilerin kimlik bilgilerini ele geçirmekti. Araştırmacılar, kampanyanın GitHub üzerindeki çok sayıda depoya yayılmasının saldırganların erişim alanını genişletme çabasını açıkça ortaya koyduğunu belirtti.
Analizlerde saldırının GhostAction adıyla takip edildiği, kullanılan tekniğin ise meşru yazılım bileşenlerini taklit eden sahte paketler ve depolar üzerinden yürütüldüğü kaydedildi. Bu yöntem, saldırganlara kurban ortamında ilk erişimden sonra daha fazla hesap, proje ve gizli anahtar toplama imkânı veriyor. Araştırmacılar ayrıca saldırganların operasyon boyunca aynı yönteme bağlı kalmadığını, yeni gözlemler doğrultusunda teslimat biçimini değiştirdiğini vurguladı.
İncelemeye göre bu son dalga, açık kaynak projelerine yönelik saldırılarda saldırganların daha dikkatli ve daha esnek hareket etmeye başladığını gösteren örneklerden biri. Kampanyanın teknik ayrıntıları, savunma ekiplerinin yalnızca zararlı kodu değil, depoların içindeki görünüşte normal bileşenleri de tek tek denetlemesi gerektiğini ortaya koyuyor.