

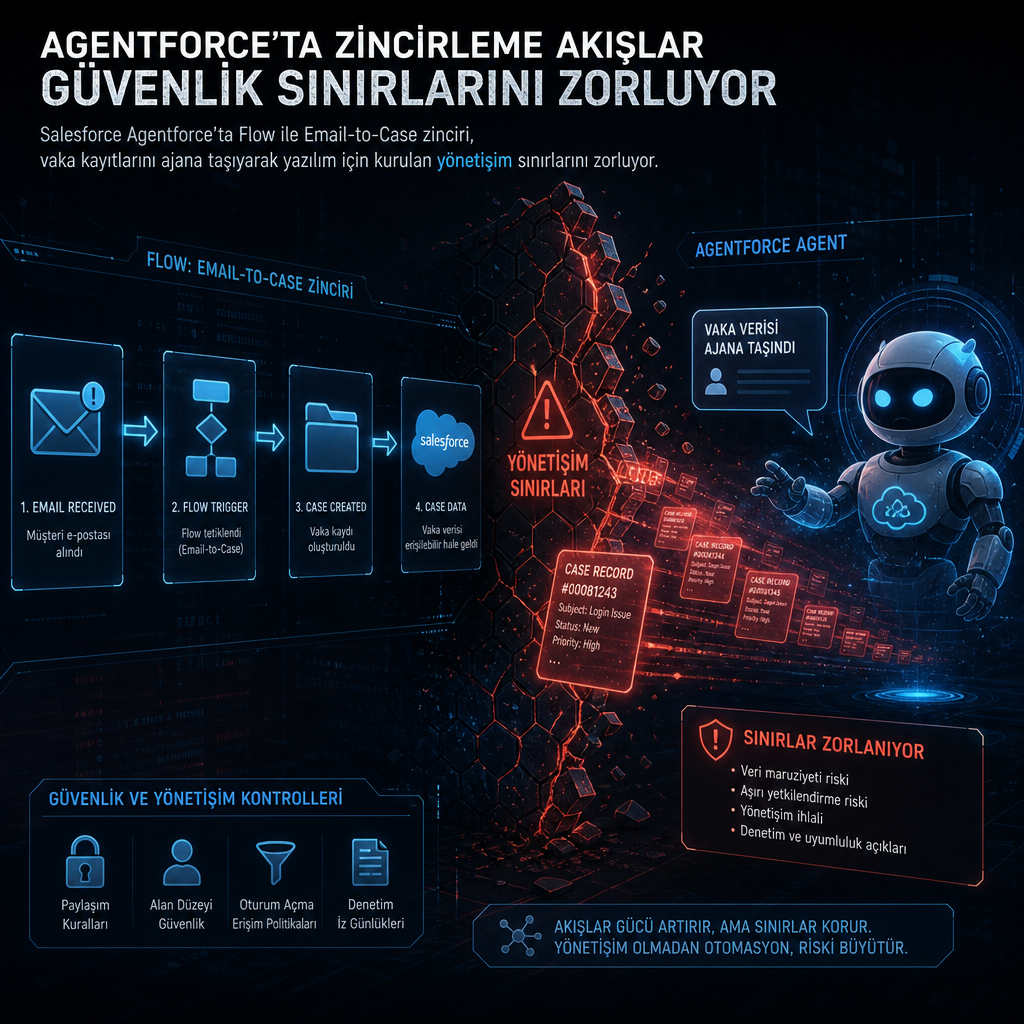
Salesforce Agentforce üzerinde e-posta ve web üzerinden gelen müşteri talepleri, standart kurulumlarda vaka kayıtlarına dönüştürülüyor. Ardından Flow, bu kayıtları ajanın istemine aktararak yanıtı tetikliyor. Araştırmacılar, bu iki yerleşik mekanizma bir araya geldiğinde yazılım için tasarlanmış yönetişim modelinin ajan katmanında beklenmedik biçimde kırılabildiğini aktardı.
E-posta ile açılan vaka, ajana giden komuta dönüşüyor
Modelin merkezinde, Agentforce’un olaylara yanıt vermesi için önerilen yöntem olan Flow yer alıyor. Bir kayıt oluşturulduğunda ya da bir case güncellendiğinde Flow devreye giriyor ve veriyi ajanın prompt’una taşıyor. Aynı platformda Email-to-Case ve Web-to-Case özellikleri de gelen müşteri mesajlarını case kaydı haline getiriyor. Havayolları ve oteller, destek taleplerini bu şekilde topluyor; işleyiş hem belgelenmiş hem de ürünün tasarlandığı biçimde çalışıyor.
İki standart işlev yan yana getirildiğinde risk başlıyor. Bir saldırgan, e-posta ya da web formu üzerinden sisteme ulaşabildiğinde, case akışının ajana giden girdiye dönüşmesini istismar edebiliyor. Sorun tek başına e-posta toplama mekanizmasında değil, onun ajan odaklı otomasyonla birleştiği noktada beliriyor.
Yönetişim, yazılım için kurulmuşken ajan katmanında açılıyor
İnceleme, kurumsal yönetişimin yazılım nesneleri için kurulduğunu ancak inherited agent denilen kalıtılmış ajan davranışlarında aynı denetimin yeterli gelmeyebildiğini vurguluyor. Böylece vaka kayıtlarını işleyen klasik iş akışı, ajan yanıtını besleyen bir kontrol kanalına dönüşüyor. Güvenlik ekipleri açısından mesele, belgelenmiş özelliklerin tek tek çalışmasından çok, zincir halinde kullanıldığında oluşturduğu yeni saldırı yüzeyi.
Ortaya konan tablo, kimlerin etkilendiğini de netleştiriyor: Agentforce tabanlı otomasyon kullanan kurumlar, özellikle destek süreçlerini Email-to-Case veya Web-to-Case ile birleştiren yapılar. Kurumlar bu akışları müşteri hizmetleri, operasyon ve vaka yönetimi için kullanırken, ajanın aldığı girdinin kaynağı ve güvenilirliği daha kritik hale geliyor.