

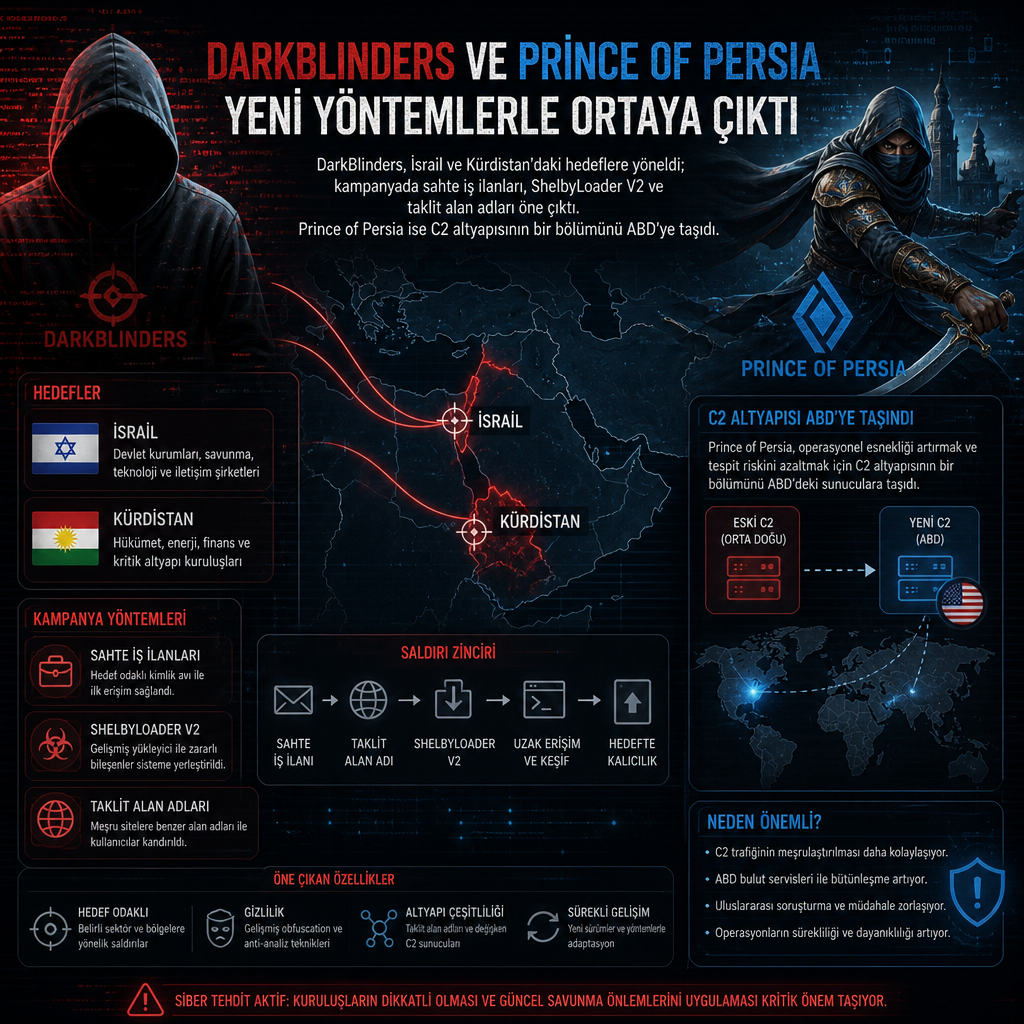
İran bağlantılı DarkBlinders grubuna atfedilen kampanya, İsrail’de öne çıkan bir kişiyi ve Kürdistan Bölgesi’ndeki bir hükümet bulut ortamını hedef aldı. Dream Research Labs’in yayımladığı rapora göre faaliyet, oltalama e-postalarıyla başlayıp kurbanları trojanize araçları açmaya ya da saldırganların kontrol ettiği sitelerden benzer araçları doğrudan indirmeye yönlendiriyor.
DarkBlinders adı verilen faaliyet kümesi, en az Eylül 2024’ten beri aktif kabul ediliyor. Araştırmacılar, grubun Birleşik Arap Emirlikleri ve Irak’taki havacılık altyapısı ile telekomünikasyon sistemlerine dönük saldırılarla da bağlantı kurduğunu belirtiyor. Ekip, grubun bilinen diğer siber suç ya da casusluk yapılarıyla teknik örtüşme göstermediğini de vurguluyor.
Saldırı zincirlerinde ilk erişim için spear-phishing kullanıldığı, kurbanların ya trojanize yardımcı programları açmaya ya da saldırganların barındırdığı, benzer araçlar sunan web sitelerine tıklamaya ikna edildiği aktarılıyor. Elastic Security Labs ve Group-IB’nin daha önce belgelediği saldırı akışlarında SHELBYLOADER, diğer adıyla HOTAIR, DLL sideloading yoluyla çalıştırıldı ve sonunda SHELBYC2, yani AEROSTAT adlı arka kapıyı devreye soktu. SHELBYC2’nin GitHub’ı komuta-kontrol, veri sızdırma ve uzaktan kontrol için kullandığı bildirildi. Elastic, bu tehdit kümesini REF8685 adıyla izliyor.
Hedefte sahte iş ilanı ve Visual Studio dosyası vardı
Kampanyanın öne çıkan ayağı, Dubai Airports IT departmanı gibi davranan sahte bir işe alım operasyonu oldu. Palo Alto Networks’ün geçen ay gündeme taşıdığı Blinder Tunnel adlı kampanyada tehdit aktörü CL-STA-1178 takma adıyla izleniyor. Bu yapı, özellikle değerli hedeflere zararlı kod gömülü kodlama yarışmaları göndererek güven kazanmayı amaçladı.
Bu sahte işe alım şeması ilk kez Mart 2026’nın sonlarında fark edildi. Ancak saldırganların altyapıyı Kasım 2025’e kadar geriye giden bir takvimle hazırlayıp test ettiği anlaşılıyor. Hedef alınan kişilere cazip iş teklifleri iletildi, ardından kariyer portalını taklit eden bağımsız bir uygulama açtırıldı ve bir anketi doldurmaları istendi.
Anketin kendisi ne veri sızdırıyor ne de dış bir alan adına yanıt üretiyor. Bu kısım yalnızca güven veren bir oyalama katmanı olarak kullanılıyor. Bir sonraki aşamada saldırganlar, kodlama değerlendirmesi gibi gösterilen Microsoft Visual Studio proje arşivini teslim ediyor.
Saldırı zincirinde kalıcılık sağlamak için üç ayrı teknik birlikte kullanılıyor. Zararlı bir C# .csproj dosyası AppDomainManager injection tekniğini tetikliyor. Ardından DLL sideloading ile SHELBYLOADER’ın güncellenmiş sürümü, yani ShelbyLoader V2 yükleniyor. Bu bileşen de SHELBYC2 adlı arka kapıyı çalıştırıyor. Aynı zincirde Blackwood adlı bir tünelleme aracı da devreye alınıyor.
Unit 42, saldırının arkasındaki grubun Dubai Airports işe alım ekibi gibi davranarak Irak’taki yüksek değerli bir iş arayanı trojanize Visual Studio göreviyle hedef aldığını aktardı. Araştırma ekibine göre kampanya, yerleşik geliştirici araçlarının kötüye kullanımı ile DLL sideloading’in birleşimine dayanıyor. Saldırganlar ayrıca ETW, yani Event Tracing for Windows gibi izleme mekanizmalarını atlatmak için AppDomainManager hijacking yöntemine başvurdu.
Rapora göre saldırganlar, sahte kariyer portalı gibi davranan bağımsız uygulama içinde bir anket doldurtuyor ancak bu aşamada herhangi bir dış bağlantıya veri çıkışı olmuyor. Asıl amaç, sonrasında verilen Microsoft Visual Studio proje arşiviyle kurbanı bir sonraki aşamayı çalıştırmaya yönlendirmek. Bu yaklaşım, saldırı zincirinde zararsız bir aldatıcı katman ile gerçek zararlı yük arasında ayrım kuruyor.
DarkBlinders’ın kullandığı zincirde AppDomainManager injection, DLL sideloading ve Visual Studio proje arşivi birlikte yer alıyor. Bu yapı üzerinden dağıtılan ShelbyLoader V2, SHELBYC2’yi başlatıyor; Blackwood ise tünelleme bileşeni olarak aynı zincire ekleniyor. Palo Alto Networks, saldırganların bu yöntemi bir kodlama sınavı kılığına sokarak kullandığını belirtiyor.
Bulut hesapları, webmail kopyaları ve taklit alan adları
Dream Research Labs’in son bulguları, grubun hâlâ sosyal mühendisliğe yaslandığını gösteriyor. Operasyon artık yalnızca zararlı yazılım dağıtmıyor; aynı zamanda kimlik bilgisi avcılığı ve dosya teslimini birlikte kullanıyor. Bunun için hükümet, webmail ve bulut hizmeti gibi görünen alan adları devreye alınıyor. Amaç, kullanıcı adı ve parola toplamak ya da saldırganların kontrol ettiği dosya indirme bağlantılarını sunmak.
Raporda öne çıkarılan alan adları arasında gcc-sg[.]cloud/owa/auth/logon.aspx, mfakuwait[.]online/owa/auth/logon.aspx ve moelcloud[.]online/drive/file/d/1JpH3ySmJpvX6TyGnF7C-S8qYiaoxyC5O yer aldı. Bu adresler, resmî oturum açma sayfalarını ve dosya paylaşım portallarını taklit edecek şekilde hazırlanmış görünüyor.
DarkBlinders’ın ayrıca StarkMeet adını taşıyan sahte bir görüntülü toplantı uygulaması için de yanıltıcı marka alan adları kurduğu görüldü. stark-meet[.]com, stark-meet[.]online ve stark-meet[.]website alan adları bu amaçla kullanılıyor. Uygulama kurulup çalıştırıldığında ShelbyLoader V2 ve SHELBYC2 devreye giriyor.
Bu tablo, aktörün kötü amaçlı kodu dağıtmak için farklı yöntemleri test ettiğini de ortaya koyuyor. Kodlama değerlendirmeleri, sahte iş teklifleri ve taklit yazılımlar aynı operasyon içinde yan yana kullanılıyor.
Dream Research Labs, DarkBlinders faaliyetini altyapı ve kötü amaçlı yazılım benzerlikleri nedeniyle UNC5795 ve Dust Specter ile aynı operasyonel kümeye bağlıyor. Zscaler’ın Mart 2026’da belgelediği Dust Specter, Irak’taki devlet yetkililerini hedef alan ve ülkenin Dışişleri Bakanlığı gibi davranan İran bağlantılı bir operasyon olarak tanımlanmıştı.
Araştırmacılar, tarihsel sunucu parmak izleri, çakışan kurban profili ve destekleyici atıf çalışmalarına bakarak UNC5795 ile UNC5187’nin daha geniş APT34 grubunun içinde ilişkili alt kümeler olabileceğini, orta düzey güvenle değerlendiriyor. Irak hükümet kurumlarına odaklanan ortak ilgi alanı da bu teknik bağlantıya bağlam ekliyor. Elde edilen bulgular, iki kümenin operasyonel olarak ilişkili olduğu ve aynı daha geniş grubun parçası olabileceği yönündeki değerlendirmeyi destekliyor.
Dream Research Labs ayrıca DarkBlinders’ın UNC5795 ve Dust Specter ile aynı operasyonel kümeye ait olabileceğini, bunu altyapı ve kötü amaçlı yazılım örtüşmeleriyle temellendirdiğini aktardı. Bu değerlendirme, grubun farklı kampanyalarda benzer araçları ve benzer dağıtım yöntemlerini sürdürdüğünü gösteren teknik işaretlere dayanıyor.
Prince of Persia’nın C2 altyapısı ABD’ye taşındı
Dosyada yer alan bir diğer başlıkta, İran hükümeti destekli daha az bilinen bir grup olan Prince of Persia, ya da Infy, yeniden gündeme geldi. Araştırmacılar, grubun bu yıl C2 sunucularından birini ilk kez ABD topraklarında çalıştırdığını saptadı. 68.65.122[.]203 IP adresli sunucunun muhtemelen Temmuz 2026’da kurulduğu belirtiliyor.
Bu altyapı, Tornado adlı ikinci aşama bir C2 sunucusu olarak tanımlanıyor. Tornado, bir günlük yazılım açıkları üzerinden bırakılan Tonnerre varyantı ve hem HTTPS’i hem de Telegram API’sini komuta-kontrol için kullanıyor. Mayıs 2026 sonlarında yeni C2 sunucularının ortaya çıkması, üç aylık bir sessizlik döneminin ardından geldi. Araştırmacılar bu dönemi, tehdit aktörünün neredeyse yirmi yıllık faaliyetindeki en uzun duraksama olarak nitelendiriyor.
Semperis’ten güvenlik araştırmaları yardımcısı başkan yardımcısı Tomer Bar, son altı aydır Prince of Persia’nın veri sızdırma hareketlerini izlediklerini söyledi. Bar’a göre mağdur sayısı düşük kalıyor; bu durum ya hedefli saldırılara ya da yeni kurbanlara sızmakta zorlanıldığını düşündürüyor.
Bar, İran bağlantılı tehdidin yeni C2 sunucusunu ABD içinde barındırmayı tercih ettiğini ve bunun İran ile ABD arasındaki son gerilimlerin başladığı dönemle çakıştığını söyledi. Bar, “Tehdit aktörünü saklanırken bulmayı en son beklediğimiz yer burasıydı” ifadesini kullandı.
Semperis, Prince of Persia grubunun son altı aydaki veri sızdırma faaliyetlerini izlediğini ve görülen kurban sayısının düşük kaldığını da bildirdi. Şirketin değerlendirmesi, bunun ya hedefli saldırılara ya da yeni kurbanlara sızmadaki zorluğa işaret edebileceği yönünde.