

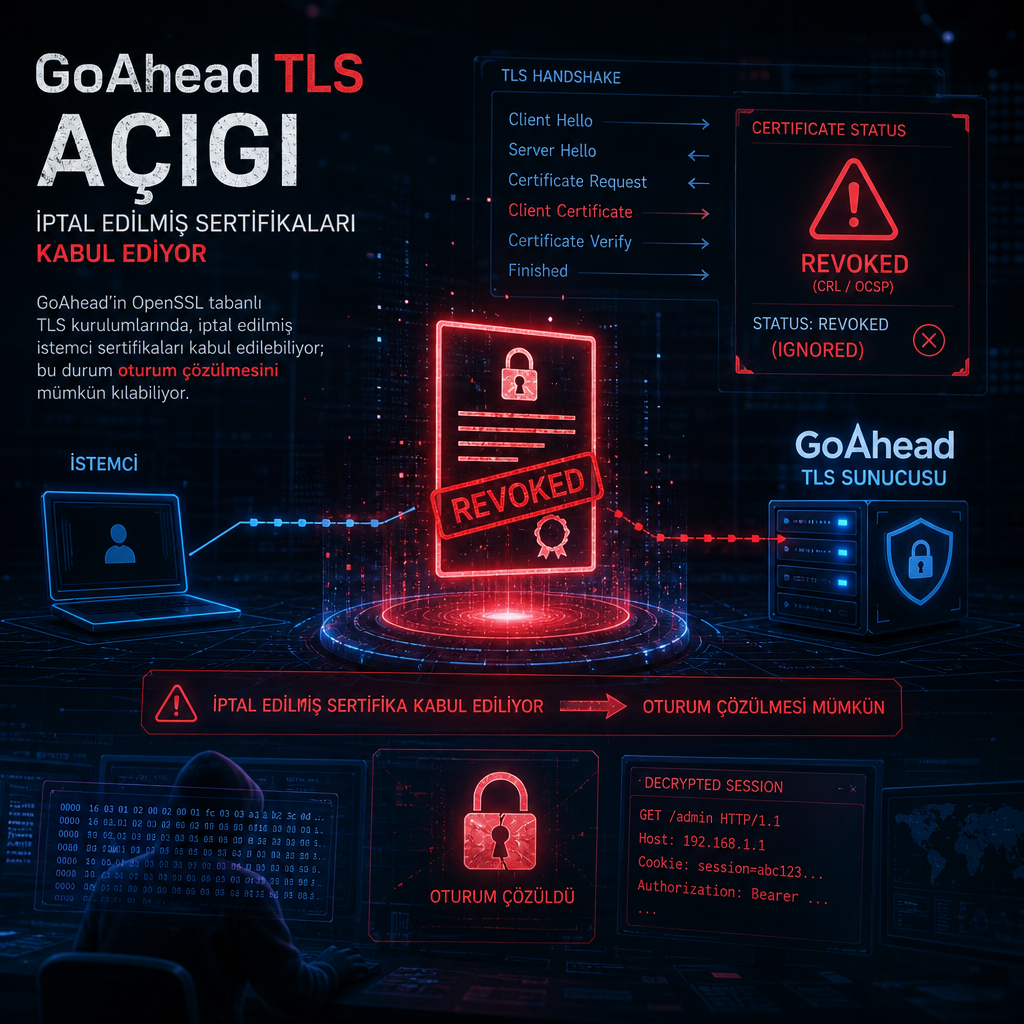
GoAhead üzerinde OpenSSL arka ucunu kullanan bazı TLS kurulumlarında, iptal edilmiş istemci sertifikalarının yine de kabul edilebildiği ve oturum trafiğinin çözülmesine yol açabildiği ortaya çıktı. Sorun, karşılıklı TLS doğrulamasının açıldığı ve sunucunun istemci sertifikasını, istemcinin de sunucu sertifikasını kontrol ettiği yapılarda görülüyor.
Araştırmacıların incelediği yapılandırmada, sertifika iptal listesi devreye alınmış olsa bile denetim beklenildiği gibi çalışmıyor. Bu durum, normalde bloke edilmesi gereken bir istemci sertifikasının bağlantı kurmasına izin verebiliyor. Aynı hata, oturum gizliliğini zayıflatma riski de taşıyor; çünkü saldırganın sertifika doğrulama sürecine müdahale edebilmesi halinde TLS oturumunun çözülmesi mümkün hale gelebiliyor.
Risk yalnızca yanlış yapılandırmada ortaya çıkıyor
Hata, GoAhead’in OpenSSL arka ucuyla derlenen sürümlerinde ve mutual-TLS kullanılan kurulumlarda etkili oluyor. Buradaki temel nokta, revocation list yani iptal listesi tanımlı olmasına rağmen sistemin bu listeyi sertifika kontrolüne doğru biçimde yansıtmaması. Böylece yetkisi geri alınmış bir istemci, normal akışta reddedilmesi gerekirken bağlantı kurabiliyor.
Karşılıklı TLS, kurumsal servisler, gömülü sistemler ve kimlik doğrulamasının sertifika üzerinden yürütüldüğü uygulamalarda sık kullanılıyor. Bu yüzden açığın etkisi, özellikle sertifika tabanlı erişim kontrolüne yaslanan yapılarda önem kazanıyor. Geliştirici ya da sistem yöneticisinin OpenSSL backend, mutual-TLS ve revocation list kombinasyonunu kullandığı senaryolar burada belirleyici oluyor.
Sertifika zincirinde güven kırılıyor
Teknik olarak sorun, TLS el sıkışması sırasında yapılan sertifika doğrulamasının beklenen güven zincirini koruyamamasıyla bağlantılı. İstemci sertifikası geçersiz kılındığında bağlantının kesilmesi gerekirken, hata bu kontrolü etkisiz bırakabiliyor. Sonuçta hem erişim kontrolü zayıflıyor hem de oturum gizliliği, kurulumun nasıl yapılandırıldığına bağlı olarak risk altına giriyor.
GoAhead tarafındaki etkilenen derlemeler için ayrıntılı teknik inceleme ve düzeltme bilgileri, ilgili güvenlik duyurularında yer alıyor. Açığın, yalnızca OpenSSL arka ucunu kullanan ve mutual-TLS ile revocation list yapılandırması yapan kurulumları etkilediği belirtiliyor.