

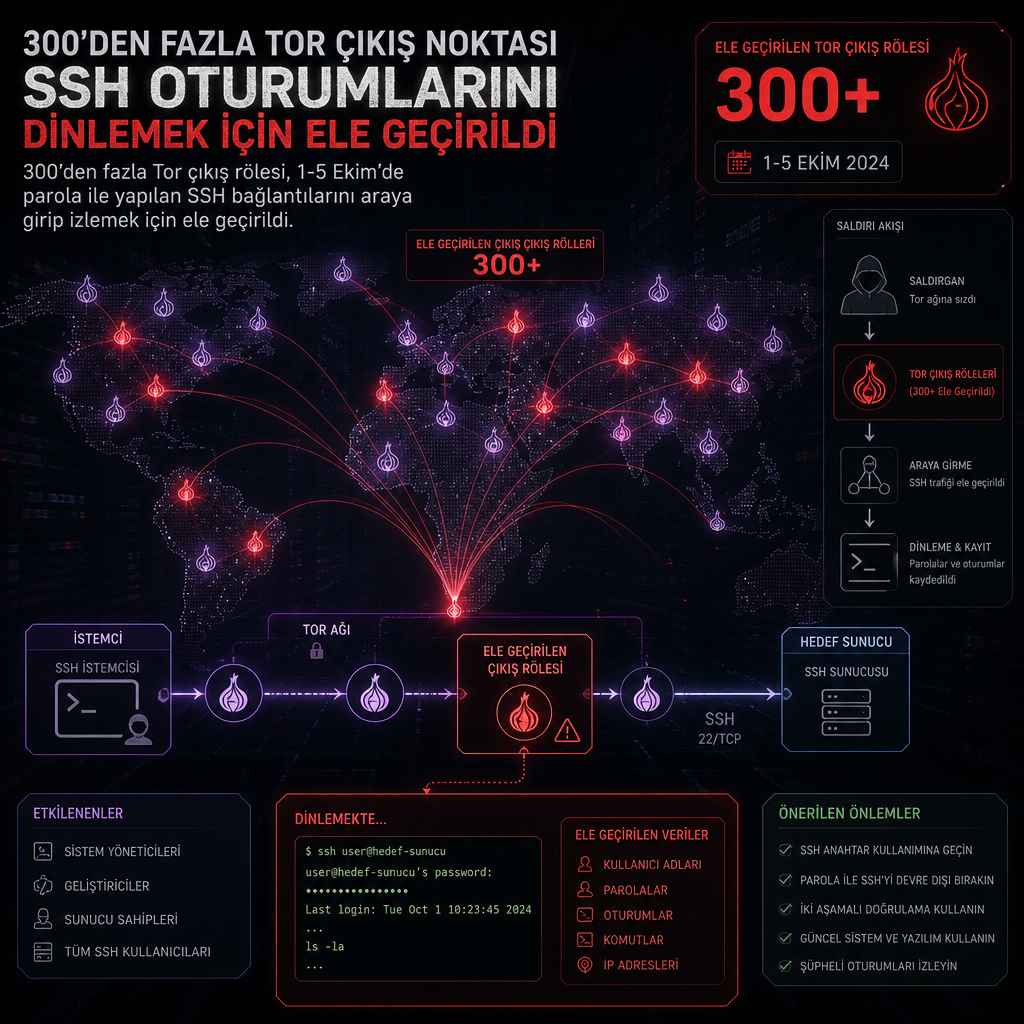
300’den fazla Tor çıkış rölesi, SSH bağlantılarını araya girerek izlemek için devralındı. Saldırı, Tor ağı üzerinden 1 ile 5 Ekim arasında yapılan ve parola ile giriş içeren SSH oturumlarını hedef aldı; kimlik doğrulamasında parola kullanılan bağlantılar, aktarımın kabul edilmesinin ardından risk altına girdi.
Tor’daki çıkış röleleri, trafiğin ağdan ayrılıp hedefe ulaştığı son durak olarak çalışıyor. Bu nedenle saldırganlar, akışı bu noktada yönlendirerek kullanıcı ile SSH sunucusu arasındaki iletişimi görmeyi amaçladı. İncelemeye göre olayda 300’ü aşan çıkış rölesi kullanıldı ve müdahale, yalnızca parola tabanlı oturumlarda etkili oldu.
SSH, sistem yöneticileri ve güvenlik ekipleri için uzaktan yönetim ve bakımda yaygın kullanılan bir protokol. Tor üzerinden açılan oturumlarda trafiğin çıkış rölesine kadar şifreli kalması, son hop’ta gerçekleşen bu tür müdahaleleri daha kritik hale getiriyor. Metinde yer alan bulgular, saldırganların özellikle kullanıcı adı ve parola ile giriş yapılan bağlantıları hedeflediğini gösteriyor.
Vaka, Tor ağının anonimlik sağlayan yapısının son aşamasında yaşanan bir kötüye kullanımı öne çıkarıyor. Çıkış rölelerinin ele geçirilmesi, bağlantının hedefine ulaşmadan önceki son noktada içerik görünürlüğü yaratabiliyor. Bu nedenle araştırma, saldırının zaman aralığını 1-5 Ekim olarak netleştirirken, etkilenen oturum tipinin de parola ile yapılan SSH girişleri olduğunu belirtiyor.