

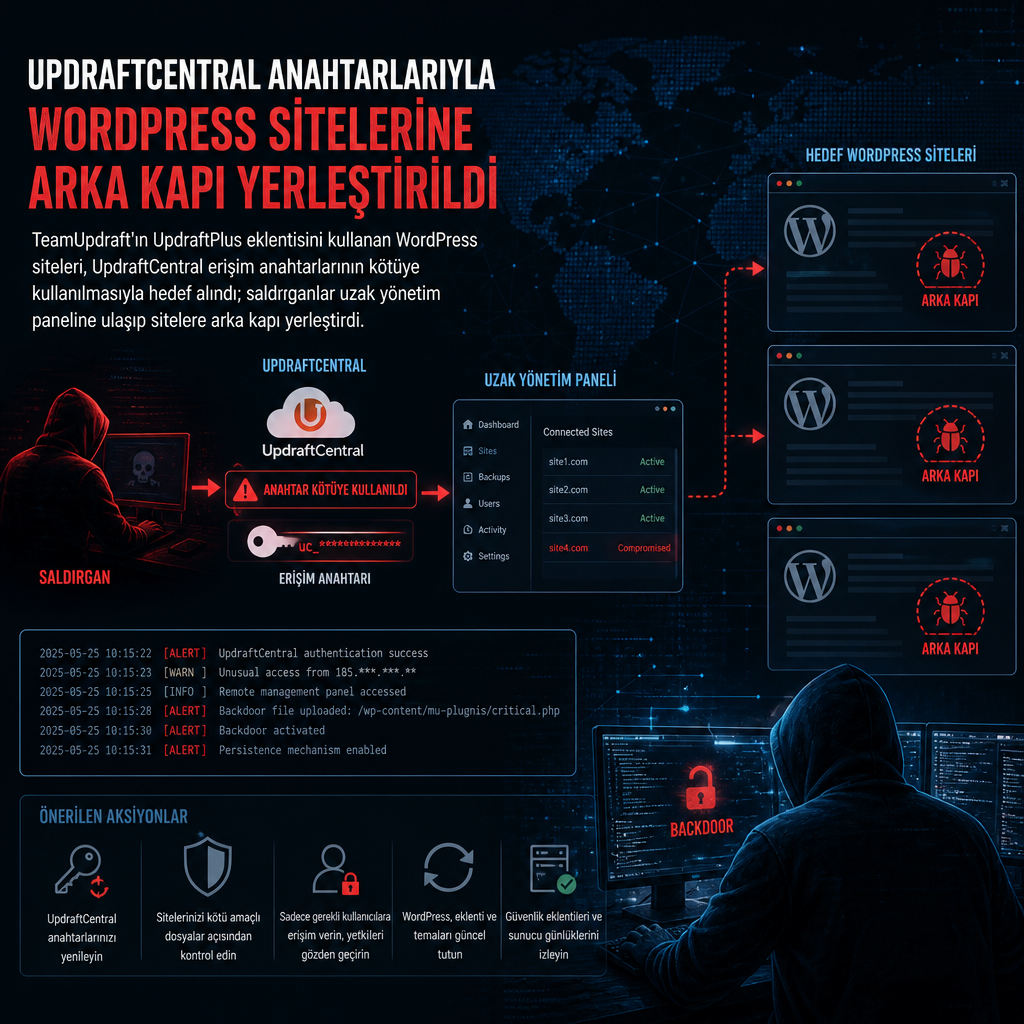
TeamUpdraft’ın UpdraftPlus eklentisini kullanan WordPress siteleri, saldırganların UpdraftCentral erişim anahtarlarını kötüye kullanmasıyla hedef oldu. Dört milyondan fazla aktif kurulumu bulunan yedekleme eklentisinin etrafında gelişen olayda, saldırganlar uzak yönetim paneline erişip sitelere arka kapı yerleştirebildi.
İncelemeye göre saldırı, UpdraftCentral’ın uzaktan yönetim için kullanılan anahtar mekanizmasını istismar etti. Bu anahtarlar, çok sayıda WordPress sitesini tek panelden yönetmeyi sağlayan yapının parçası olarak çalışıyor. Araştırmacılar, saldırganların bu erişimi ele geçirerek site sahiplerinin fark etmesi güç kalıcı izler bıraktığını aktardı.
Uzak yönetim anahtarı hedef alındı
TeamUpdraft, WordPress ekosisteminde yaygın kullanılan UpdraftPlus yedekleme eklentisinin geliştiricisi. Şirketin sunduğu UpdraftCentral ise siteleri uzaktan yönetmeye yarayan ayrı bir servis olarak konumlanıyor. Saldırganlar tam da bu uzaktan yönetim katmanına odaklanarak yönetim yetkisi görünümü altında işlem yaptı.
Bu yöntem, WordPress altyapılarında kullanılan yönetim araçlarının nasıl kötüye çevrilebildiğini gösterdi. Aynı tür araçlar, meşru tarafta site sahiplerinin yedekleme ve bakım işlerini merkezileştirmesine yarıyor; saldırganların elinde ise tek noktadan çok sayıda siteye erişim kapısı haline geliyor.
Arka kapı ile kalıcı erişim denemesi
Kampanyada kullanılan teknik, yalnızca anlık erişim sağlamaktan öteye geçti. Saldırganlar, ele geçirilen anahtarlarla sitelere arka kapı bırakıp daha sonra yeniden bağlanabilecek bir zemin oluşturdu. Bu yaklaşım, saldırganın başlangıç erişimini kaybetse bile site üzerinde tekrar işlem yapabilmesine imkân tanıyor.
Kaynak metinde saldırının hangi tarihlerde başladığına ya da kaç siteyi etkilediğine dair ayrıntı verilmedi. Buna karşın olayın odağında, WordPress ekosisteminde meşru kullanım için tasarlanan bir uzaktan yönetim mekanizmasının kötüye kullanılması yer alıyor.
WordPress yöneticileri için kritik nokta
Olay, eklenti ve yönetim servislerinde kullanılan erişim anahtarlarının ne kadar hassas olduğunu bir kez daha ortaya koydu. Özellikle merkezi yönetim araçları, tek bir zafiyet ya da anahtar sızıntısıyla çok sayıda siteye kapı aralayabiliyor.
TeamUpdraft tarafının konuya ilişkin ek güvenlik adımı duyurup duyurmadığı kaynak metinde yer almadı.