

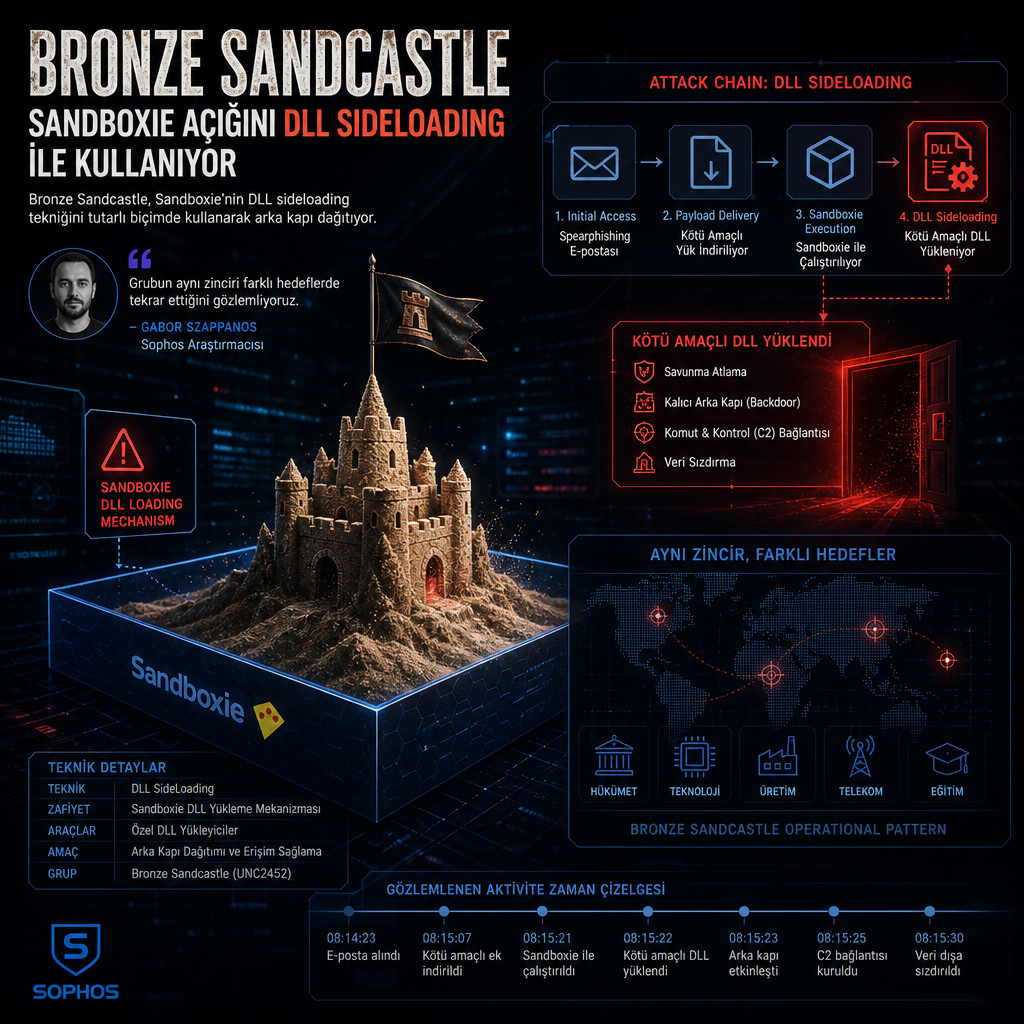
Çin bağlantılı Bronze Sandcastle adlı tehdit aktörü, arka kapı dağıtmak için Sandboxie’nin DLL sideloading tekniğini tutarlı biçimde kullanan yeni bir kampanyayla öne çıktı. Sophos güvenlik araştırmacısı Gabor Szappanos’un yayımladığı son analize göre grup, zararlı yükleri meşru yazılımların yanında çalıştırarak tespiti zorlaştırıyor.
Arka kapı dağıtımında aynı yöntem
İncelemeye göre Bronze Sandcastle’ın en ayırt edici teknik işareti, Sandboxie bileşenleri üzerinden DLL sideloading kullanmayı istikrarlı hale getirmesi. Bu teknik, saldırganların normal görünen bir uygulamanın yükleme zincirine zararlı DLL yerleştirmesine dayanıyor. Güvenlik ekipleri aynı yaklaşımı meşru yazılımların davranışını denetlemek ve kendi sistemlerinde uyumluluk testleri yapmak için de kullanabiliyor; ancak bu kampanyada amaç, arka kapıların gizlenerek devreye alınması.
Gizlenmiş yürütme zinciri
Szappanos, Bronze Sandcastle’ın operasyonlarında teknik tekrarın öne çıktığını belirtti. Kampanyada kullanılan yazılım bileşenleri, dışarıdan bakıldığında sıradan bir kurulum ya da çalıştırma akışı izliyormuş gibi görünüyor. Buna karşın zararlı kod, yüklenen meşru DLL’lerin yanına eklenmiş içerik üzerinden çalıştırılıyor. Böylece hem ilk aşama hem de sonraki komut alma ve kalıcılık adımları daha az görünür hale geliyor.
Grubun arka kapı yerleştirme pratiklerinde Sandboxie’nin tercih edilmesi, operasyonel sürekliliği ve aynı saldırı modelinin yeniden kullanımını gösteriyor. Analizde, bu davranışın kampanyayı izleyen savunma ekipleri için önemli bir teknik işaret oluşturduğu vurgulandı.
Sophos’un teknik işareti
Szappanos, Bronze Sandcastle için “en ayırt edici teknik işaretin Sandboxie DLL sideloading’i tutarlı şekilde kullanması” ifadesini kullandı. Bu tespit, aktörün farklı hedeflerde aynı zinciri tekrar eden bir yöntemle uyguladığını gösteriyor. Haber metninde yer alan ayrıntılara göre kampanyanın odağı, meşru yazılım görünümü altında arka kapıların devreye alınması ve bu sayede savunma kontrollerinden kaçınmak.