

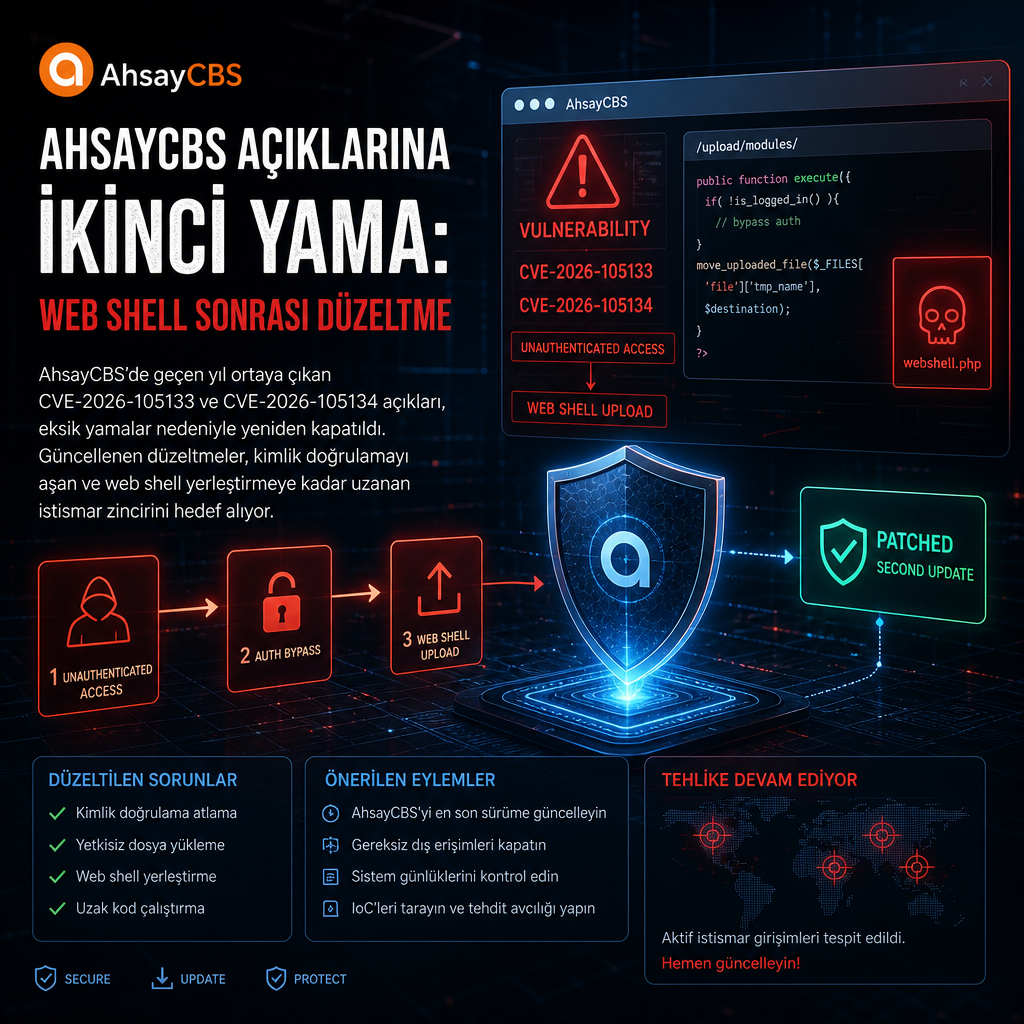
AhsayCBS’de geçen yıl ortaya çıkan iki güvenlik açığı, eksik yamalar yüzünden bir kez daha kapatıldı. CVE-2026-105133 ve CVE-2026-105134 olarak izlenen açıklar, saldırganların kimlik doğrulamayı atlayıp etkilenen sistemlerde komut çalıştırmasına ve web shell yerleştirmesine olanak veriyordu.
Güncellenen düzeltmeler, daha önce yayımlanan yama setinin saldırı zincirini bütünüyle kapatmadığının anlaşılması üzerine duyuruldu. Yedekleme ve felaket kurtarma çözümleriyle kullanılan bir platform olan AhsayCBS, kurumsal ortamlarda yer aldığı için açıkların etkisi doğrudan bu yazılımı çalıştıran sistemlerle sınırlı kalıyor.
İstismar zinciri kimlik doğrulamayı aşıyor
Saldırganlar teknik akışta iki açığı art arda kullanabiliyor. İlk adımda kimlik doğrulama mekanizması devre dışı kalıyor, ardından hedef sistem üzerinde rastgele komut yürütülüyor. Zincir web shell bırakma aşamasına kadar ilerleyebildiği için saldırıya kalıcı erişim sağlama riski doğuyor.
CVE-2026-105133 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-105133
CVE-2026-105134 için NVD kaydı: https://nvd.nist.gov/vuln/detail/CVE-2026-105134
Eksik yamalar sonrası yeni düzeltme
Son düzeltmeler, önceki yamaların zayıf kaldığı noktaları hedef alıyor. Web shell dağıtımına kadar uzanan saldırılar, sorunun yalnızca teoride kalan bir kusur olmadığını ortaya koyuyor. Bu nedenle yeni yama seti, hem erişim kontrolü hem de komut çalıştırma zincirini kesmeye odaklanıyor.
Metinde yer alan bilgilere göre araştırmacılar, bu iki açığı birbirine bağlayarak korumayı aşan bir istismar yolu ortaya koydu. AhsayCBS kullanan kurumlar, özellikle dışa açık sistemlerde bu zinciri engellemek için güncellemeleri yeniden uygulamak zorunda kaldı.