

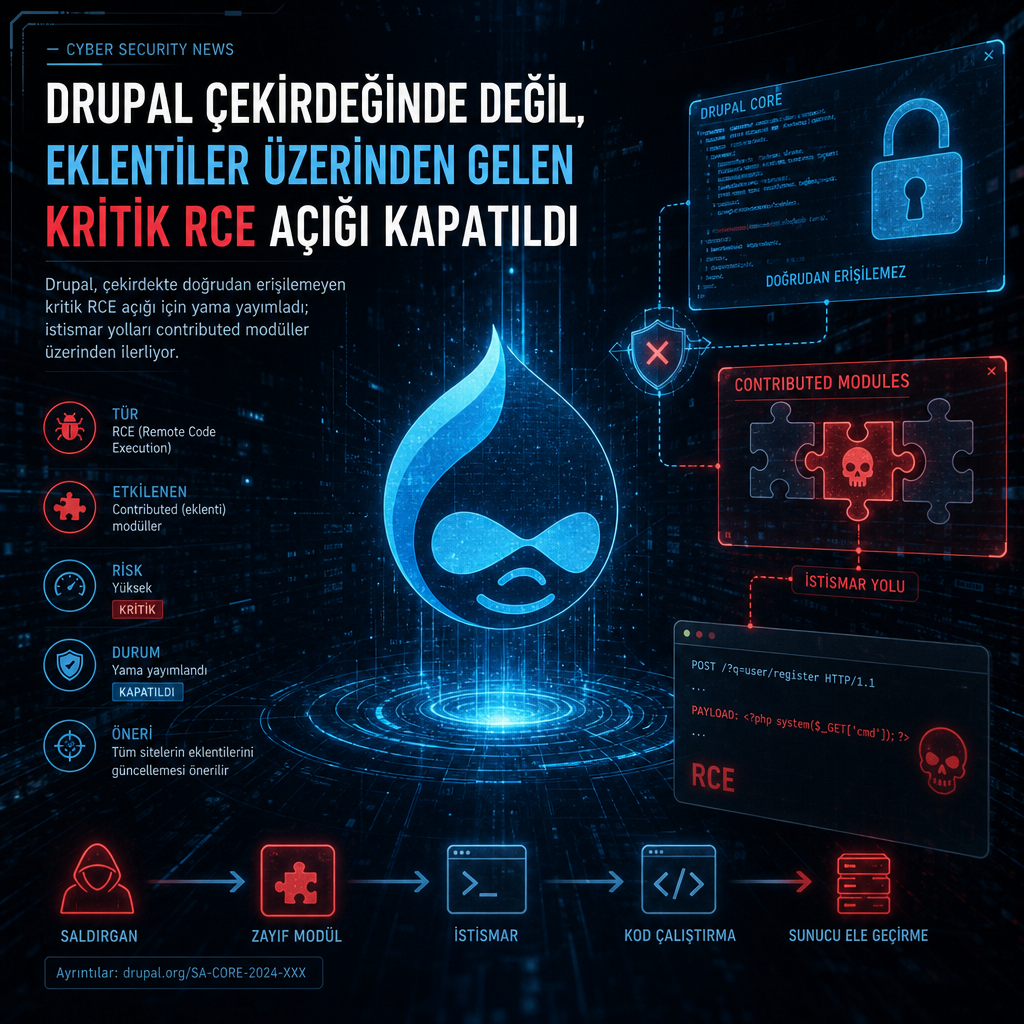
Drupal Güvenlik Ekibi, çekirdekte yer alan kritik uzaktan kod çalıştırma açığı için yamayı yayımladı; ekip, hatanın tek başına core üzerinden erişilebilir olmadığını, ancak katkı modülleri üzerinden birden fazla istismar yolu bulunduğunu açıkladı. Bunlardan en az biri için oturum açmak gerekmiyor.
Yama, Drupal tabanlı siteleri yöneten kurumları hedef alıyor. Çekirdekte doğrudan tetiklenemeyen kusur, katkı modüllerinin devreye girdiği kurulumlarda saldırganlara farklı giriş noktaları açabiliyor. Güvenlik ekibi, advisory notunda özellikle bu yolların bir kısmının kimlik doğrulaması olmadan kullanılabildiğini vurguladı.
İstismar yolu modüllerden geçiyor
Drupal’ın resmi uyarısına göre, saldırgan core bileşenine tek başına erişemiyor; risk, siteye eklenen contributed module yapıları üzerinden ortaya çıkıyor. Bu nedenle aynı açık her kurulumda aynı şekilde görünmüyor, fakat modül kombinasyonuna bağlı olarak saldırı zinciri kurulabiliyor.
Uzaktan kod çalıştırma türündeki bu kusur, bir saldırganın hedef sistemde yetkisiz komut çalıştırmasına kapı aralayabiliyor. Ekip, en az bir bilinen yolun giriş ekranını atladığını belirtti. Yamanın ayrıntılarında açık için bir CVE kodu paylaşılmadı.
Drupal yöneticileri, çekirdekte doğrudan erişim olmamasının tehdidi ortadan kaldırmadığını, asıl riskin eklenti ekosistemindeki etkileşimlerden doğduğunu söylüyor. Bu nedenle güvenlik güncellemesi, yalnızca core paketini değil, kurulu modülleri de dikkate alan sistemlerde önem kazanıyor.