

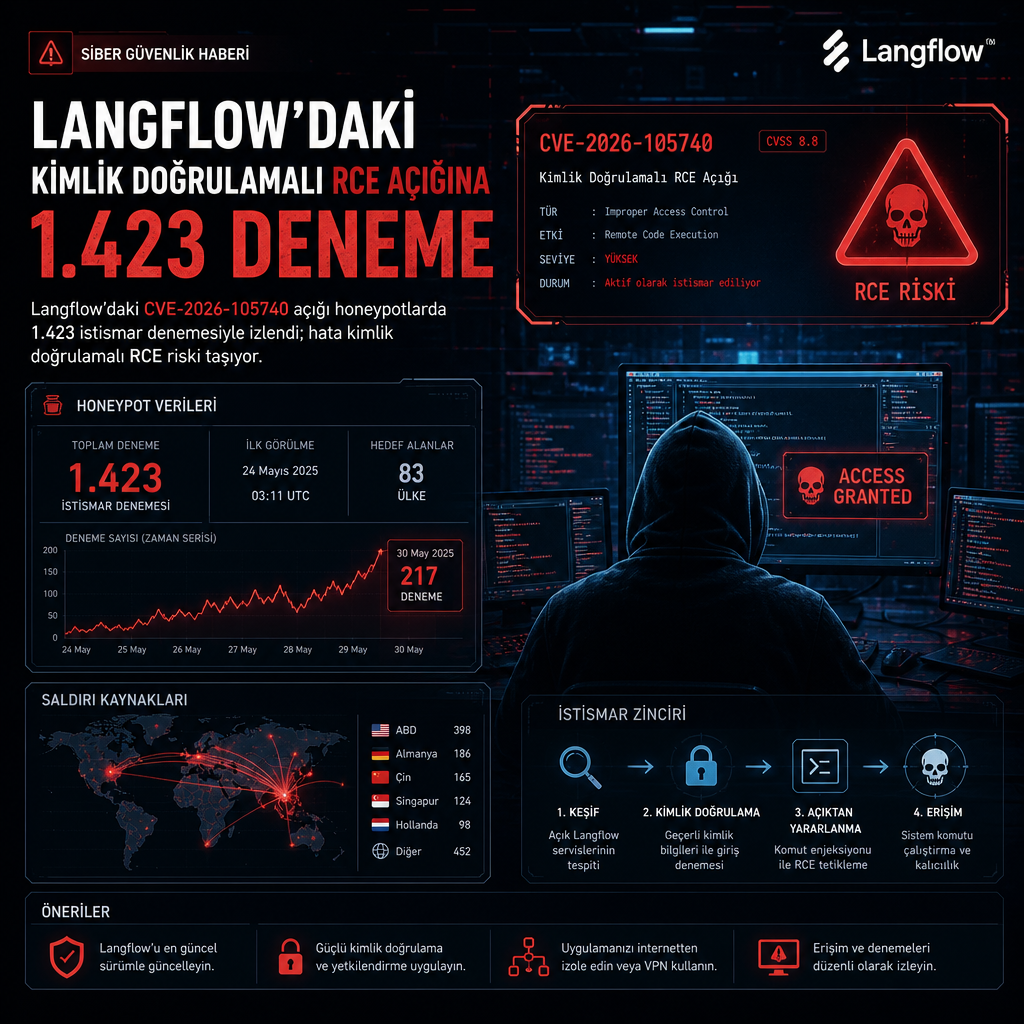
Yapay zekâ uygulamaları geliştirmek için kullanılan açık kaynaklı Langflow platformundaki kritik bir güvenlik açığı, kısa sürede istismar girişimlerinin hedefi oldu. Güvenlik araştırmacıları, internet üzerindeki honeypot sistemlerinde bu zafiyete dönük 1.423 ayrı deneme kaydetti.
İzlenen açık, CVE-2026-105740 koduyla takip ediliyor ve CVSS puanı 9,9 olarak hesaplandı. Zafiyet, kimlik doğrulaması yapılmış bir saldırganın uzaktan kod çalıştırmasına izin verebilecek nitelikte sınıflandırılıyor. Ayrıntılar henüz tamamlanmamış olsa da bulgu, saldırganların Langflow kurulumlarını aktif biçimde yokladığını gösteriyor. İlgili kayıt için NVD sayfası: https://nvd.nist.gov/vuln/detail/CVE-2026-105740
Langflow nedir, neden hedefte
Langflow, geliştiricilerin yapay zekâ uygulamaları ve ajan tabanlı iş akışları kurmasına imkân veren açık kaynaklı bir platform olarak kullanılıyor. Şubat 2025’te Langflow’un çatı şirketi DataStax, IBM tarafından satın alınmıştı. Bu nedenle platformun kurumsal ortamlarda daha geniş bir kullanım alanına sahip olduğu değerlendiriliyor.
Honeypot kayıtlarında görülen saldırı denemeleri, açığın kamuya yansımasının ardından hızla operasyonel amaçla kullanılmaya çalışıldığını ortaya koyuyor. Teknik olarak bu tür kimlik doğrulamalı RCE açıkları, saldırganın önceden bir erişim elde etmesi halinde sistemi ele geçirmesine kapı aralayabiliyor.
İstismar denemeleri nasıl izlendi
1.423 deneme, doğrudan gerçek sistemler yerine araştırma ve erken uyarı amacıyla kurulan honeypot altyapılarında saptandı. Bu sistemler, saldırgan davranışlarını gözlemek ve yeni istismar zincirlerini anlamak için kullanılıyor; savunma ekipleri de kendi ağlarında benzer faaliyetleri erken fark etmek amacıyla aynı yaklaşımı benimsiyor.
Kaydın ayrıntılarında saldırıların dağılımına, kaynak IP’lere ya da kullanılan yüklerine ilişkin ek bilgi verilmedi. Ancak elde edilen sayı, açığın kısa sürede otomatik taramalar ve hedefli denemeler arasında dolaşıma girdiğini gösteriyor. Langflow tarafında henüz resmi bir teknik ayrıntı paylaşılmamış olsa da CVE numarası üzerinden izlenen sorun, yüksek puanı nedeniyle dikkatle takip ediliyor.